GitLab 19.5.1 corrige uma falha de execução de código com CVSS 10.0
O GitLab lançou em 21 de outubro de 2026 correções para a CVE-2026-110264, uma falha com CVSS 10.0 que permite a um atacante sem conta executar código em servidores autogerenciados.
Lançamentos de editores, compiladores, runtimes, ferramentas de linha de comando e serviços de nuvem que desenvolvedores instalam todos os dias. Números de versão, mudanças incompatíveis e passos de migração, com link para o changelog ou pull request, para decidir em uma leitura se você atualiza hoje.

O GitLab lançou em 21 de outubro de 2026 correções para a CVE-2026-110264, uma falha com CVSS 10.0 que permite a um atacante sem conta executar código em servidores autogerenciados.

O Bun 1.4.4, lançado em 22 de outubro de 2026, traz o bun fmt, um formatador compatível com o Prettier que, segundo o Bun, verifica o repositório do Prettier 286 vezes mais rápido.

Wheels maliciosos do LiteLLM 1.107.0 ficaram no PyPI das 11h39 às 13h23 UTC em 21 de outubro de 2026 e rodavam um ladrão de credenciais a cada início do Python.

O Node.js corrigiu dez vulnerabilidades em 21 de outubro de 2026, quatro de gravidade alta, entre elas um bug no decodificador Brotli que pode permitir execução remota de código.

O DuckDB 2.0.0, uma versão de suporte de longo prazo lançada em 21 de outubro, adiciona modo servidor, gatilhos e VARIANT. Versões anteriores à 2.0 não conseguem ler seus arquivos.

O HIPRT 3.2, biblioteca de ray tracing da AMD para HIP, adiciona três alvos de APU Medusa e o CUDA 13, mas apps compilados com a 3.1 precisam ser recompilados.

O COSMIC Epoch 1.11 mantém diálogos modais no topo com o xdg-dialog-v1 do Wayland e abre jogos na GPU certa em notebooks híbridos, 12 dias depois do 1.10.

O TorchTPU roda PyTorch nativamente nas TPUs do Google e passou em 98% dos 4.917 modelos do Hugging Face testados. O PyTorch/XLA foi descontinuado e será arquivado em 15 de novembro.
O PyTorch 2.15 adiciona tensores FP8 nas GPUs da Apple e novos kernels Metal. A decodificação do Qwen3.6-35B-A3B em um M3 Ultra salta de 9,4 para 61,3 tokens por segundo.

O motor por trás da própria API da DeepSeek agora é código Apache 2.0. Ele roda o V4.1-Flash em GPUs Nvidia SM100 e chips Huawei Ascend 950, mas sem uma camada de cache KV.

89% dos 100 principais modelos de geração de texto agora rodam no AWS Trainium sem ajustes, ante 46%, com a entrada do backend PyTorch TorchNeuron em beta pública.

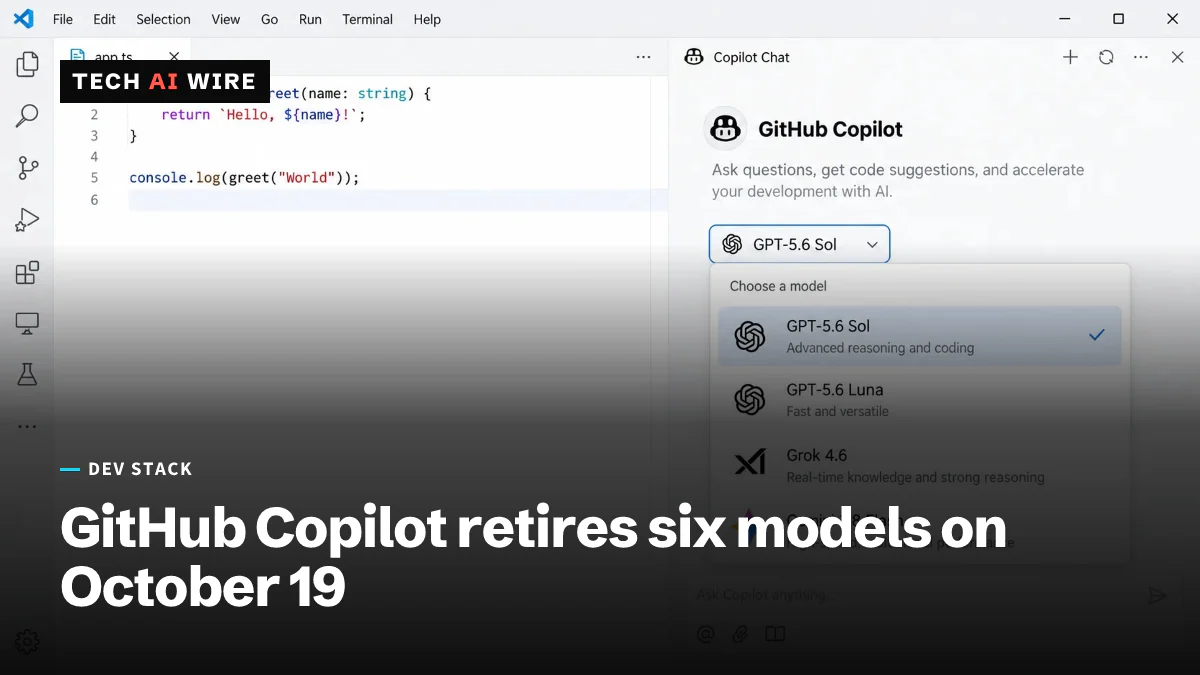
O GitHub Copilot remove seis modelos em 19 de outubro de 2026, entre eles GPT-5.5 e Grok 4.5. Nomes fixados precisam migrar para GPT-5.6 Sol, GPT-5.6 Luna ou Grok 4.6.

O GitHub diz que o CodeQL não consegue rastrear builds no Xcode 27 nem analisar Swift 6.4, depois que a Apple removeu código Intel do qual ele dependia. O conselho: ficar no Xcode 26 por enquanto.

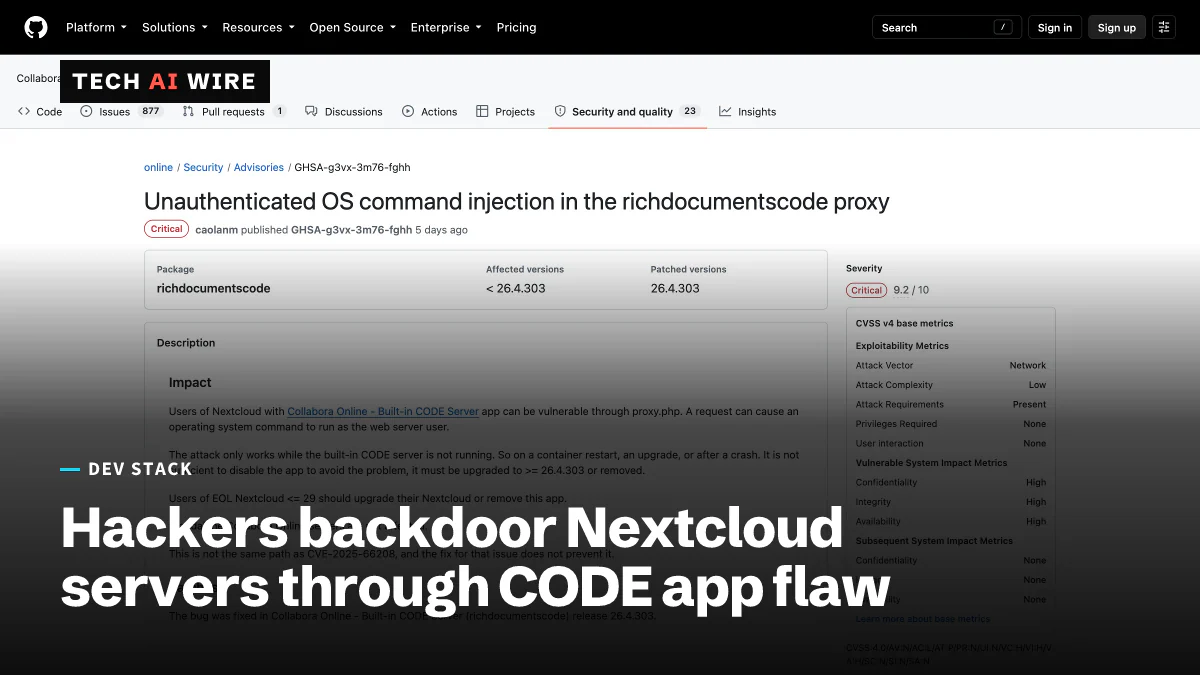
Atacantes usaram a CVE-2026-110447, com nota 9,2, no app Collabora CODE integrado do Nextcloud para instalar web shells desde 10 de setembro. A versão 26.4.303 corrige a falha.

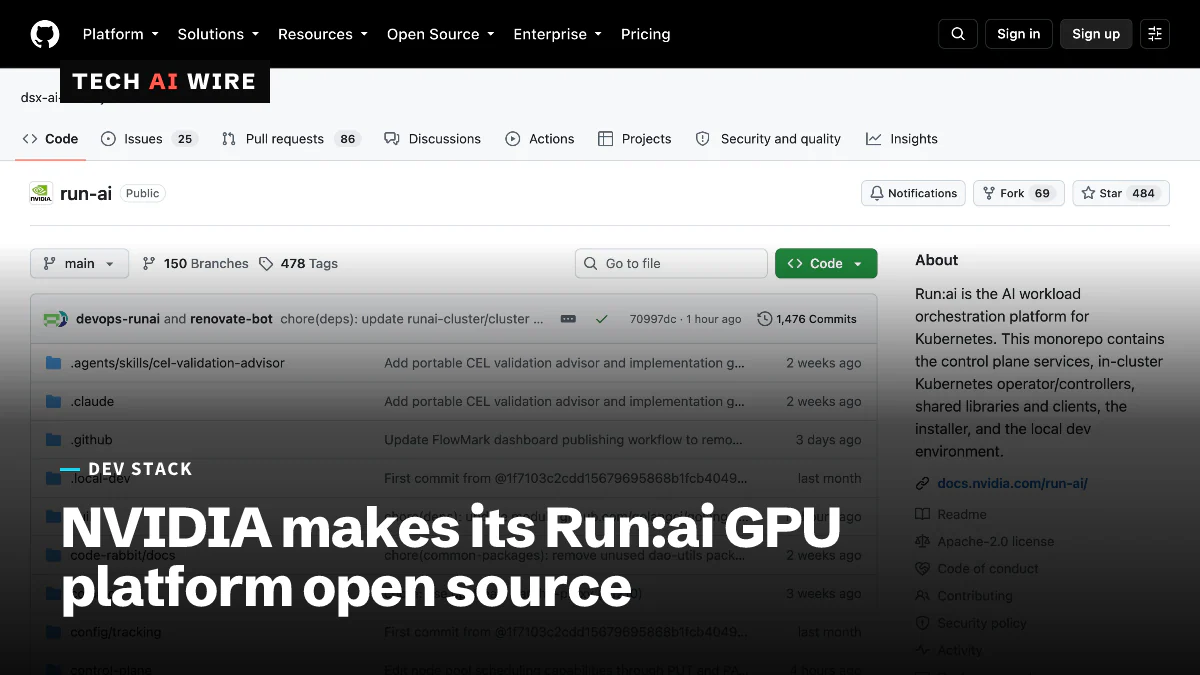
A NVIDIA lançou em 13 de outubro toda a plataforma de orquestração de GPU Run:ai como código aberto, dividida em quatro módulos que as equipes podem adotar um de cada vez.

A Perplexity lançou em 15 de outubro, sob Apache 2.0, o SPACE, a sandbox Firecracker por trás do seu agente Computer. Os testes da própria empresa registraram 0 fugas em 108 tentativas.

Invasores usaram a identidade de app do ConnectWise Cloud Backup para entrar em pelo menos 162 tenants do Microsoft 365 a partir de 15 de outubro de 2026, diz a Huntress. Nenhum MFA impediu.

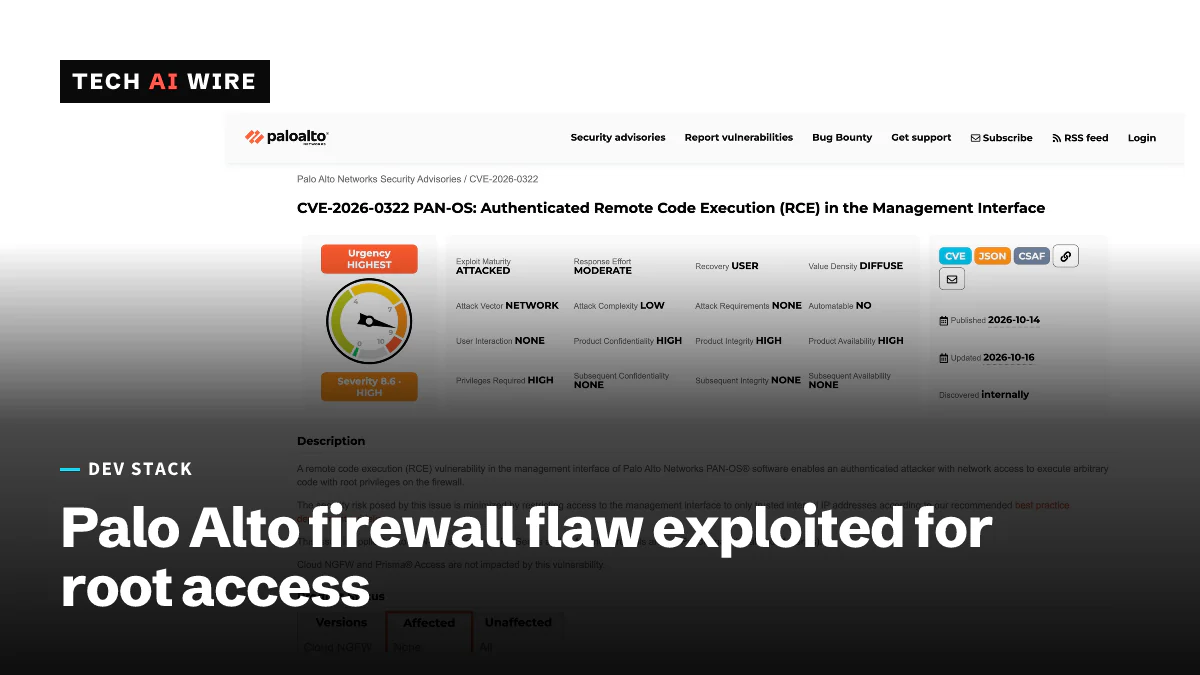
A Palo Alto Networks diz que a CVE-2026-0322, uma falha do PAN-OS com CVSS 8,6, está sob ataque muito limitado. Ela dá acesso root em firewalls pela interface de gerenciamento.

O OpenCode diz que um vazamento atingiu 1,4% dos usuários do OpenCode Console em 17 de outubro de 2026. As chaves de API da OpenAI, da Anthropic e do Google que eles guardavam podem ter vazado.

O CEO da Replit, Amjad Masad, disse em 16 de outubro de 2026 que a Replit não trabalha mais com a Anthropic, citando custo e desempenho. Uma fonte diz que o acordo continua.

Uma falha com CVSS 10.0 no SAP Cloud SDK for Python permite que atacantes redirecionem solicitações de tokens OAuth2 e roubem segredos de aplicativos. A versão 0.45.2 e posteriores corrigem o problema.

Um grupo ligado à China explorou uma falha do BeyondTrust Remote Support desde 29 de agosto de 2026. Versões auto-hospedadas 26.2.3 e anteriores precisam do patch BT26-05-RS agora.

A conformidade de licenças de código aberto do GitHub ficou disponível para todos em 16 de outubro de 2026, permitindo que rulesets bloqueiem pull requests que adicionam licenças não aprovadas.

Depois da atualização de outubro KB5127648 do Windows 11, alguns PCs não conseguem reativar o Smart App Control. A Microsoft indica uma solução alternativa no registro enquanto trabalha em uma correção.
Um e-mail todas as sextas-feiras com as notícias mais importantes da semana das nossas seis secções: IA, ferramentas dev, programação, indústria tech, startups e tendências. Grátis, sem spam.