Nextcloud: falha no app CODE é explorada para instalar web shells
Atacantes usaram a CVE-2026-110447, com nota 9,2, no app Collabora CODE integrado do Nextcloud para instalar web shells desde 10 de setembro. A versão 26.4.303 corrige a falha.
4 min de leitura
Em números
- CVSS 4.0 score, rated Critical
- 9.2
- first fixed version of richdocumentscode
- 26.4.303
- first logged attack, per The Hacker News
- Sept 10
Desde 10 de setembro de 2026, atacantes exploram a CVE-2026-110447, uma falha crítica no app do servidor Collabora CODE integrado do Nextcloud, para instalar web shells em servidores. O app, chamado richdocumentscode, permite que uma requisição sem login execute comandos no servidor. Desativar o app não adianta. Os administradores precisam atualizá-lo para a versão 26.4.303 ou removê-lo, e depois verificar se houve uma invasão.
O Nextcloud é uma plataforma auto-hospedada para compartilhar arquivos e trabalhar em documentos. O Collabora Online é uma suíte de escritório que edita documentos no navegador. Sua edição CODE pode rodar dentro do Nextcloud por meio desse app, então os administradores não precisam de um servidor de documentos separado. Uma web shell é um pequeno script que um atacante deixa em um servidor para executar comandos por um navegador web.
Como o ataque funciona
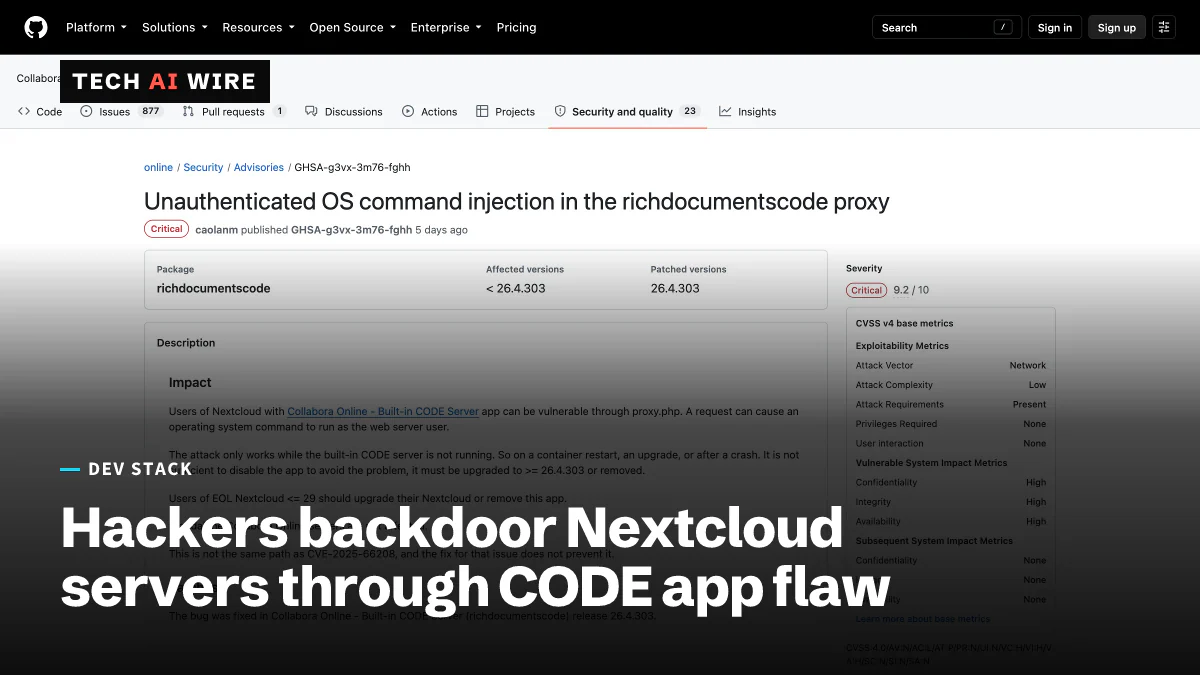
O bug está no arquivo proxy.php do app. “Uma requisição pode fazer com que um comando do sistema operacional seja executado como o usuário do servidor web”, diz o alerta de segurança da Collabora. A falha não exige senha nem clique de um usuário, e recebe nota 9,2 de 10 na escala CVSS 4.0.
Há uma condição. O ataque só funciona enquanto o servidor CODE integrado não está rodando, como durante a reinicialização de um contêiner, uma atualização ou depois de uma pane. O The Hacker News explica por quê. Quando nada está escutando, qualquer requisição inicia o servidor CODE local. Até a versão 26.4.302, o app colocava texto dessa requisição dentro de um comando de shell, então um atacante podia inserir um comando próprio.
Uma vez dentro, os atacantes deixaram pequenos arquivos PHP. Segundo o BleepingComputer, as web shells foram usadas para procurar bancos de dados de senhas, arquivos de gerenciadores de senhas e carteiras de criptomoedas. Alguns usuários relataram ransomware, o que o BleepingComputer não conseguiu confirmar. O The Hacker News contabiliza três administradores que relataram invasões e não encontrou relatos de atacantes que tenham obtido acesso root.
Uma correção saiu antes do aviso
A correção já existia antes do início dos ataques, mas nada a marcava como correção de segurança. O The Hacker News expõe as datas:
| Data (2026) | O que aconteceu |
|---|---|
| 20 de agosto | Caolán McNamara, da Collabora, escreve a correção |
| 31 de agosto | A versão 26.4.302 sai sem ela |
| 9 de setembro | É feito o commit da correção |
| 10 de setembro | Primeiro ataque registrado, às 19:51 UTC+2 |
| 11 de setembro | A versão 26.4.303 sai com a correção |
| 3 de outubro | Um membro de fórum avisa que a falha “já está sendo explorada” |
| 14 de outubro | A CVE e o alerta são publicados |
A Collabora atribuiu a divulgação tardia ao acúmulo no processamento de CVEs do GitHub, relata o BleepingComputer. Por mais de um mês, administradores que liam apenas as notas de versão não tinham motivo para correr com a atualização.
Quem é afetado
Apenas servidores Nextcloud que usam o app Built-in CODE Server estão expostos. Servidores Collabora Online independentes não são afetados, diz o alerta. O The Hacker News acrescenta que o app Nextcloud Office sem o componente integrado também é seguro. Um desenvolvedor da Collabora que publica como mmeeks disse que o bug “afeta apenas a Development Edition, e apenas neste modo de implantação Built-in CODE Server (bem mais raro)”. A loja de apps do Nextcloud descreve o app como destinado “a testes locais e uso fora de produção”.
Servidores mais antigos são um caso mais difícil. O app corrigido exige o Nextcloud 30 ou mais recente. O Nextcloud 29 e versões anteriores estão fora de suporte, então o alerta diz que esses administradores devem atualizar o Nextcloud ou remover o app. Esta também é uma falha diferente da CVE-2025-66208, e aquela correção anterior não a impede.
O que isso significa para desenvolvedores
Verifique hoje se “Collabora Online - Built-in CODE Server” está na lista de apps do seu Nextcloud. Se a versão for inferior a 26.4.303, atualize ou remova o app. O alerta é direto ao dizer que desativar não basta: ele “deve ser atualizado para >= 26.4.303 ou removido”. O The Hacker News observa que a versão 26.4.402 não inicia em algumas configurações, e alguns administradores voltaram para a 26.4.303.
Depois, procure sinais de invasão, porque os ataques começaram antes que a maioria dos administradores soubesse. O The Hacker News sugere estas verificações:
- Procure arquivos chamados shx*.php em apps/richdocumentscode/, como shxa35d0.php, e apague-os.
- Pesquise nos logs do servidor web, desde 10 de setembro, requisições para proxy.php?status que contenham
$(ou${IFS}. - Procure tentativas de sudo feitas pelo usuário do servidor web.
Se encontrar uma shell, trate como exposto cada segredo que o usuário do servidor web podia ler, e faça a rotação dele.
A lição de longo prazo é sobre correções silenciosas. Um changelog sem nota de segurança não é prova de que uma atualização é opcional. Acompanhe os alertas de segurança do GitHub de cada app que você hospeda por conta própria. Para uso em produção, rode um servidor Collabora Online independente, já que o app integrado nunca foi feito para isso.
Fontes
- Unauthenticated OS command injection in the richdocumentscode proxy - Collabora Online on GitHub
- Hackers exploit Collabora RCE flaw to backdoor Nextcloud servers - BleepingComputer
- Hackers backdoor Nextcloud servers - The Hacker News
Artigos relacionados
Perplexity abre o código do SPACE, sua sandbox para agentes de IA
A Perplexity lançou em 15 de outubro, sob Apache 2.0, o SPACE, a sandbox Firecracker por trás do seu agente Computer. Os testes da própria empresa registraram 0 fugas em 108 tentativas.
Vazamento no OpenCode Console expõe chaves guardadas de provedores de IA
O OpenCode diz que um vazamento atingiu 1,4% dos usuários do OpenCode Console em 17 de outubro de 2026. As chaves de API da OpenAI, da Anthropic e do Google que eles guardavam podem ter vazado.
Conformidade de licenças do GitHub agora está disponível para todos
A conformidade de licenças de código aberto do GitHub ficou disponível para todos em 16 de outubro de 2026, permitindo que rulesets bloqueiem pull requests que adicionam licenças não aprovadas.