Perplexity abre o código do SPACE, sua sandbox para agentes de IA
A Perplexity lançou em 15 de outubro, sob Apache 2.0, o SPACE, a sandbox Firecracker por trás do seu agente Computer. Os testes da própria empresa registraram 0 fugas em 108 tentativas.
4 min de leitura
Em números
- license for the SPACE code
- Apache 2.0
- escape attempts that succeeded in Perplexity's tests
- 0 of 108
- median sandbox start, per Crypto Briefing
- 60 ms
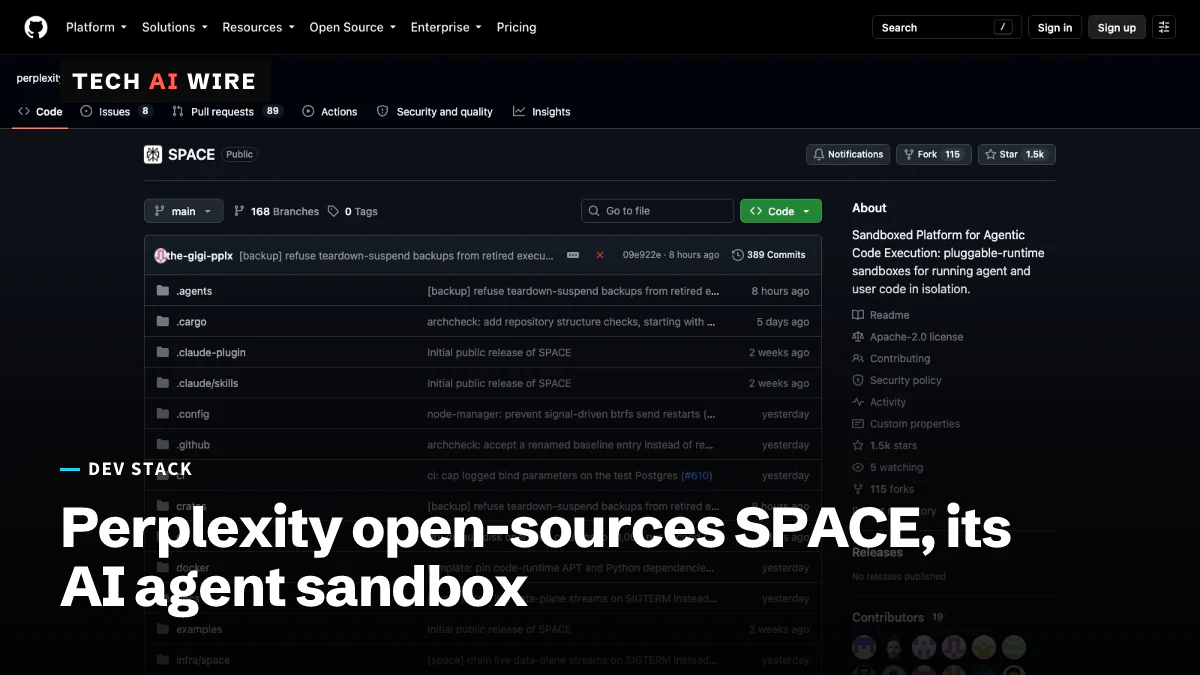
A Perplexity lançou o SPACE, a plataforma de sandbox que executa seu agente Computer, como código aberto em 15 de outubro de 2026. O código está no GitHub sob a licença Apache 2.0, que permite uso comercial. Qualquer equipe que deixe um agente de IA executar código agora pode hospedar a mesma camada de isolamento que a Perplexity usa em produção, em vez de construir ou alugar uma.
SPACE significa «Sandboxed Platform for Agentic Code Execution» (plataforma isolada para execução de código por agentes), segundo o Crypto Briefing. Um agente de IA é um programa que usa um modelo de linguagem para executar ações, como escrever e rodar código. Uma sandbox é um espaço isolado onde esse código pode rodar sem alcançar nada que não deva tocar.
O que o SPACE faz
A página do projeto no GitHub descreve o SPACE em seu README como «uma plataforma de sandbox para executar código em microVMs Firecracker isoladas». O Firecracker é um software de código aberto desenvolvido pela Amazon Web Services. Ele executa máquinas virtuais muito pequenas, chamadas microVMs, lado a lado em um único host. Cada uma inicializa seu próprio kernel Linux, de modo que o código dentro dela fica isolado da máquina host, segundo o Techstrong.ai.
Os programas se comunicam com o SPACE por meio de uma HTTP API, uma interface web para criar ambientes Linux, executar comandos e gerenciar seus ciclos de vida. O README diz que o SPACE é escrito em Rust. Ele também lista:
| Componente | O que faz |
|---|---|
| HTTP API | Cria sandboxes, executa comandos, transmite a saída |
space-admin-cli | Uma ferramenta de operador para administrar a plataforma |
| E2B Compatibility Wrapper | Permite que código escrito para o SDK Python da E2B use o SPACE |
| Pools de nós pré-aquecidos | Mantêm máquinas prontas para que as sandboxes iniciem rápido |
O guia de instalação começa com um cluster Kind local. O Kind executa o Kubernetes, a popular plataforma de contêineres, dentro do Docker em um único computador. O guia de arquitetura diz que o SPACE também pode rodar sem Kubernetes. Campos do esquema marcados como «incubating» ficam fora do contrato suportado, portanto podem mudar.
Como ele mantém os agentes contidos
A Perplexity descreveu o SPACE pela primeira vez em um post de blog de 15 de julho. A empresa disse que construiu seu próprio sistema porque nenhuma opção pronta equilibrava recursos, velocidade e segurança.
Três ideias sustentam o projeto, segundo esse post:
- Máquinas descartáveis. «O SPACE cria sandboxes efêmeras que só existem enquanto são necessárias», diz o post. Uma sandbox é destruída quando sua tarefa termina.
- Segredos ficam do lado de fora. Senhas e tokens de acesso são mantidos fora da sandbox e fornecidos só quando necessário. «Um agente comprometido não tem, por padrão, nenhum caminho até as credenciais gerenciadas pela plataforma», escreve a Perplexity.
- Snapshots. Snapshots contínuos salvam a memória e os arquivos de uma sessão até uma vez por minuto. Uma sessão pode ser pausada, retomada ou dividida em várias cópias. A Perplexity chama isso de «essencialmente uma máquina do tempo embutida».
Clientes corporativos também podem trazer suas próprias chaves de criptografia. Se um cliente revogar sua chave, novas sandboxes não conseguem inicializar e os dados armazenados não podem ser lidos.
Os números que a Perplexity informa
Os números abaixo vêm da Perplexity, conforme relatado pelos dois veículos. Nenhum grupo externo os verificou ainda.
O Lapaas Voice relata que, nos testes de segurança da Perplexity, nove modelos de IA receberam acesso root dentro de uma sandbox. Em seguida, eles tentaram alcançar um segredo guardado na máquina host. Nenhuma das 108 tentativas conseguiu escapar. As regras de rede se saíram pior no início: os testadores as contornaram com DNS spoofing e roteamento por IP compartilhado. A Perplexity corrigiu os dois problemas, e nenhum deles funcionou nos testes seguintes, segundo o Lapaas Voice. O Crypto Briefing situa o exercício de red team em setembro de 2026.
Sobre velocidade, os dois relatos trazem medidas diferentes. O Crypto Briefing cita uma inicialização mediana de sandbox de cerca de 60 milissegundos, ante 185 milissegundos antes. O Lapaas Voice diz que as sandboxes iniciam de três a cinco vezes mais rápido do que com o fornecedor comercial anterior da Perplexity, que o veículo não identifica.
O Lapaas Voice também cita três apoiadores iniciais. A Akamai lançou o SPACE em sua nuvem, a Crusoe está adicionando-o aos seus serviços gerenciados de IA e a CoreWeave publicou orientações de configuração. O Crypto Briefing relata que a Perplexity planeja expandir o SPACE como parte de uma «Agentic Runtime Platform» mais ampla.
O que isso significa para desenvolvedores
Se o seu produto executa código escrito por um modelo de IA, o SPACE agora é uma opção gratuita para testar contra serviços de sandbox pagos. Comece com a configuração do Kind em uma única máquina. Meça os tempos de inicialização e o custo com a sua própria carga de trabalho, não com a da Perplexity.
Equipes que já usam o SDK Python da E2B têm o caminho mais curto. Com o wrapper de compatibilidade, você pode apontar o código existente para o SPACE e comparar. Verifique quais chamadas o wrapper cobre antes de planejar uma migração completa.
Verifique seus hosts antes de se comprometer. O Firecracker roda sobre o KVM, o recurso de virtualização embutido no Linux, observa o Techstrong.ai. Por isso, as máquinas em que você rodar o SPACE precisam oferecê-lo.
Copie o design de credenciais mesmo que você nunca instale o SPACE. Manter os tokens fora da sandbox e injetá-los a cada requisição limita o que um agente sequestrado pode roubar. A mesma ideia aparece no Microsoft Execution Containers, que chegou à disponibilidade geral em 7 de outubro. Esse sistema confina agentes em máquinas Windows, macOS e Linux, enquanto o SPACE executa frotas deles em servidores.
Faça seus próprios testes de ataque. Os resultados da Perplexity são dela, e o Lapaas Voice diz isso sem rodeios: «Estes são resultados dos testes divulgados pela Perplexity, não uma prova de que o SPACE seja imune a todos os ataques possíveis.» As regras de rede foram o ponto fraco nesses testes, então teste primeiro os limites de tráfego de saída.
Fontes
- perplexityai/SPACE - GitHub
- Perplexity open sources SPACE, its sandbox for AI agents - Crypto Briefing
- Perplexity Open-Sources SPACE, Its Firecracker-Based Sandbox for AI Agents - Lapaas Voice
- Secure Sandboxes for Agents - Perplexity
- Perplexity Unveils SPACE, a Secure Sandbox Platform for AI Agents - Techstrong.ai
Artigos relacionados
Pesquisadores documentam ataque quase autônomo de agentes de IA contra Taiwan
A firma israelense Dream afirma que agentes de IA construídos sobre os frameworks de código aberto Hermes e OpenClaw executaram uma intrusão de quatro dias contra o governo de Taiwan e comprometeram 85 contas quase sem intervenção humana.
Nextcloud: falha no app CODE é explorada para instalar web shells
Atacantes usaram a CVE-2026-110447, com nota 9,2, no app Collabora CODE integrado do Nextcloud para instalar web shells desde 10 de setembro. A versão 26.4.303 corrige a falha.
Vazamento no OpenCode Console expõe chaves guardadas de provedores de IA
O OpenCode diz que um vazamento atingiu 1,4% dos usuários do OpenCode Console em 17 de outubro de 2026. As chaves de API da OpenAI, da Anthropic e do Google que eles guardavam podem ter vazado.