GitLab 19.5.1 corrige uma falha de execução de código com CVSS 10.0
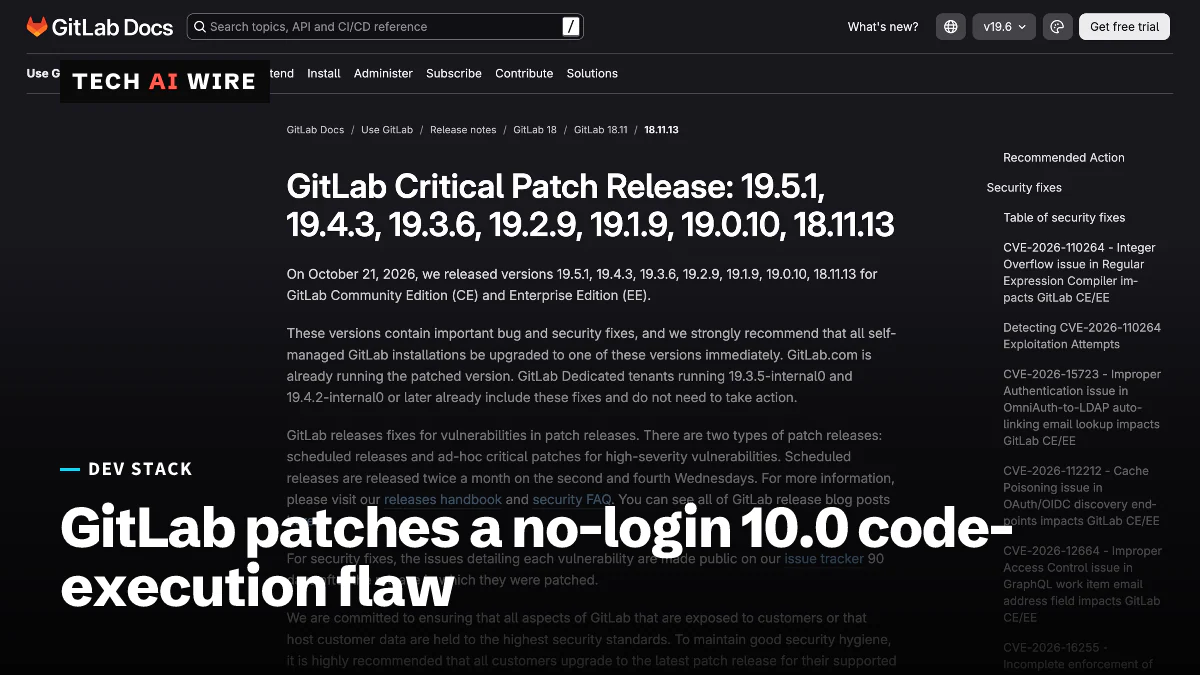
O GitLab lançou em 21 de outubro de 2026 correções para a CVE-2026-110264, uma falha com CVSS 10.0 que permite a um atacante sem conta executar código em servidores autogerenciados.
3 min de leitura
Em números
- CVSS score of CVE-2026-110264
- 10.0
- vulnerabilities fixed in the release
- 12
- GitLab version lines patched
- 7
- exposed GitLab CE instances tracked by Shadowserver
- 2,700+
O GitLab lançou em 21 de outubro de 2026 correções para a CVE-2026-110264, uma falha com nota 10.0, o máximo da escala de gravidade CVSS. Um bug no compilador de expressões regulares do GitLab podia permitir que um atacante sem conta executasse código em um servidor GitLab. O GitLab.com já foi corrigido, mas toda instalação autogerenciada precisa de atualização.
O que é a falha
Uma expressão regular, ou regex, é um padrão usado para buscar e reconhecer texto. O GitLab compila esses padrões em instruções antes de executá-los. Neste caso, o compilador sofre um estouro de inteiro: um número cresce além do que seu espaço de armazenamento comporta e volta ao início, o que pode corromper a memória.
Segundo a nota de correção do GitLab, uma regex criada de propósito provoca o estouro. Isso "poderia ter permitido que um usuário não autenticado executasse código arbitrário no servidor GitLab". A falha afeta tanto a Community Edition quanto a Enterprise Edition, desde o GitLab 7.0.
O ataque funciona pela rede e não exige privilégios nem ação de nenhum usuário, informa o GBHackers. Uma pessoa conhecida como joaxcar relatou a falha pelo programa de recompensa por bugs do GitLab no HackerOne. Nenhuma fonte relata ataques reais nem um exploit público. O GIGAZINE observa que o bug não está na lista de vulnerabilidades sabidamente exploradas da CISA.
Quais versões corrigem a falha
O GitLab corrigiu sete linhas de versões de uma vez:
| Linha | Versão corrigida |
|---|---|
| 19.5 | 19.5.1 |
| 19.4 | 19.4.3 |
| 19.3 | 19.3.6 |
| 19.2 | 19.2.9 |
| 19.1 | 19.1.9 |
| 19.0 | 19.0.10 |
| 18.11 | 18.11.13 |
As quatro linhas mais antigas receberam a correção da CVE-2026-110264 como backport. Clientes do GitLab Dedicated com 19.3.5-internal0, 19.4.2-internal0 ou mais recente já têm as correções.
As outras 11 correções
A versão corrige 12 vulnerabilidades no total: uma crítica, duas altas, cinco médias e quatro baixas. Todas as 12 estão corrigidas em 19.3.6, 19.4.3 e 19.5.1.
As duas falhas altas afetam equipes que usam login único. A CVE-2026-15723, com nota 8,2, é uma falha de autenticação na vinculação automática do OmniAuth com o LDAP, mas só quando SAML e a vinculação automática do LDAP estão ligados ao mesmo tempo. A CVE-2026-112212, com nota 7,5, permite envenenamento de cache nos endpoints de descoberta do OAuth e do OpenID Connect.
Um mês agitado para a segurança do GitLab
Este não é o primeiro patch crítico do GitLab em outubro. Dez dias antes, o GitLab alertou sobre a CVE-2026-97229, outra falha 10.0 no compilador de regex do CI/CD, informa o BleepingComputer. Segundo o GIGAZINE, aquele patch de 12 de outubro tratava de 24 problemas, e servidores que só têm ele continuam expostos ao novo bug.
O BleepingComputer também cita a Shadowserver, que acompanha mais de 2.700 instâncias do GitLab CE acessíveis pela internet. Esse número mede a exposição, não ataques confirmados.
O conselho do GitLab é direto: "recomendamos fortemente que todas as instalações autogerenciadas do GitLab sejam atualizadas para uma dessas versões imediatamente".
O que isso significa para desenvolvedores
Um servidor GitLab próprio guarda o código-fonte e os segredos de CI de uma empresa, então um bug de execução de código sem login é o mais grave possível.
- Atualize hoje e planeje a parada. As versões 19.3.6 e 19.4.3 trazem migrações de banco de dados. Instalações de um único nó precisam parar enquanto elas rodam, e configurações com vários nós podem usar o procedimento sem parada do GitLab.
- Saia dos branches mais antigos. O GitLab só lista o conjunto completo de 12 correções para a 19.3.6 em diante. As linhas antigas, de 18.11.13 a 19.2.9, aparecem pela correção crítica.
- Procure sinais de ataque. O GitLab publicou duas detecções para instâncias autogerenciadas,
onigmo_native_worker_crasheorg_mode_render_error_burst. Procure por elas nos seus logs. - Reduza a exposição. Se o seu GitLab não precisa estar na internet pública, coloque-o atrás de uma VPN ou de um gateway de login único.
- Troque os segredos na dúvida. Um servidor GitLab comprometido expõe variáveis de CI/CD e chaves de deploy. Se encontrar sinais de invasão, troque todas.
Fontes
- GitLab Critical Patch Release: 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13 - GitLab
- GitLab warns of new max severity code execution vulnerability - BleepingComputer
- GitLab Patches Critical 10.0 RCE Vulnerability Allowing Unauthenticated Remote Code Execution - GBHackers
- 12-Year-Old GitLab Vulnerability Allows Remote Code Execution on Self-Managed Server - Cyber Security News
Artigos relacionados
Lockfiles de workflow do GitHub Actions entram em prévia pública
Os lockfiles do GitHub Actions entraram em prévia pública em 14 de outubro. Um novo arquivo actions.lock fixa cada action, mesmo as indiretas, no commit exato que você revisou.
GitHub AI Scan para pull requests agora está disponível para todos
O AI Scan do GitHub agora verifica pull requests em PHP, Shell, Terraform e Dockerfiles. Saiu da prévia, não exige licença do Copilot e não pode bloquear um merge.
Malware em hook post-checkout do git mira desenvolvedores
O desenvolvedor Frank Wiles diz que um falso cliente lhe enviou um repositório cujo hook post-checkout do git baixava malware ao trocar de branch. Quem procura emprego enfrenta o mesmo truque.