GitLab 19.5.1 corrige un fallo de ejecución de código con CVSS 10.0
GitLab publicó el 21 de octubre de 2026 correcciones para CVE-2026-110264, un fallo con CVSS 10.0 que permite a un atacante sin cuenta ejecutar código en servidores autogestionados.
Lanzamientos de editores, compiladores, runtimes, herramientas de línea de comandos y servicios en la nube que los desarrolladores instalan cada día. Números de versión, cambios incompatibles y pasos de migración, con enlace al changelog o al pull request, para decidir en una lectura si actualizas hoy.

GitLab publicó el 21 de octubre de 2026 correcciones para CVE-2026-110264, un fallo con CVSS 10.0 que permite a un atacante sin cuenta ejecutar código en servidores autogestionados.

Bun 1.4.4, publicado el 22 de octubre de 2026, añade bun fmt, un formateador compatible con Prettier que, según Bun, revisa el repositorio de Prettier 286 veces más rápido.

Wheels maliciosos de LiteLLM 1.107.0 estuvieron en PyPI de 11:39 a 13:23 UTC el 21 de octubre de 2026 y ejecutaban un ladrón de credenciales cada vez que arrancaba Python.

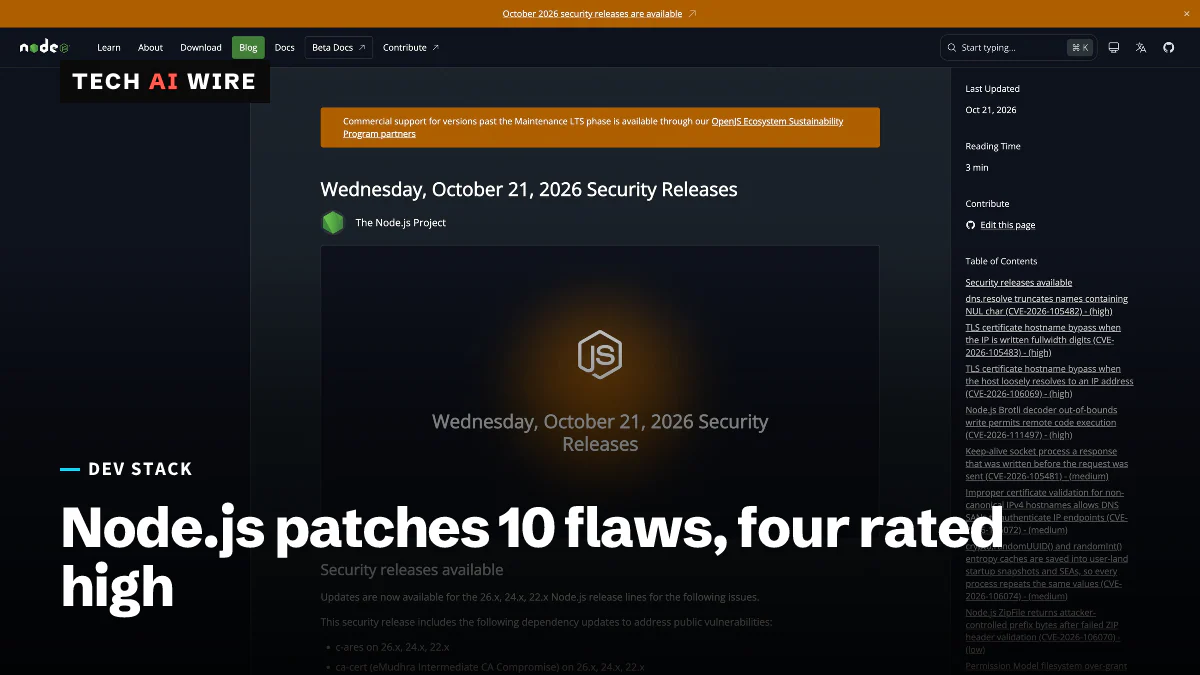
Node.js corrigió diez vulnerabilidades el 21 de octubre de 2026, cuatro de gravedad alta, entre ellas un fallo del decodificador Brotli que puede permitir ejecutar código a distancia.

DuckDB 2.0.0, una versión de soporte a largo plazo publicada el 21 de octubre, añade un modo servidor, disparadores y VARIANT. Las versiones anteriores a la 2.0 no pueden leer sus archivos.

HIPRT 3.2, la biblioteca de trazado de rayos de AMD para HIP, añade tres objetivos de APU Medusa y CUDA 13, pero las aplicaciones compiladas con 3.1 deben recompilarse.

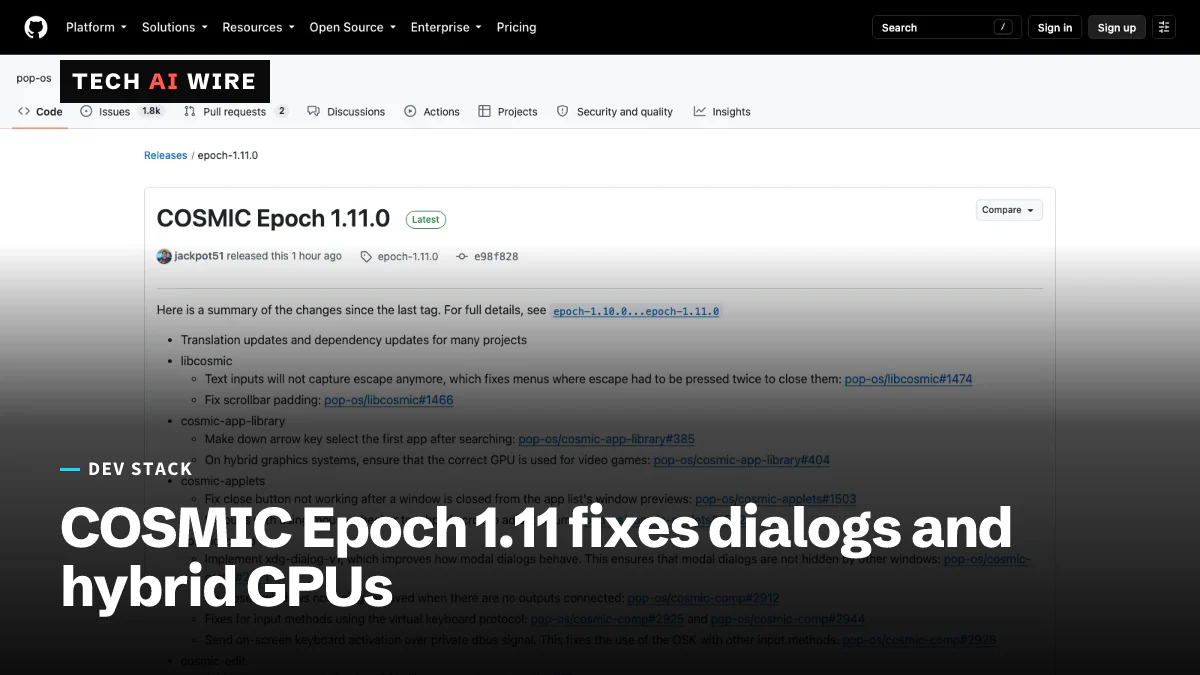
COSMIC Epoch 1.11 mantiene los diálogos modales encima con xdg-dialog-v1 de Wayland y abre los juegos en la GPU correcta en portátiles híbridos, 12 días después de la 1.10.

TorchTPU ejecuta PyTorch de forma nativa en las TPU de Google y superó la prueba con el 98 % de los 4.917 modelos de Hugging Face probados. PyTorch/XLA queda obsoleto y se archivará el 15 de noviembre.
PyTorch 2.15 añade tensores FP8 en las GPU de Apple y nuevos kernels de Metal. La decodificación de Qwen3.6-35B-A3B en un M3 Ultra salta de 9,4 a 61,3 tokens por segundo.

El motor que hay detrás de la propia API de DeepSeek ya es código Apache 2.0. Ejecuta V4.1-Flash en GPU Nvidia SM100 y chips Huawei Ascend 950, pero sin una capa de caché KV.

El 89 % de los 100 principales modelos de generación de texto ya funciona en AWS Trainium sin cambios, frente al 46 %, con la entrada en beta pública del backend de PyTorch TorchNeuron.

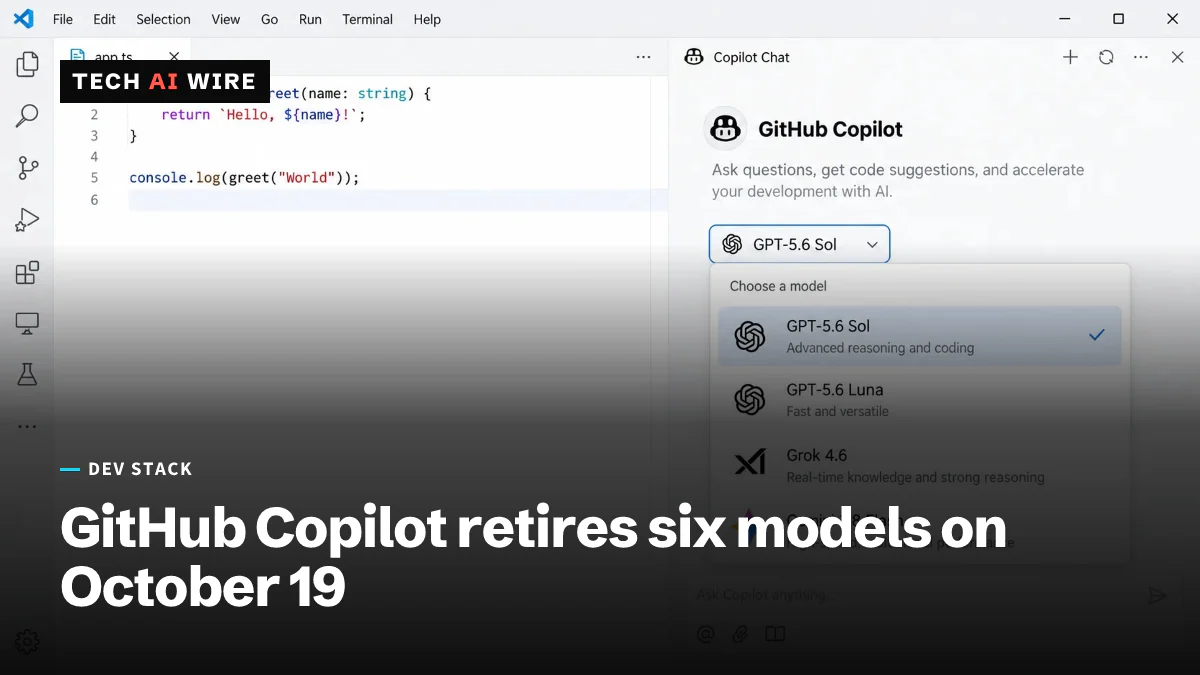
GitHub Copilot elimina seis modelos el 19 de octubre de 2026, entre ellos GPT-5.5 y Grok 4.5. Los nombres fijados deben pasar a GPT-5.6 Sol, GPT-5.6 Luna o Grok 4.6.

GitHub dice que CodeQL no puede rastrear compilaciones en Xcode 27 ni analizar Swift 6.4 después de que Apple eliminara código Intel del que dependía. Su consejo: quedarse en Xcode 26 por ahora.

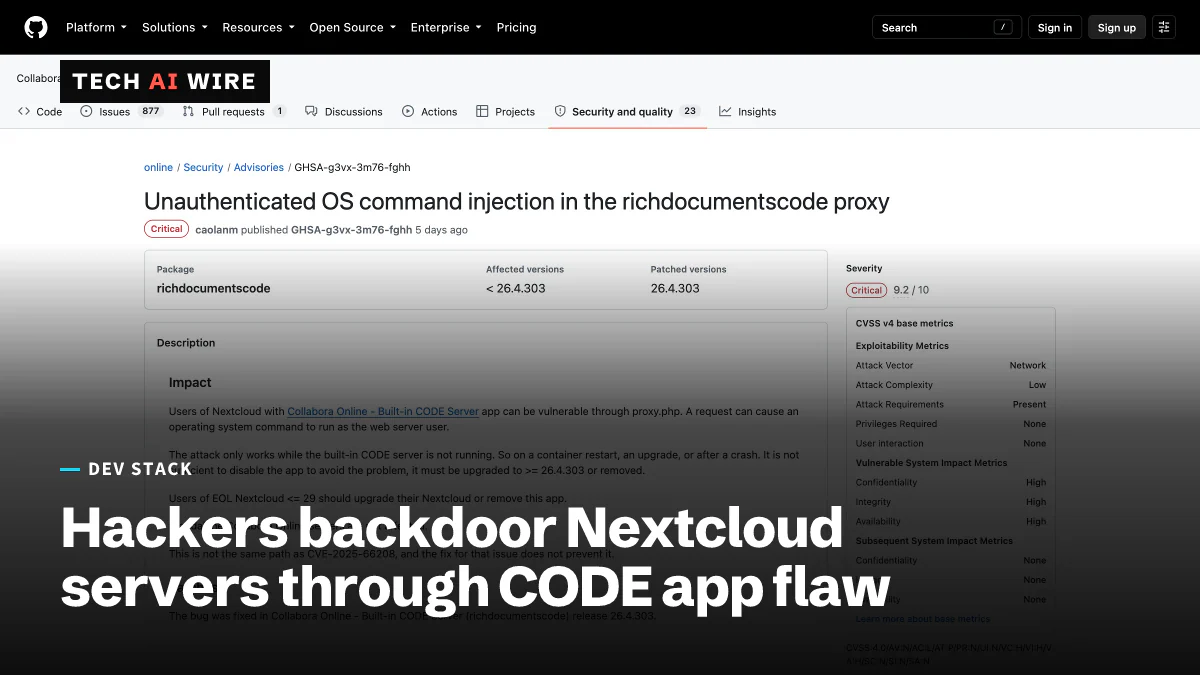
Atacantes usaron CVE-2026-110447, con una puntuación de 9,2, en la app Collabora CODE integrada de Nextcloud para instalar web shells desde el 10 de septiembre. La versión 26.4.303 lo corrige.

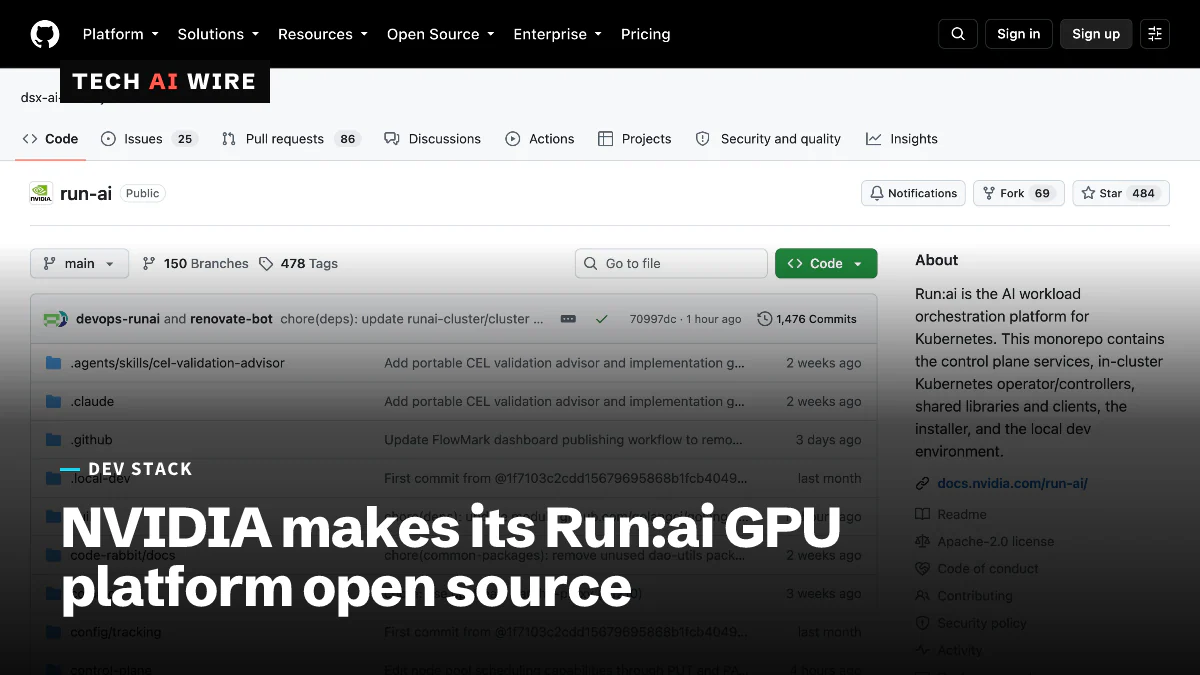
NVIDIA publicó el 13 de octubre toda su plataforma de orquestación de GPU Run:ai como código abierto, dividida en cuatro módulos que los equipos pueden adoptar de uno en uno.

Perplexity publicó el 15 de octubre bajo Apache 2.0 SPACE, el sandbox de Firecracker que usa su agente Computer. Sus propias pruebas registraron 0 fugas en 108 intentos.

Unos atacantes usaron la identidad de app de ConnectWise Cloud Backup para entrar en al menos 162 inquilinos de Microsoft 365 desde el 15 de octubre de 2026, según Huntress. La MFA no lo frenó.

Palo Alto Networks dice que la CVE-2026-0322, un fallo de PAN-OS con CVSS 8,6, sufre ataques muy limitados. Da acceso root en los cortafuegos a través de la interfaz de gestión.

OpenCode dice que una brecha afectó al 1,4 % de los usuarios de OpenCode Console el 17 de octubre de 2026. Sus claves de API guardadas de OpenAI, Anthropic y Google pueden haberse filtrado.

El CEO de Replit, Amjad Masad, dijo el 16 de octubre de 2026 que Replit ya no trabaja con Anthropic, por el coste y el rendimiento. Una fuente dice que el acuerdo sigue en pie.

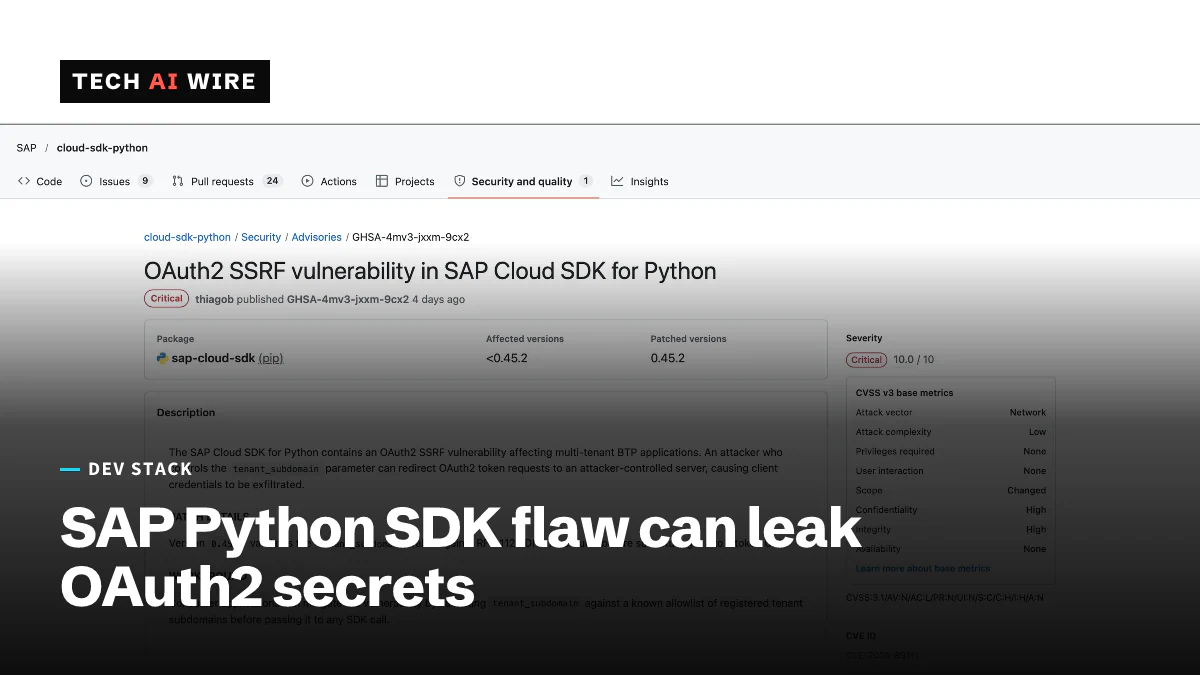
Un fallo con CVSS 10.0 en SAP Cloud SDK for Python permite a los atacantes redirigir solicitudes de tokens OAuth2 y robar secretos de aplicaciones. La versión 0.45.2 y posteriores lo corrigen.

Un grupo vinculado a China explotó un fallo de BeyondTrust Remote Support desde el 29 de agosto de 2026. Las versiones autoalojadas 26.2.3 y anteriores necesitan ya el parche BT26-05-RS.

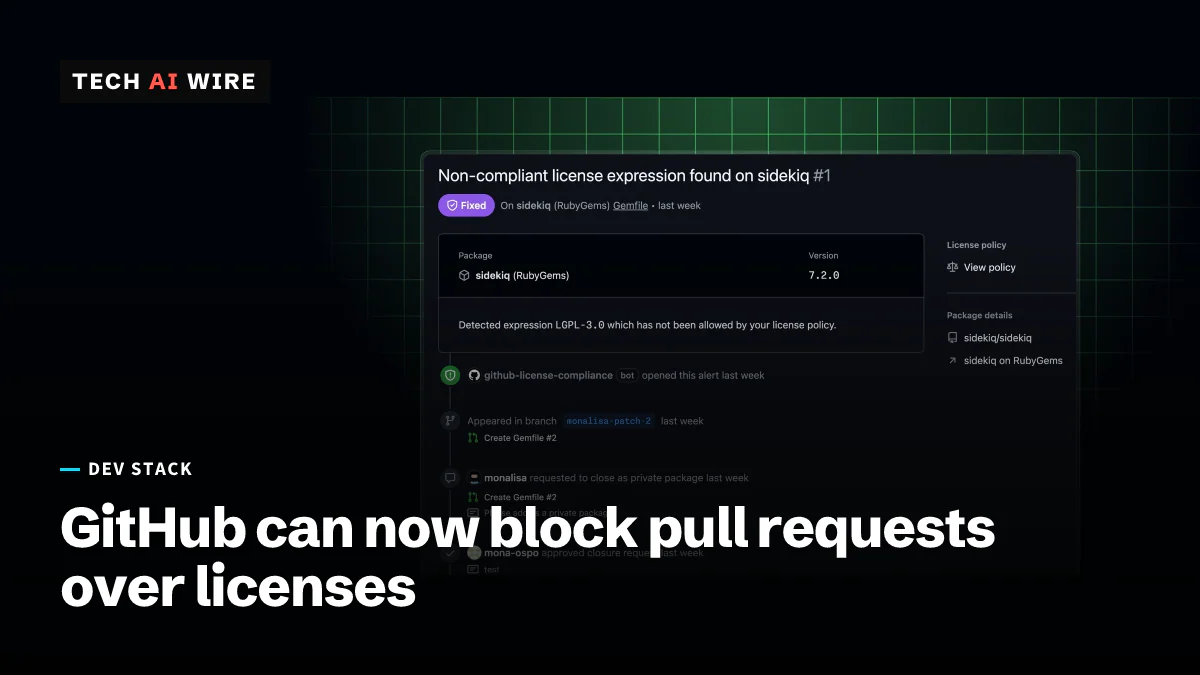
El cumplimiento de licencias de código abierto de GitHub pasó a disponibilidad general el 16 de octubre de 2026 y permite que los rulesets bloqueen pull requests que añaden licencias no aprobadas.

Tras la actualización de octubre KB5127648 de Windows 11, algunos PC no pueden volver a activar Smart App Control. Microsoft indica una solución alternativa en el registro mientras prepara una corrección.
Un correo cada viernes con las noticias clave de la semana de nuestras seis secciones: IA, herramientas dev, programación, industria tech, startups y tendencias. Gratis, sin spam.