Nextcloud: explotan un fallo de la app CODE para instalar web shells
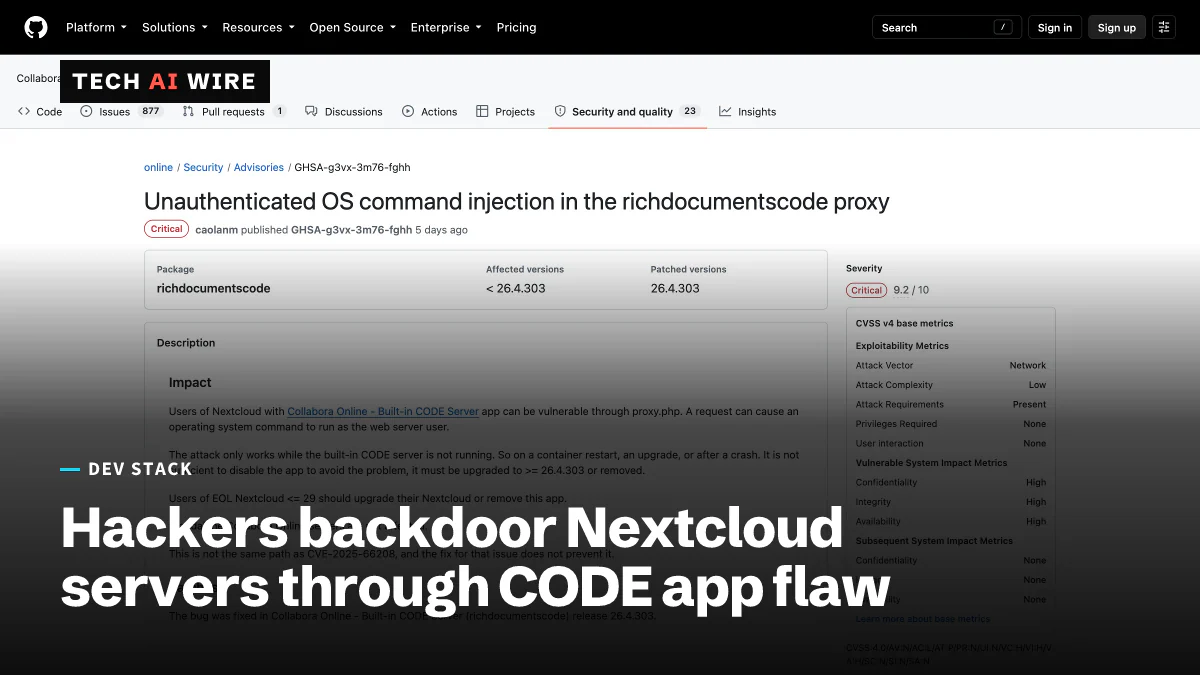
Atacantes usaron CVE-2026-110447, con una puntuación de 9,2, en la app Collabora CODE integrada de Nextcloud para instalar web shells desde el 10 de septiembre. La versión 26.4.303 lo corrige.
4 min de lectura
En cifras
- CVSS 4.0 score, rated Critical
- 9.2
- first fixed version of richdocumentscode
- 26.4.303
- first logged attack, per The Hacker News
- Sept 10
Desde el 10 de septiembre de 2026, atacantes han explotado CVE-2026-110447, un fallo crítico en la app del servidor Collabora CODE integrado de Nextcloud, para instalar web shells en servidores. La app, llamada richdocumentscode, permite que una solicitud sin inicio de sesión ejecute comandos en el servidor. Desactivar la app no sirve. Los administradores deben actualizarla a la versión 26.4.303 o eliminarla, y después comprobar si hubo una intrusión.
Nextcloud es una plataforma autoalojada para compartir archivos y trabajar en documentos. Collabora Online es una suite ofimática que edita documentos en el navegador. Su edición CODE puede ejecutarse dentro de Nextcloud mediante esta app, así que los administradores no necesitan un servidor de documentos aparte. Una web shell es un pequeño script que un atacante deja en un servidor para ejecutar comandos a través de un navegador web.
Cómo funciona el ataque
El fallo está en el archivo proxy.php de la app. «Una solicitud puede hacer que se ejecute un comando del sistema operativo como el usuario del servidor web», dice el aviso de seguridad de Collabora. No necesita contraseña ni ningún clic de un usuario, y obtiene 9,2 sobre 10 en la escala CVSS 4.0.
Hay una condición. El ataque solo funciona mientras el servidor CODE integrado no está en marcha, por ejemplo durante el reinicio de un contenedor, una actualización o tras una caída. The Hacker News explica por qué. Cuando nada está escuchando, cualquier solicitud inicia el servidor CODE local. Hasta la versión 26.4.302, la app ponía texto de esa solicitud dentro de un comando de shell, así que un atacante podía colar un comando propio.
Una vez dentro, los atacantes dejaron pequeños archivos PHP. Según BleepingComputer, las web shells se usaron para buscar bases de datos de contraseñas, archivos de gestores de contraseñas y monederos de criptomonedas. Algunos usuarios informaron de ransomware, algo que BleepingComputer no pudo confirmar. The Hacker News cuenta tres administradores que informaron de intrusiones y no encontró informes de atacantes que obtuvieran acceso root.
Una corrección salió antes de la alerta
La corrección existía antes de que empezaran los ataques, pero nada la marcaba como corrección de seguridad. The Hacker News expone las fechas:
| Fecha (2026) | Qué pasó |
|---|---|
| 20 de agosto | Caolán McNamara, de Collabora, escribe la corrección |
| 31 de agosto | Sale la versión 26.4.302 sin ella |
| 9 de septiembre | Se hace commit de la corrección |
| 10 de septiembre | Primer ataque registrado, a las 19:51 UTC+2 |
| 11 de septiembre | Sale la versión 26.4.303 con la corrección |
| 3 de octubre | Un miembro de un foro advierte que el fallo «ya está siendo explotado» |
| 14 de octubre | Se publican la CVE y el aviso |
Collabora atribuyó la divulgación tardía a la acumulación de trabajo de GitHub en el procesamiento de CVE, informa BleepingComputer. Durante más de un mes, los administradores que solo leían las notas de versión no tenían motivos para darse prisa con la actualización.
A quién afecta
Solo están expuestos los servidores Nextcloud que usan la app Built-in CODE Server. Los servidores Collabora Online independientes no están afectados, según el aviso. The Hacker News añade que la app Nextcloud Office sin el componente integrado también es segura. Un desarrollador de Collabora que publica como mmeeks dijo que el fallo «afecta solo a la Development Edition, y solo en este modo de despliegue Built-in CODE Server (bastante más raro)». La tienda de apps de Nextcloud describe la app como pensada «para pruebas locales y uso fuera de producción».
Los servidores más antiguos son un caso más difícil. La app corregida necesita Nextcloud 30 o posterior. Nextcloud 29 y versiones anteriores ya no tienen soporte, así que el aviso dice que esos administradores deben actualizar Nextcloud o eliminar la app. Además, este es un fallo distinto de CVE-2025-66208, y aquella corrección anterior no lo detiene.
Qué significa esto para los desarrolladores
Revise hoy si «Collabora Online - Built-in CODE Server» aparece en su lista de apps de Nextcloud. Si su versión es inferior a 26.4.303, actualícela o elimínela. El aviso es tajante en que desactivarla no basta: la app «debe actualizarse a >= 26.4.303 o eliminarse». The Hacker News señala que la versión 26.4.402 no arranca en algunas configuraciones, y algunos administradores volvieron a 26.4.303.
Después busque señales de una intrusión, porque los ataques empezaron antes de que la mayoría de los administradores lo supieran. The Hacker News sugiere estas comprobaciones:
- Busque archivos llamados shx*.php en apps/richdocumentscode/, como shxa35d0.php, y elimínelos.
- Revise los registros del servidor web desde el 10 de septiembre en busca de solicitudes a proxy.php?status que contengan
$(o${IFS}. - Busque intentos de sudo del usuario del servidor web.
Si encuentra una shell, considere expuesto cada secreto que el usuario del servidor web pudiera leer, y rótelo.
La lección a largo plazo tiene que ver con las correcciones silenciosas. Un changelog sin nota de seguridad no prueba que una actualización sea opcional. Siga los avisos de seguridad de GitHub de cada app que aloje usted mismo. Para uso en producción, ejecute un servidor Collabora Online independiente, ya que la app integrada nunca se pensó para eso.
Fuentes
- Unauthenticated OS command injection in the richdocumentscode proxy - Collabora Online on GitHub
- Hackers exploit Collabora RCE flaw to backdoor Nextcloud servers - BleepingComputer
- Hackers backdoor Nextcloud servers - The Hacker News
Artículos relacionados
Perplexity libera como código abierto SPACE, su sandbox para agentes de IA
Perplexity publicó el 15 de octubre bajo Apache 2.0 SPACE, el sandbox de Firecracker que usa su agente Computer. Sus propias pruebas registraron 0 fugas en 108 intentos.
Una brecha en OpenCode Console expone claves guardadas de proveedores de IA
OpenCode dice que una brecha afectó al 1,4 % de los usuarios de OpenCode Console el 17 de octubre de 2026. Sus claves de API guardadas de OpenAI, Anthropic y Google pueden haberse filtrado.
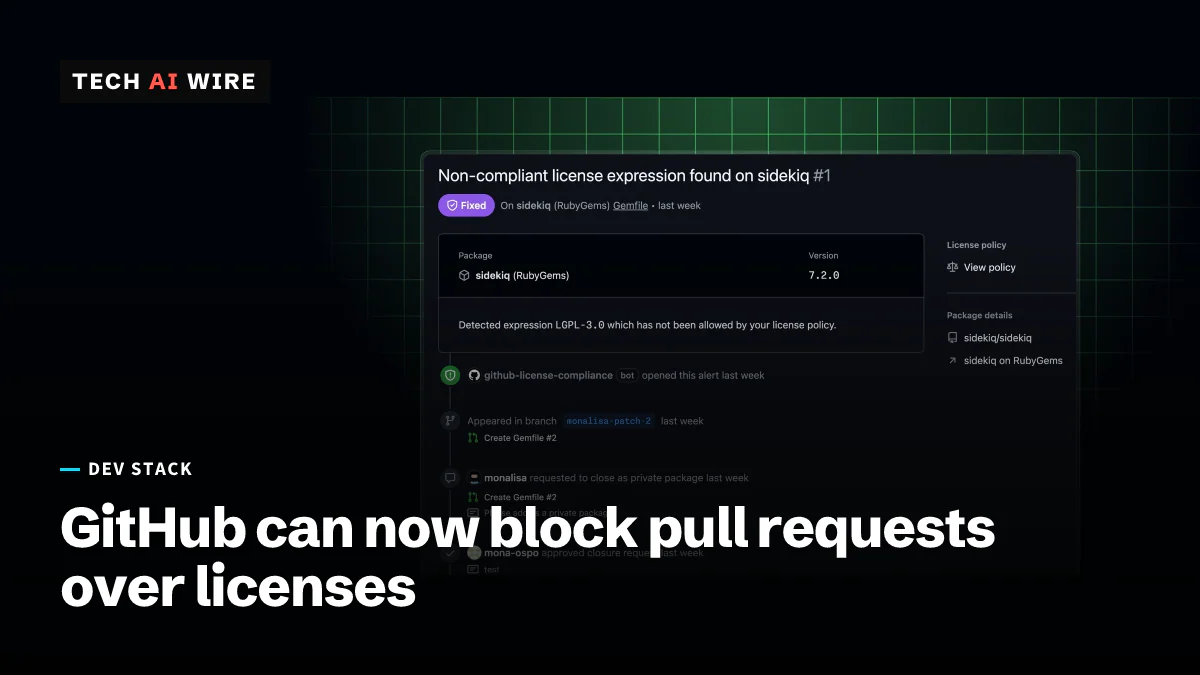
El cumplimiento de licencias de GitHub ya está disponible para todos
El cumplimiento de licencias de código abierto de GitHub pasó a disponibilidad general el 16 de octubre de 2026 y permite que los rulesets bloqueen pull requests que añaden licencias no aprobadas.