Un fallo de Windows 11 KB5127648 deja Smart App Control en gris
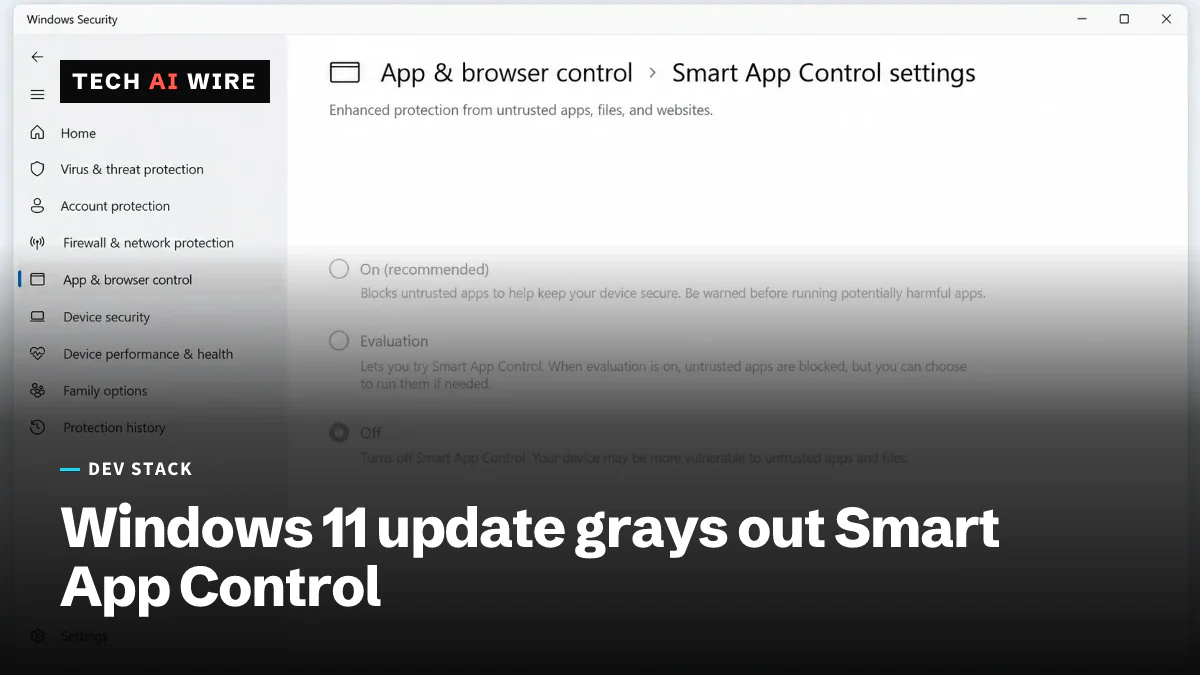
Tras la actualización de octubre KB5127648 de Windows 11, algunos PC no pueden volver a activar Smart App Control. Microsoft indica una solución alternativa en el registro mientras prepara una corrección.
3 min de lectura
En cifras
- October 13, 2026 Windows 11 security update
- KB5127648
- Windows 11 versions affected: 24H2, 25H2, 26H2
- 3
- known issues listed by Microsoft
- 3
Microsoft ha confirmado que su actualización de seguridad de octubre de 2026 para Windows 11, KB5127648, puede impedir que algunos PC vuelvan a activar Smart App Control (Control inteligente de aplicaciones). En los equipos afectados, el interruptor de la aplicación Windows Security (Seguridad de Windows) aparece en gris. Smart App Control es una función de Windows 11 que bloquea las aplicaciones en las que Windows no confía. Por eso, un PC que la pierde funciona con una capa de protección menos.
El fallo afecta a los dispositivos en los que la función se había desactivado antes. «Los dispositivos en los que Smart App Control ya está activado no se ven afectados y siguen protegidos», dice el aviso de Microsoft, según informó BleepingComputer el 16 de octubre. Todavía no hay corrección. Microsoft dice que trabaja en una para una próxima versión.
Qué PC reciben la actualización
KB5127648 se publicó el 13 de octubre de 2026, según la página de soporte de Microsoft. Cubre todas las ediciones de tres versiones de Windows 11:
| Versión de Windows 11 | Compilación tras la actualización |
|---|---|
| 26H2 | 26300.9711 |
| 25H2 | 26200.9711 |
| 24H2 | 26100.9711 |
Es también la última actualización mensual para Windows 11 24H2 Home y Pro. Esas ediciones llegaron al final de su mantenimiento este mes, y la versión 26H2 de Microsoft es el camino a seguir para ellas.
Las soluciones alternativas
Microsoft ofrece dos soluciones alternativas temporales. La primera añade dos valores al registro. El registro es la base de datos donde Windows guarda su configuración. Ejecuta estos comandos como administrador y después reinicia:
reg add "HKLM\SYSTEM\CurrentControlSet\Policies\Microsoft\FeatureManagement\Overrides" /v 2883193997 /t REG_DWORD /d 1 /f
reg add "HKLM\SYSTEM\CurrentControlSet\Policies\Microsoft\FeatureManagement\Overrides" /v 2850574478 /t REG_DWORD /d 1 /f
La segunda es para los equipos de TI que gestionan los PC mediante Group Policy (directiva de grupo), la herramienta de Windows para enviar configuraciones a muchas máquinas. Pueden instalar dos paquetes Feature Preview, KB5074105 261015_19222 y 261015_19221. Después establecen ambas directivas en Enabled (Habilitada) y reinician. BleepingComputer describe ambas soluciones como pensadas para dispositivos administrados por empresas.
Otros dos problemas conocidos
La página de Microsoft enumera otros dos problemas abiertos con la actualización.
- Escritorio remoto para usuarios que no son administradores. En los hosts con Administrator protection activado, Escritorio remoto puede fallar para los usuarios estándar con el error 0xC000000D. El mensaje dice «El token que se pasó a la función no es válido.» Empezó con la actualización KB5124010 o posteriores. La solución temporal es desactivar Administrator protection.
- Audio USB. Algunos dispositivos USB Audio Class 1.0 fallan o no reproducen sonido tras la actualización del 8 de septiembre de 2026. Una actualización fuera de banda del 14 de septiembre, KB5129195, corrigió el audio de 8 canales y el audio 3D. Microsoft sigue trabajando en el resto.
Qué corrige la actualización
La actualización también corrige varios fallos, según Microsoft. Entre ellos están los bloqueos del Explorador y las pantallas negras en entornos multiusuario de Azure Virtual Desktop. Las conexiones de Always On VPN que se quedaban en «Conectando» tras una actualización anterior ya funcionan. El inicio de sesión con huella dactilar de Windows Hello fallaba en algunos PC tras un arranque en frío. Eso también está corregido.
Un cambio es un nuevo valor predeterminado. El inicio de sesión único con NTLMv1 pasa ahora de Audit a Enforce cuando la opción BlockNtlmv1SSO no está configurada. NTLMv1 es un protocolo antiguo de inicio de sesión de Windows.
La actualización forma parte del gran lanzamiento de seguridad de este mes. El Patch Tuesday de octubre de Microsoft corrigió más de 1.400 fallos.
Qué significa esto para los desarrolladores
- Comprueba antes de dar por hecha la protección. Si tus PC tenían Smart App Control desactivado, abre Windows Security después de la actualización y comprueba si el interruptor sigue funcionando. Un interruptor en gris significa que el fallo ha afectado a ese equipo.
- No te saltes la actualización. El fallo solo afecta a volver a activar la función. Las correcciones de seguridad de KB5127648 siguen siendo importantes, y los equipos que ya tenían la función activada no se ven afectados.
- Prueba primero la corrección del registro en un solo equipo. Cambia valores de directivas del sistema. Pruébala en un PC de pruebas, confirma que el interruptor funciona tras reiniciar y después despliégala.
- Vigila los fallos de NTLMv1. El nuevo valor predeterminado Enforce puede bloquear aplicaciones antiguas que todavía inician sesión con NTLMv1. Si una aplicación heredada falla tras la actualización, revisa esta opción antes que nada.
- Sigue la próxima actualización. Microsoft dice que llegará una corrección en una próxima versión. Quita la solución alternativa cuando se publique la corrección, para que tus PC vuelvan a su configuración normal.
Fuentes
- KB5127648 Windows security update may break Smart App Control - BleepingComputer
- October 13, 2026 - KB5127648 (OS Builds 26100.9711, 26200.9711 and 26300.9711) - Microsoft Support
Artículos relacionados
El Patch Tuesday de octubre de Microsoft corrige un récord de más de 1.400 fallos
Las actualizaciones de octubre de 2026 de Microsoft corrigen más de 1.400 fallos, un récord. Un fallo de Windows Shell ya se está explotando, y otros dos eran públicos antes del parche.
Microsoft Execution Containers para agentes de IA llega a disponibilidad general
Microsoft Execution Containers, con disponibilidad general desde el 7 de octubre, aísla a los agentes de IA de archivos y redes en Windows 11, macOS y Linux.
Rust ya es un lenguaje de nivel 1 en Microsoft
Microsoft ha hecho de Rust un lenguaje de nivel 1 junto a C++, C# y TypeScript. Más de 100 de sus repositorios ya compilan código Rust.