GitLab 19.5.1 corrige un fallo de ejecución de código con CVSS 10.0
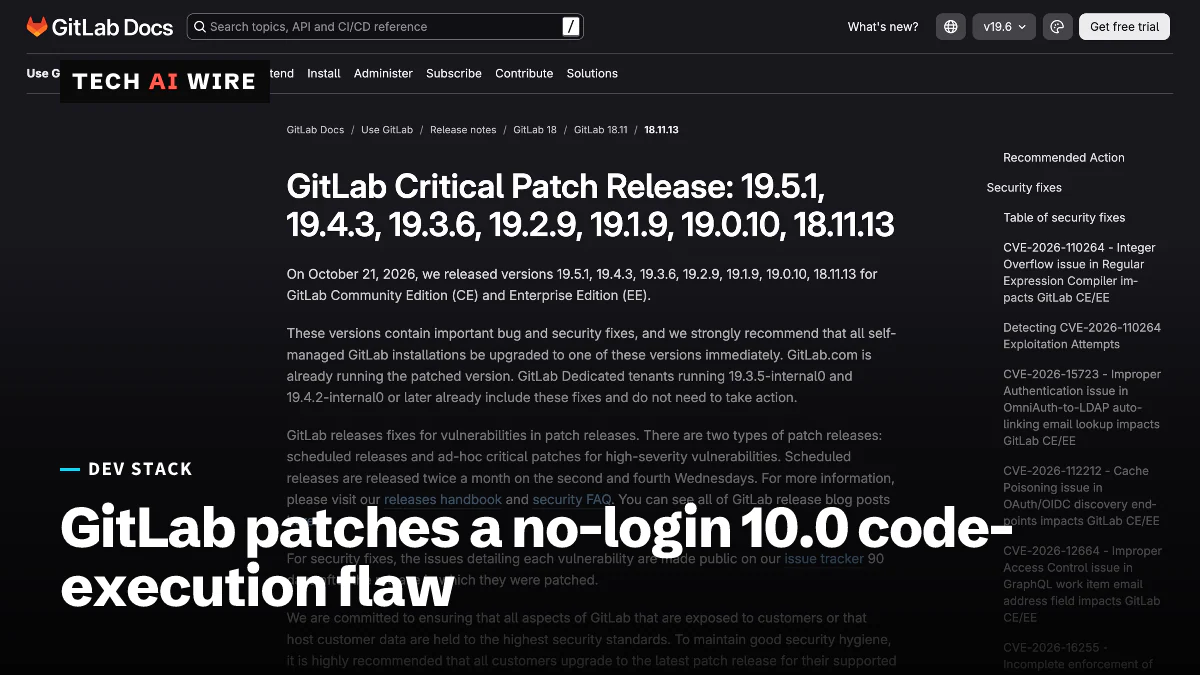
GitLab publicó el 21 de octubre de 2026 correcciones para CVE-2026-110264, un fallo con CVSS 10.0 que permite a un atacante sin cuenta ejecutar código en servidores autogestionados.
3 min de lectura
En cifras
- CVSS score of CVE-2026-110264
- 10.0
- vulnerabilities fixed in the release
- 12
- GitLab version lines patched
- 7
- exposed GitLab CE instances tracked by Shadowserver
- 2,700+
GitLab publicó el 21 de octubre de 2026 parches para CVE-2026-110264, un fallo con una puntuación de 10.0, el máximo de la escala de gravedad CVSS. Un error en el compilador de expresiones regulares de GitLab podía permitir que un atacante sin cuenta ejecutara código en un servidor GitLab. GitLab.com ya está parcheado, pero cada instalación autogestionada necesita una actualización.
En qué consiste el fallo
Una expresión regular, o regex, es un patrón que sirve para buscar y reconocer texto. GitLab compila estos patrones en instrucciones antes de ejecutarlos. En este caso, el compilador sufre un desbordamiento de entero: un número crece más de lo que su espacio de almacenamiento puede contener y vuelve a empezar, lo que puede corromper la memoria.
Según la publicación del parche de GitLab, una regex creada a propósito provoca el desbordamiento. Eso "podría haber permitido que un usuario no autenticado ejecutara código arbitrario en el servidor GitLab". El fallo afecta tanto a la Community Edition como a la Enterprise Edition, hasta GitLab 7.0.
El ataque funciona por la red y no necesita privilegios ni ninguna acción de un usuario, informa GBHackers. Una persona conocida como joaxcar lo comunicó a través del programa de recompensas por errores de GitLab en HackerOne. Ninguna fuente informa de ataques reales ni de un exploit público. GIGAZINE señala que el error no figura en la lista de vulnerabilidades explotadas conocidas de la CISA.
Qué versiones lo corrigen
GitLab parcheó siete líneas de versiones a la vez:
| Línea | Versión corregida |
|---|---|
| 19.5 | 19.5.1 |
| 19.4 | 19.4.3 |
| 19.3 | 19.3.6 |
| 19.2 | 19.2.9 |
| 19.1 | 19.1.9 |
| 19.0 | 19.0.10 |
| 18.11 | 18.11.13 |
Las cuatro líneas más antiguas recibieron la corrección de CVE-2026-110264 como backport. Los clientes de GitLab Dedicated con 19.3.5-internal0, 19.4.2-internal0 o posterior ya tienen las correcciones.
Las otras 11 correcciones
La versión corrige 12 vulnerabilidades en total: una crítica, dos altas, cinco medias y cuatro bajas. Las 12 están corregidas en 19.3.6, 19.4.3 y 19.5.1.
Los dos fallos altos afectan a los equipos que usan inicio de sesión único. CVE-2026-15723, con 8,2, es un fallo de autenticación en la vinculación automática de OmniAuth con LDAP, pero solo cuando SAML y la vinculación automática de LDAP están activados a la vez. CVE-2026-112212, con 7,5, permite el envenenamiento de caché en los endpoints de descubrimiento de OAuth y OpenID Connect.
Un mes intenso para la seguridad de GitLab
No es el primer parche crítico de GitLab en octubre. Diez días antes, GitLab advirtió de CVE-2026-97229, otro fallo de 10.0 en el compilador de regex de CI/CD, informa BleepingComputer. Según GIGAZINE, aquel parche del 12 de octubre cubría 24 problemas, y los servidores que solo lo tienen siguen expuestos al nuevo error.
BleepingComputer también cita a Shadowserver, que registra más de 2.700 instancias de GitLab CE accesibles desde internet. Esa cifra mide la exposición, no ataques confirmados.
El consejo de GitLab es claro: "recomendamos encarecidamente actualizar de inmediato todas las instalaciones autogestionadas de GitLab a una de estas versiones".
Qué significa para los desarrolladores
Un servidor GitLab propio guarda el código fuente y los secretos de CI de una empresa, así que un fallo de ejecución de código sin inicio de sesión es lo más grave posible.
- Actualiza hoy y planifica la parada. 19.3.6 y 19.4.3 incluyen migraciones de base de datos. Las instalaciones de un solo nodo necesitan una parada mientras se ejecutan, y las de varios nodos pueden usar el procedimiento de GitLab sin tiempo de inactividad.
- Abandona las ramas más antiguas. GitLab solo lista el conjunto completo de 12 correcciones para 19.3.6 y posteriores. Las líneas antiguas, de 18.11.13 a 19.2.9, aparecen por la corrección crítica.
- Busca señales de ataque. GitLab publicó dos detecciones para instancias autogestionadas,
onigmo_native_worker_crashyorg_mode_render_error_burst. Búscalas en tus registros. - Reduce la exposición. Si tu GitLab no necesita estar en internet, ponlo detrás de una VPN o de una pasarela de inicio de sesión único.
- Cambia los secretos si tienes dudas. Un servidor GitLab comprometido expone las variables de CI/CD y las claves de despliegue. Si encuentras señales de una intrusión, cámbialas todas.
Fuentes
- GitLab Critical Patch Release: 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13 - GitLab
- GitLab warns of new max severity code execution vulnerability - BleepingComputer
- GitLab Patches Critical 10.0 RCE Vulnerability Allowing Unauthenticated Remote Code Execution - GBHackers
- 12-Year-Old GitLab Vulnerability Allows Remote Code Execution on Self-Managed Server - Cyber Security News
Artículos relacionados
Los archivos de bloqueo de GitHub Actions entran en versión preliminar pública
Los archivos de bloqueo (lockfiles) de GitHub Actions entraron en versión preliminar pública el 14 de octubre. Un nuevo archivo actions.lock fija cada acción, incluso las indirectas, al commit exacto que revisaste.
GitHub AI Scan para pull requests ya está disponible para todos
AI Scan de GitHub ya revisa pull requests en PHP, Shell, Terraform y Dockerfiles. Salió de la versión preliminar, no necesita licencia de Copilot y no puede bloquear un merge.
Un malware oculto en el hook post-checkout de git ataca a desarrolladores
El desarrollador Frank Wiles cuenta que un falso cliente le envió un repositorio cuyo hook post-checkout de git descargaba malware al cambiar de rama. Quienes buscan empleo sufren el mismo truco.