CVE-2026-98432: el parche TCP de Ubuntu aún no está en las actualizaciones de seguridad
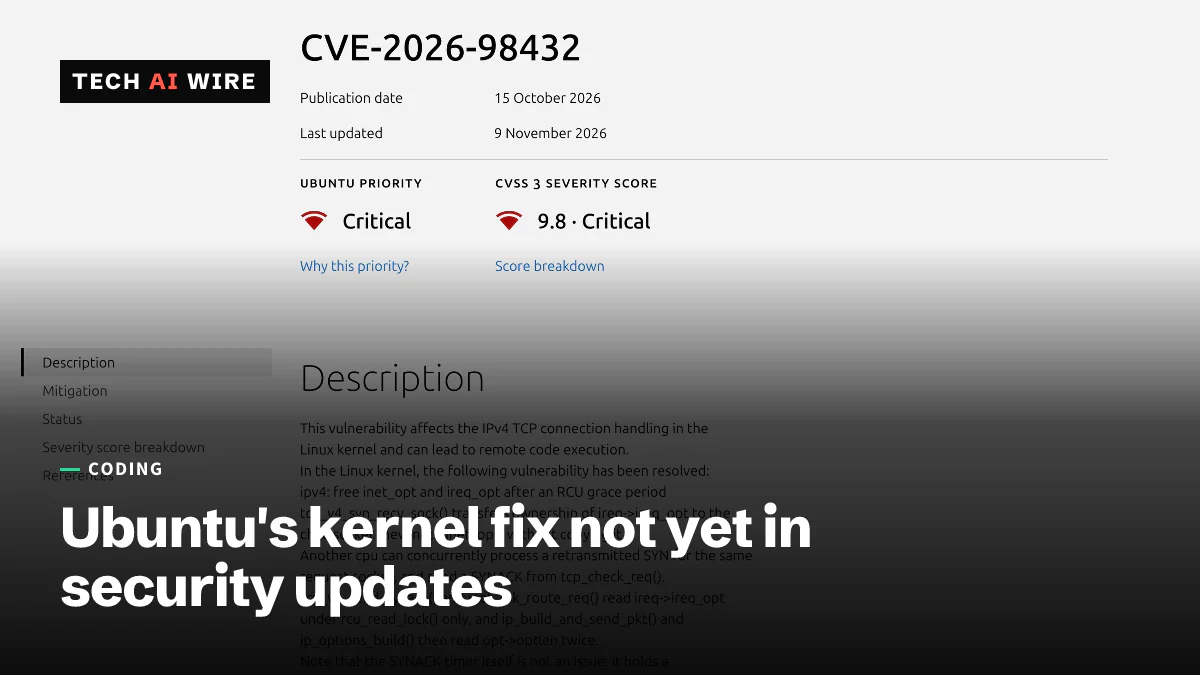
Una prueba de los espejos de Tech AI Wire el 9 de noviembre halló el parche de Ubuntu para el fallo TCP de Linux con nota 9,8 solo en -updates, que las actualizaciones automáticas omiten.
Por Claire Whitmore
4 min de lectura
Traducido automáticamente del original en inglés, que Claire Whitmore verificó y editó. Prevalece la versión en inglés. Cómo trabajamos
En cifras
- puntuación CVSS del equipo CVE del kernel Linux
- 9,8
- primer kernel afectado; todas las versiones posteriores lo están
- 4.4
- kernel corregido de Ubuntu 24.04, solo en noble-updates
- 6.8.0-149
Las distribuciones de Linux han publicado parches del kernel para CVE-2026-98432, un fallo en el código TCP de IPv4 del kernel que un atacante puede alcanzar en remoto sin iniciar sesión. En Ubuntu, sin embargo, los kernels corregidos están en el canal -updates y todavía no en -security. Así lo comprobó Tech AI Wire al revisar los espejos de paquetes el 9 de noviembre de 2026. Un servidor que solo instala actualizaciones de seguridad automáticas sigue funcionando con un kernel vulnerable.
El rastreador de CVE de Ubuntu califica el fallo como Critical, con una puntuación CVSS de 9,8 sobre 10. El registro se publicó el 15 de octubre y se actualizó el 9 de noviembre. Linux 4.4 y todos los kernels posteriores están afectados, según Cyber Security News. Ubuntu 14.04 no lo está.
Qué hace el fallo TCP de Linux
Cuando un servidor acepta una nueva conexión TCP de IPv4, el kernel entrega las opciones IP de la conexión al nuevo socket sin copiarlas. Las opciones IP son campos extra, poco usados, en la cabecera de un paquete. Si el cliente reenvía su primer paquete mientras otro núcleo del procesador lee esas opciones, el kernel puede leer memoria que ya liberó. Este tipo de fallo se llama use-after-free y puede llevar a que se ejecute código dentro del kernel.
El parche oficial, titulado "ipv4: free inet_opt and ireq_opt after an RCU grace period", espera a que ningún lector use la memoria antes de liberarla. IPv6 no está afectado en la ruta principal, según el aviso de Amazon.
El 27 de octubre, Anthropic dijo que un modelo de investigación de Claude aún no publicado había escrito un exploit funcional que da acceso root en remoto. Ataca servidores Linux con un listener de Multipath TCP (MPTCP), una función que permite a una conexión usar varias rutas de red, informa The Hacker News. El exploit no se ha publicado. CloudLinux afirma: "Nuestro equipo del kernel no pudo reproducir esa afirmación".
Red Hat y Canonical coinciden en que MPTCP no es el fallo en sí, así que desactivarlo no lo corrige. Ningún proveedor ha confirmado ataques. El investigador Marcus Hutchins informó de escaneos sospechosos en el puerto 443 desde el 2 de noviembre, según Cyber Security News.
Kernels corregidos por distribución, comprobados el 9 de noviembre
Tech AI Wire consultó el espejo de paquetes de cada distribución desde contenedores nuevos, en macOS 26.6 con Docker Desktop 28.4.0. Cada prueba usó apt-cache policy o dnf list --showduplicates y luego buscó el parche en el registro de cambios del paquete del kernel. Los números de aviso de Red Hat proceden de The Hacker News, y los de Amazon, de su centro de seguridad.
| Distribución | Primer kernel corregido | En el espejo, 9 de noviembre | El registro cita el parche |
|---|---|---|---|
| Ubuntu 26.04 LTS | 7.0.0-43.43 | solo resolute-updates; -security tiene 7.0.0-42.42 | Sí |
| Ubuntu 24.04 LTS | 6.8.0-149.149 | solo noble-updates; -security tiene 6.8.0-147.147 | Sí |
| Ubuntu 22.04 LTS | 5.15.0-203.213 | solo jammy-updates; -security tiene una versión 5.15.0-202 | Sí |
| Ubuntu 20.04, 18.04, 16.04 | No publicado | Parche en curso, según el rastreador de Ubuntu | No probado |
| Debian 13 | 6.12.113-1 (15 de octubre) | 6.12.116-1 en trixie-security | Sí, con la CVE |
| Debian 12 | 6.1.190-1 (16 de octubre) | 6.1.190-1 en bookworm-security | Sí, con la CVE |
| RHEL 10.2 | 6.12.0-211.72.1 (RHSA-2026:93413) | AlmaLinux 10 tiene 211.74.1 | Sí, con la CVE |
| RHEL 9.8 | 5.14.0-687.64.1 (RHSA-2026:93412) | AlmaLinux 9 tiene 687.66.1 | Sí, con la CVE |
| RHEL 8.10 | 4.18.0-553.182.1 (RHSA-2026:93414) | AlmaLinux 8 tiene 553.184.1 | Sí, con la CVE |
| Amazon Linux 2023 | ALAS2023-2026-3365, 30 de octubre | kernel 6.1.189-236.400 | No cita CVE |
Ubuntu 26.10 ya figura como corregido en 7.3.0-10.10 en el rastreador de Ubuntu. Los canales de 22.04 y 24.04 se veían igual en arm64 y en amd64.
Por qué las actualizaciones automáticas de Ubuntu no traen el parche
Ubuntu incluye el paquete unattended-upgrades para instalar actualizaciones sin intervención humana. En la misma prueba, su archivo por defecto /etc/apt/apt.conf.d/50unattended-upgrades permitía en 22.04 y 24.04 los canales -security y ESM. La línea de -updates estaba comentada: // "${distro_id}:${distro_codename}-updates";.
Así que un servidor Ubuntu con la configuración por defecto no recibirá 6.8.0-149 ni 5.15.0-203 hasta que Canonical los copie a -security. El 9 de noviembre, el rastreador aún marcaba 22.04, 24.04 y 26.04 como "Vulnerable" (vulnerable), con las versiones corregidas en "work in progress" (en curso). Una actualización manual sí lo instala: en la prueba, el candidato de apt para linux-image-generic ya era la versión de -updates.
La prueba también mostró una trampa para quien usa contenedores. Los contenedores de Ubuntu, Debian, Amazon Linux, AlmaLinux y Alpine informaron todos del mismo kernel, 6.10.14-linuxkit, que es el de la máquina virtual propia de Docker Desktop. Los contenedores comparten el kernel de su host, así que reconstruir una imagen no cambia nada.
Qué significa esto para los desarrolladores
Ejecute uname -r en cada host Linux que gestione y compare el resultado con la tabla. En Ubuntu 22.04, 24.04 y 26.04, instale ya el kernel desde -updates en lugar de esperar a las actualizaciones automáticas, y reinicie. El equipo de seguridad de Ubuntu "cree que las actualizaciones de seguridad son la única mitigación adecuada", cita The Hacker News.
El reinicio es necesario en todas partes, porque el kernel en marcha sigue en memoria hasta entonces. Servicios de livepatch como KernelCare pueden parchear en su lugar un kernel en ejecución, dice CloudLinux.
En hosts de Kubernetes y Docker, parchee los nodos, no las imágenes. Las imágenes optimizadas para EKS de Amazon desde v20261031 incluyen el parche, y las nuevas tareas de Fargate lanzadas después del 1 de noviembre corren sobre una plataforma corregida, informa Aikido.
Red Hat publicó una regla de cortafuegos que descarta los paquetes TCP de IPv4 con opciones IP. Puede romper programas que usen esas opciones, y Red Hat dice que no puede impedir del todo un ataque. Úsela como solución provisional en hosts que no pueden reiniciarse hoy.
Los parches del kernel han llegado seguidos este otoño: en octubre, seis fallos Infinity Core aparecieron con exploits públicos. Siga el rastreador de Ubuntu para ver el paso a -security y un USN, el aviso de seguridad de Ubuntu.
Fuentes
- CVE-2026-98432 - Ubuntu Security
- CVE-2026-98432 security tracker - Debian
- CVE-2026-98432 - Amazon Linux Security Center - Amazon Linux
- Red Hat Patches 9.8-Rated Linux TCP RCE Flaw While Ubuntu Releases Fixes for Testing - The Hacker News
- Attackers Started Scanning in the Wild for Critical Linux Kernel RCE Flaw, Ubuntu Releases Fixes - Cyber Security News
- Linux kernel TCP RCE vulnerability (CVE-2026-98432): fix - Aikido
- CVE-2026-98432 Linux kernel IPv4 TCP flaw: status for CloudLinux - CloudLinux
Artículos relacionados
Fedora 45 llega con RPM 6.1, que bloquea los paquetes sin firmar
Fedora 45 salió el 3 de noviembre con RPM 6.1, que rechaza los paquetes sin firmar. Una prueba de Tech AI Wire en Fedora 44 y 45 muestra el error y las soluciones.
OpenSSL 4.1 llega con DTLS 1.3 tras dos semanas de retraso
OpenSSL 4.1.0 salió el 23 de octubre con DTLS 1.3, GREASE y mejoras de velocidad con AVX-512, dos semanas después de que fallos de seguridad en DTLS frenaran la etiqueta final.
Linux 7.4 integra Dynamic PAMT de Intel TDX para ahorrar RAM en los servidores
Linux 7.4 integra Dynamic PAMT para Intel TDX. Los hosts ya no reservan de antemano cerca del 0,4 % de la RAM para las VM confidenciales, y el ahorro podría llegar a 100 veces.