CVE-2026-98432: correção TCP do Ubuntu ainda fora das atualizações de segurança
Um teste dos espelhos feito pela Tech AI Wire em 9 de novembro achou a correção do Ubuntu para a falha TCP do Linux com nota 9,8 só em -updates, que as atualizações automáticas ignoram.
Por Claire Whitmore
4 min de leitura
Traduzido automaticamente do original em inglês, que Claire Whitmore verificou e editou. Prevalece a versão em inglês. Como trabalhamos
Em números
- nota CVSS da equipe de CVE do kernel Linux
- 9,8
- primeiro kernel afetado; todas as versões seguintes também
- 4.4
- kernel corrigido do Ubuntu 24.04, encontrado só em noble-updates
- 6.8.0-149
As distribuições Linux lançaram correções do kernel para a CVE-2026-98432, uma falha no código TCP de IPv4 do kernel que um atacante consegue alcançar remotamente sem fazer login. No Ubuntu, porém, os kernels corrigidos estão no canal -updates e ainda não em -security. Foi o que a Tech AI Wire constatou ao verificar os espelhos de pacotes em 9 de novembro de 2026. Um servidor que instala apenas atualizações de segurança automáticas continua rodando um kernel vulnerável.
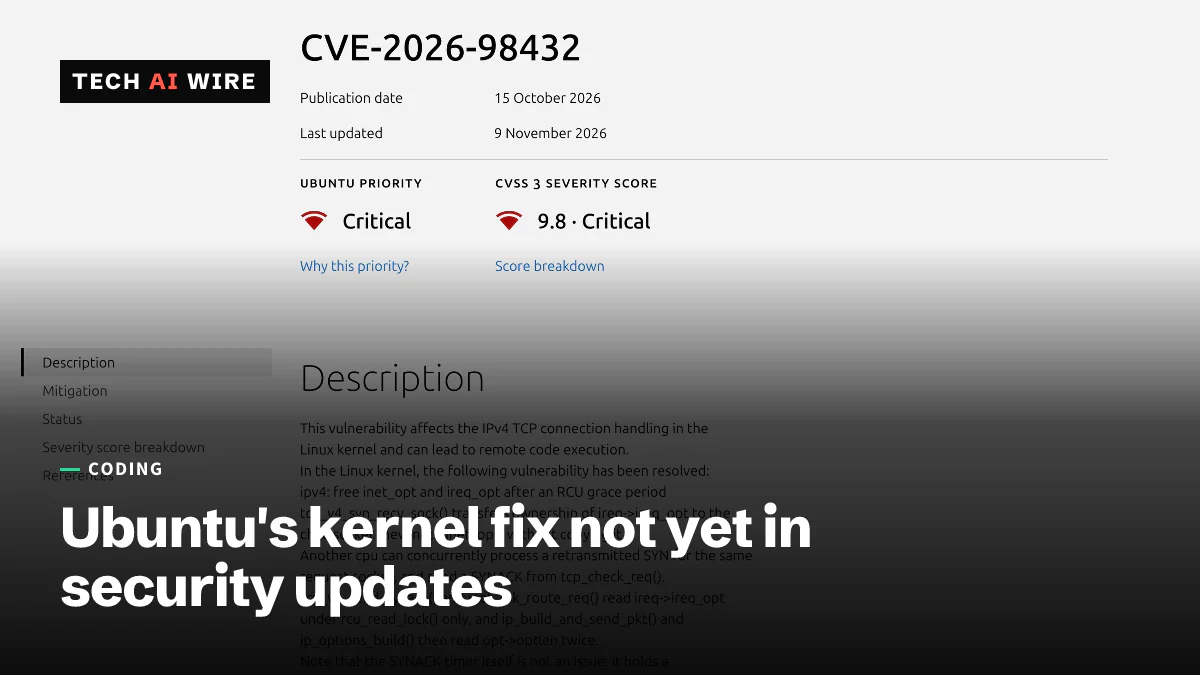
O rastreador de CVE do Ubuntu classifica o bug como Critical, com nota CVSS de 9,8 em 10. O registro foi publicado em 15 de outubro e atualizado em 9 de novembro. O Linux 4.4 e todos os kernels posteriores são afetados, segundo o Cyber Security News. O Ubuntu 14.04 não é.
O que o bug TCP do Linux faz
Quando um servidor aceita uma nova conexão TCP de IPv4, o kernel passa as opções IP da conexão para o novo socket sem copiá-las. Opções IP são campos extras, pouco usados, no cabeçalho de um pacote. Se o cliente reenviar seu primeiro pacote enquanto outro núcleo do processador lê essas opções, o kernel pode ler memória que já liberou. Esse tipo de bug se chama use-after-free e pode levar à execução de código dentro do kernel.
A correção oficial, intitulada "ipv4: free inet_opt and ireq_opt after an RCU grace period", espera até que nenhum leitor use a memória antes de liberá-la. O IPv6 não é afetado no caminho principal, diz o aviso da Amazon.
Em 27 de outubro, a Anthropic disse que um modelo de pesquisa do Claude ainda não lançado havia escrito um exploit funcional que dá acesso root remoto. Ele mira servidores Linux com um listener de Multipath TCP (MPTCP), recurso que deixa uma conexão usar vários caminhos de rede, informa o The Hacker News. O exploit não foi publicado. A CloudLinux afirma: "Nossa equipe de kernel não conseguiu reproduzir essa alegação."
Red Hat e Canonical dizem que o MPTCP não é a falha em si, então desligá-lo não corrige nada. Nenhum fornecedor confirmou ataques. O pesquisador Marcus Hutchins relatou varreduras suspeitas na porta 443 a partir de 2 de novembro, segundo o Cyber Security News.
Kernels corrigidos por distribuição, verificados em 9 de novembro
A Tech AI Wire consultou o espelho de pacotes de cada distribuição a partir de contêineres novos, no macOS 26.6 com Docker Desktop 28.4.0. Cada teste usou apt-cache policy ou dnf list --showduplicates e depois procurou a correção no registro de mudanças do pacote do kernel. Os números de aviso da Red Hat vêm do The Hacker News, e os da Amazon, de sua central de segurança.
| Distribuição | Primeiro kernel corrigido | No espelho, em 9 de novembro | O registro cita a correção |
|---|---|---|---|
| Ubuntu 26.04 LTS | 7.0.0-43.43 | só resolute-updates; -security tem 7.0.0-42.42 | Sim |
| Ubuntu 24.04 LTS | 6.8.0-149.149 | só noble-updates; -security tem 6.8.0-147.147 | Sim |
| Ubuntu 22.04 LTS | 5.15.0-203.213 | só jammy-updates; -security tem uma versão 5.15.0-202 | Sim |
| Ubuntu 20.04, 18.04, 16.04 | Não lançado | Correção em andamento, segundo o rastreador do Ubuntu | Não testado |
| Debian 13 | 6.12.113-1 (15 de outubro) | 6.12.116-1 em trixie-security | Sim, com a CVE |
| Debian 12 | 6.1.190-1 (16 de outubro) | 6.1.190-1 em bookworm-security | Sim, com a CVE |
| RHEL 10.2 | 6.12.0-211.72.1 (RHSA-2026:93413) | AlmaLinux 10 tem 211.74.1 | Sim, com a CVE |
| RHEL 9.8 | 5.14.0-687.64.1 (RHSA-2026:93412) | AlmaLinux 9 tem 687.66.1 | Sim, com a CVE |
| RHEL 8.10 | 4.18.0-553.182.1 (RHSA-2026:93414) | AlmaLinux 8 tem 553.184.1 | Sim, com a CVE |
| Amazon Linux 2023 | ALAS2023-2026-3365, 30 de outubro | kernel 6.1.189-236.400 | Nenhuma CVE citada |
O Ubuntu 26.10 já aparece como corrigido em 7.3.0-10.10 no rastreador do Ubuntu. Os canais do 22.04 e do 24.04 estavam iguais em arm64 e amd64.
Por que as atualizações automáticas do Ubuntu perdem a correção
O Ubuntu traz o pacote unattended-upgrades para instalar atualizações sem ação humana. No mesmo teste, seu arquivo padrão /etc/apt/apt.conf.d/50unattended-upgrades permitia, no 22.04 e no 24.04, os canais -security e ESM. A linha de -updates estava comentada: // "${distro_id}:${distro_codename}-updates";.
Então um servidor Ubuntu com a configuração padrão não vai receber o 6.8.0-149 nem o 5.15.0-203 até que a Canonical os copie para -security. Em 9 de novembro, o rastreador ainda marcava 22.04, 24.04 e 26.04 como "Vulnerable" (vulnerável), com as versões corrigidas em "work in progress" (em andamento). Uma atualização manual instala o kernel: no teste, o candidato do próprio apt para linux-image-generic já era a versão de -updates.
O teste também mostrou uma armadilha para quem usa contêineres. Os contêineres de Ubuntu, Debian, Amazon Linux, AlmaLinux e Alpine informaram todos o mesmo kernel, 6.10.14-linuxkit, que pertence à própria máquina virtual do Docker Desktop. Contêineres compartilham o kernel do host, então reconstruir uma imagem não muda nada.
O que isso significa para desenvolvedores
Rode uname -r em cada host Linux que você administra e compare o resultado com a tabela. No Ubuntu 22.04, 24.04 e 26.04, instale agora o kernel de -updates em vez de esperar as atualizações automáticas, e reinicie. A equipe de segurança do Ubuntu "acredita que as atualizações de segurança são a única mitigação adequada", cita o The Hacker News.
A reinicialização é necessária em todo lugar, porque o kernel em execução fica na memória até lá. Serviços de livepatch como o KernelCare podem, em vez disso, corrigir um kernel em execução, diz a CloudLinux.
Em hosts de Kubernetes e Docker, corrija os nós, não as imagens. As imagens otimizadas para EKS da Amazon a partir da v20261031 trazem a correção, e novas tarefas do Fargate iniciadas depois de 1º de novembro rodam numa plataforma corrigida, informa a Aikido.
A Red Hat publicou uma regra de firewall que descarta pacotes TCP de IPv4 com opções IP. Ela pode quebrar softwares que usam essas opções, e a Red Hat diz que não consegue impedir totalmente um ataque. Use-a como paliativo em hosts que não podem reiniciar hoje.
As correções do kernel vieram em sequência neste outono: em outubro, seis falhas Infinity Core surgiram com exploits públicos. Acompanhe o rastreador do Ubuntu para ver a passagem para -security e um USN, o aviso de segurança do Ubuntu.
Fontes
- CVE-2026-98432 - Ubuntu Security
- CVE-2026-98432 security tracker - Debian
- CVE-2026-98432 - Amazon Linux Security Center - Amazon Linux
- Red Hat Patches 9.8-Rated Linux TCP RCE Flaw While Ubuntu Releases Fixes for Testing - The Hacker News
- Attackers Started Scanning in the Wild for Critical Linux Kernel RCE Flaw, Ubuntu Releases Fixes - Cyber Security News
- Linux kernel TCP RCE vulnerability (CVE-2026-98432): fix - Aikido
- CVE-2026-98432 Linux kernel IPv4 TCP flaw: status for CloudLinux - CloudLinux
Artigos relacionados
Fedora 45 chega com RPM 6.1, que bloqueia pacotes sem assinatura
O Fedora 45 saiu em 3 de novembro com o RPM 6.1, que recusa pacotes sem assinatura. Um teste do Tech AI Wire no Fedora 44 e no 45 mostra o erro e as soluções.
OpenSSL 4.1 chega com DTLS 1.3 após duas semanas de atraso
O OpenSSL 4.1.0 saiu em 23 de outubro com DTLS 1.3, GREASE e ganhos de velocidade com AVX-512, duas semanas depois que falhas de segurança no DTLS seguraram a tag final.
Linux 7.4 incorpora o Dynamic PAMT do Intel TDX para economizar RAM em servidores
O Linux 7.4 incorpora o Dynamic PAMT para Intel TDX. Os hosts deixam de reservar antecipadamente cerca de 0,4% da RAM para VMs confidenciais, e a economia pode chegar a 100 vezes.