CVE-2026-98432: Ubuntus TCP-Fix noch nicht in den Sicherheitsupdates
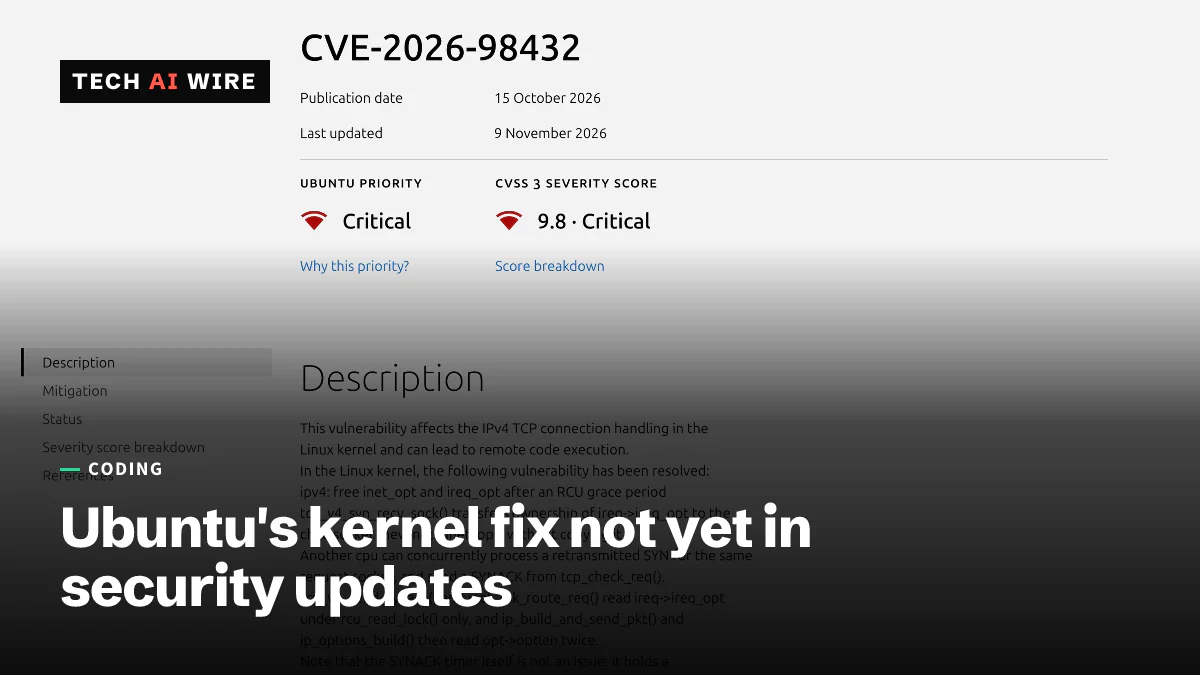
Ein Mirror-Test von Tech AI Wire am 9. November zeigt: Ubuntus Fix für die mit 9,8 bewertete Linux-TCP-Lücke liegt nur in -updates, das Standard-Auto-Updates auslassen.
Von Claire Whitmore
4 Min. Lesezeit
Maschinell übersetzt aus dem englischen Original, das Claire Whitmore auf Fakten geprüft und redigiert hat. Es gilt die englische Fassung. So arbeiten wir
Die Zahlen
- CVSS-Wert vom CVE-Team des Linux-Kernels
- 9,8
- erster betroffener Kernel; jede spätere Version ist betroffen
- 4.4
- reparierter Kernel für Ubuntu 24.04, nur in noble-updates zu finden
- 6.8.0-149
Die Linux-Distributionen haben Kernel-Fixes für CVE-2026-98432 veröffentlicht. Die Lücke steckt im IPv4-TCP-Code des Kernels, und ein Angreifer erreicht sie aus der Ferne, ohne sich anzumelden. Unter Ubuntu liegen die reparierten Kernel allerdings im Kanal -updates und noch nicht in -security. Das ergab eine Prüfung der Paket-Mirrors durch Tech AI Wire am 9. November 2026. Ein Server, der nur automatische Sicherheitsupdates installiert, läuft also weiter mit einem verwundbaren Kernel.
Ubuntus CVE-Tracker stuft den Fehler als Critical ein, mit einem CVSS-Wert von 9,8 von 10. Der Eintrag wurde am 15. Oktober veröffentlicht und am 9. November aktualisiert. Laut Cyber Security News sind Linux 4.4 und jeder spätere Kernel betroffen. Ubuntu 14.04 ist es nicht.
Was der Linux-TCP-Fehler bewirkt
Nimmt ein Server eine neue IPv4-TCP-Verbindung an, übergibt der Kernel die IP-Optionen der Verbindung an den neuen Socket, ohne sie zu kopieren. IP-Optionen sind selten genutzte Zusatzfelder im Kopf eines Pakets. Schickt der Client sein erstes Paket erneut, während ein anderer Prozessorkern diese Optionen liest, kann der Kernel Speicher lesen, den er schon freigegeben hat. Diese Fehlerklasse heißt Use-after-free und kann dazu führen, dass Code im Kernel läuft.
Der Upstream-Fix trägt den Titel "ipv4: free inet_opt and ireq_opt after an RCU grace period". Er wartet, bis kein Leser den Speicher mehr nutzt, und gibt ihn erst dann frei. Laut Amazons Advisory ist IPv6 auf dem Hauptpfad nicht betroffen.
Am 27. Oktober erklärte Anthropic, ein unveröffentlichtes Claude-Forschungsmodell habe einen funktionierenden Remote-Root-Exploit geschrieben. Er zielt auf Linux-Server mit einem Multipath-TCP-Listener (MPTCP), einer Funktion, mit der eine Verbindung mehrere Netzwerkpfade nutzt, berichtet The Hacker News. Der Exploit wurde nicht veröffentlicht. CloudLinux schreibt: "Unser Kernel-Team konnte diese Behauptung nicht reproduzieren."
Red Hat und Canonical sagen beide, dass MPTCP nicht selbst der Fehler ist. MPTCP abzuschalten ist also kein Fix. Kein Hersteller hat Angriffe bestätigt. Der Forscher Marcus Hutchins meldete laut Cyber Security News ab dem 2. November mutmaßliche Scans auf Port 443.
Reparierte Kernel je Distribution, geprüft am 9. November
Tech AI Wire hat die Paket-Mirrors jeder Distribution aus frischen Containern abgefragt, unter macOS 26.6 mit Docker Desktop 28.4.0. Jeder Lauf nutzte apt-cache policy oder dnf list --showduplicates und durchsuchte danach das Changelog des Kernel-Pakets nach dem Fix. Die Advisory-Nummern von Red Hat stammen von The Hacker News, die von Amazon aus dessen Security Center.
| Distribution | Erster reparierter Kernel | Auf dem Mirror am 9. November | Changelog nennt den Fix |
|---|---|---|---|
| Ubuntu 26.04 LTS | 7.0.0-43.43 | nur resolute-updates; -security hat 7.0.0-42.42 | Ja |
| Ubuntu 24.04 LTS | 6.8.0-149.149 | nur noble-updates; -security hat 6.8.0-147.147 | Ja |
| Ubuntu 22.04 LTS | 5.15.0-203.213 | nur jammy-updates; -security hat einen 5.15.0-202-Build | Ja |
| Ubuntu 20.04, 18.04, 16.04 | Nicht veröffentlicht | Fix in Arbeit, laut Ubuntus Tracker | Nicht getestet |
| Debian 13 | 6.12.113-1 (15. Oktober) | 6.12.116-1 in trixie-security | Ja, mit der CVE |
| Debian 12 | 6.1.190-1 (16. Oktober) | 6.1.190-1 in bookworm-security | Ja, mit der CVE |
| RHEL 10.2 | 6.12.0-211.72.1 (RHSA-2026:93413) | AlmaLinux 10 hat 211.74.1 | Ja, mit der CVE |
| RHEL 9.8 | 5.14.0-687.64.1 (RHSA-2026:93412) | AlmaLinux 9 hat 687.66.1 | Ja, mit der CVE |
| RHEL 8.10 | 4.18.0-553.182.1 (RHSA-2026:93414) | AlmaLinux 8 hat 553.184.1 | Ja, mit der CVE |
| Amazon Linux 2023 | ALAS2023-2026-3365, 30. Oktober | kernel 6.1.189-236.400 | Keine CVEs aufgeführt |
Ubuntu 26.10 ist in Ubuntus Tracker bereits mit 7.3.0-10.10 als repariert markiert. Die Kanäle von 22.04 und 24.04 sahen auf arm64 und amd64 gleich aus.
Warum Ubuntus Auto-Updates den Fix verpassen
Ubuntu liefert das Paket unattended-upgrades aus, das Updates ohne menschliches Zutun installiert. Im selben Test erlaubte dessen Standarddatei /etc/apt/apt.conf.d/50unattended-upgrades unter 22.04 und 24.04 die Kanäle -security und ESM. Die Zeile für -updates war auskommentiert: // "${distro_id}:${distro_codename}-updates";.
Ein Ubuntu-Server mit Standardeinstellungen holt sich 6.8.0-149 oder 5.15.0-203 also erst, wenn Canonical sie nach -security kopiert. Am 9. November führte der Tracker 22.04, 24.04 und 26.04 noch als "Vulnerable" (verwundbar), die reparierten Versionen als "work in progress" (in Arbeit). Ein manuelles Upgrade holt den Kernel dagegen: Im Test war apts eigener Kandidat für linux-image-generic bereits der Build aus -updates.
Der Test zeigte auch eine Falle für Container-Nutzer. Container von Ubuntu, Debian, Amazon Linux, AlmaLinux und Alpine meldeten alle denselben Kernel, 6.10.14-linuxkit. Er gehört zur eigenen virtuellen Maschine von Docker Desktop. Container teilen sich den Kernel ihres Hosts, ein neu gebautes Image ändert also nichts.
Was das für Entwickler bedeutet
Führen Sie uname -r auf jedem Linux-Host aus, den Sie betreuen, und vergleichen Sie das Ergebnis mit der Tabelle. Unter Ubuntu 22.04, 24.04 und 26.04 installieren Sie den Kernel jetzt aus -updates, statt auf Auto-Updates zu warten, und starten dann neu. Das Ubuntu Security Team "hält Sicherheitsupdates für die einzige angemessene Gegenmaßnahme", zitiert The Hacker News.
Der Neustart ist überall nötig, denn der laufende Kernel bleibt bis dahin im Speicher. Livepatch-Dienste wie KernelCare können stattdessen einen laufenden Kernel patchen, sagt CloudLinux.
Bei Kubernetes- und Docker-Hosts patchen Sie die Nodes, nicht die Images. Amazons EKS-optimierte Images ab v20261031 enthalten den Fix, und neue Fargate-Tasks nach dem 1. November laufen auf einer gepatchten Plattform, berichtet Aikido.
Red Hat hat eine Firewall-Regel veröffentlicht, die IPv4-TCP-Pakete mit IP-Optionen verwirft. Sie kann Software stören, die diese Optionen nutzt, und laut Red Hat einen Angriff nicht vollständig verhindern. Nutzen Sie sie als Notlösung für Hosts, die heute nicht neu starten können.
Kernel-Fixes kamen diesen Herbst in schneller Folge: Im Oktober erschienen sechs Infinity-Core-Lücken mit öffentlichen Exploits. Beobachten Sie Ubuntus Tracker auf den Wechsel nach -security und eine USN, Ubuntus Sicherheitsmeldung.
Quellen
- CVE-2026-98432 - Ubuntu Security
- CVE-2026-98432 security tracker - Debian
- CVE-2026-98432 - Amazon Linux Security Center - Amazon Linux
- Red Hat Patches 9.8-Rated Linux TCP RCE Flaw While Ubuntu Releases Fixes for Testing - The Hacker News
- Attackers Started Scanning in the Wild for Critical Linux Kernel RCE Flaw, Ubuntu Releases Fixes - Cyber Security News
- Linux kernel TCP RCE vulnerability (CVE-2026-98432): fix - Aikido
- CVE-2026-98432 Linux kernel IPv4 TCP flaw: status for CloudLinux - CloudLinux
Ähnliche Artikel
Fedora 45 erscheint mit RPM 6.1, das unsignierte Pakete blockiert
Fedora 45 erschien am 3. November mit RPM 6.1, das unsignierte Pakete ablehnt. Ein Test von Tech AI Wire mit Fedora 44 und 45 zeigt den Fehler und die Lösungen.
OpenSSL 4.1 liefert DTLS 1.3 nach zwei Wochen Verzögerung
OpenSSL 4.1.0 erschien am 23. Oktober mit DTLS 1.3, GREASE und AVX-512-Beschleunigungen, zwei Wochen nachdem DTLS-Sicherheitsfehler den finalen Tag aufgehalten hatten.
Linux 7.4 übernimmt Intel TDX Dynamic PAMT und spart Server-RAM
Linux 7.4 übernimmt Dynamic PAMT für Intel TDX. Hosts müssen für vertrauliche VMs nicht mehr vorab etwa 0,4 % des RAM reservieren, und die Einsparung könnte bis zu 100-fach sein.