Infinity Core: seis fallos del kernel de Linux con exploits públicos
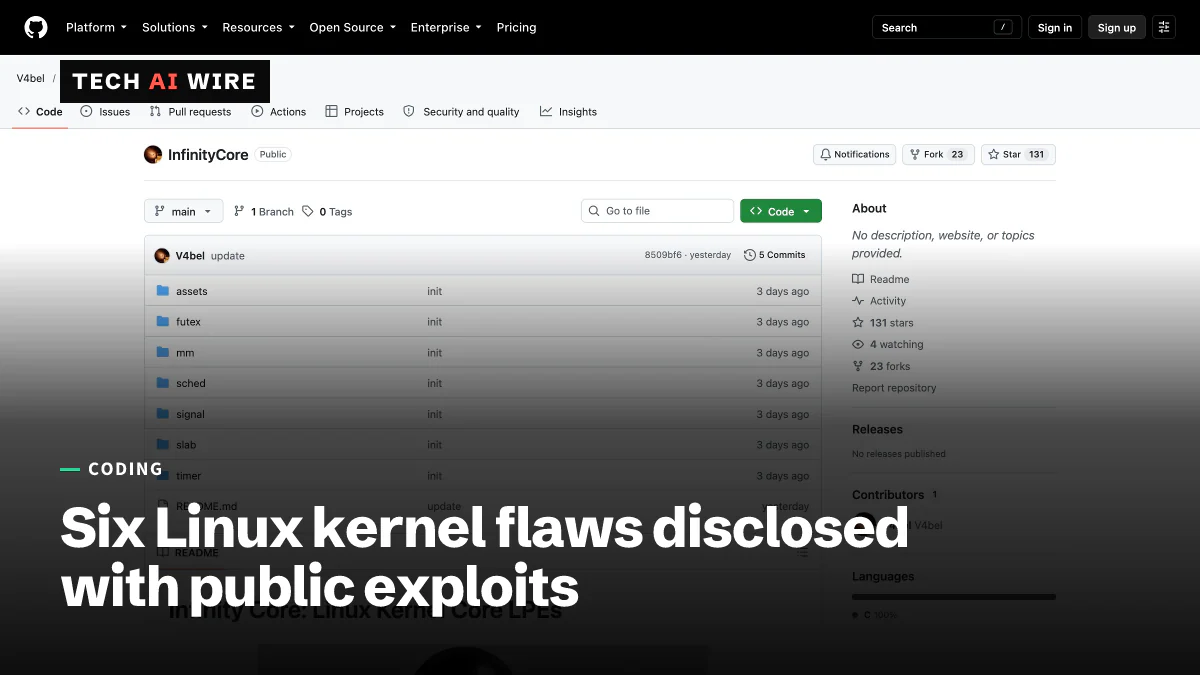
Seis fallos del kernel de Linux llamados Infinity Core, entre ellos CVE-2026-98260, llegan con exploits públicos. Cinco de ellos dan a un usuario normal una shell de root.
4 min de lectura
En cifras
- kernel vulnerabilities in the Infinity Core set
- 6
- come with a public exploit that gives a root shell
- 5
- highest CVSS score, per SecurityOnline
- 7.8
El investigador de seguridad Hyunwoo Kim reveló el 16 de octubre de 2026, en la lista de correo oss-security, seis vulnerabilidades del kernel de Linux llamadas en conjunto «Infinity Core». Kim afirma que «pueden explotarse para LPE en servidores Linux, escape de contenedores y LPE en Android». LPE, o escalada local de privilegios, significa que un usuario normal se convierte en root. Ya hay exploits funcionales públicos. Por eso, quien gestione máquinas Linux compartidas o hosts de contenedores debería actualizar sus kernels ahora.
Las seis vulnerabilidades de Infinity Core
La publicación en oss-security enumera cada fallo con su ID de CVE, el subsistema en el que se encuentra y el commit que lo corrigió. No da números de versión. Las versiones corregidas del kernel que aparecen abajo proceden de SecurityOnline, no de la publicación de Kim.
| Subsistema | CVE | Tipo de fallo | Corregido en (según SecurityOnline) |
|---|---|---|---|
| Timer | CVE-2026-98260 | Use-after-free en la limpieza de los temporizadores de CPU POSIX | 6.6.158, 6.12.112, 6.18.54, 7.2.8 |
| Signal | CVE-2026-98256 | Use-after-free en la cola de señales pendientes | 6.18.54, 7.2.8 |
| Memoria | CVE-2026-89754 | Escritura fuera de límites en el recorrido de tablas de páginas que usa mincore() | 6.18.50, 7.2.4 |
| Futex | CVE-2026-80775 | Use-after-free en la configuración del hash privado de futex | 6.18.47, 7.1.11, 7.2.1 |
| Scheduler | CVE-2026-98385 | Use-after-free en la contabilidad de caché del planificador | 7.2.9 |
| SLAB | CVE-2026-97941 | Corrupción de listas en el asignador de memoria SLUB | 7.2.7 |
La mayoría son fallos de tipo use-after-free. El kernel libera un trozo de memoria pero sigue usándolo, y un atacante puede volver a llenar esa memoria con datos de su elección. Varios dependen además de una condición de carrera, en la que dos operaciones chocan en un momento exacto. Los fallos del temporizador y de las señales, por ejemplo, se activan cuando exec() falla o entra en una carrera en un programa multihilo. La llamada exec() sustituye un programa en ejecución por otro nuevo.
Según SecurityOnline, el fallo del temporizador se remonta a Linux 5.7, por lo que alcanza a kernels antiguos de soporte a largo plazo. Los fallos del planificador y de SLAB solo afectan a la serie 7.2, según ese medio.
Qué gravedad tienen
Cinco de los seis tienen un exploit público de prueba de concepto que da una shell de root, según el repositorio de GitHub de Kim y SecurityOnline. El sexto, el fallo de SLAB, de momento solo hace que el kernel se caiga. «Todavía no se ha escrito una cadena de LPE», dice el repositorio.
Kim probó los exploits en Ubuntu 26.04 con el kernel 7.0.0-30-generic y en Arch Linux con el kernel 7.2.4-arch1-2. El fallo del planificador tiene un alcance más limitado que el resto. Necesita la opción de compilación CONFIG_SCHED_CACHE y un ajuste de ejecución activado, y su exploit da por hecho cuatro CPU virtuales.
SecurityOnline califica cuatro de los fallos con gravedad alta (High), con una puntuación CVSS máxima de 7,8, y dos siguen pendientes de análisis. No informa de ataques reales. Ninguno de los seis figura en el catálogo Known Exploited Vulnerabilities de CISA, la lista estadounidense de fallos vistos en ataques reales.
La investigación dejó fuera a propósito las redes, BPF y los fallos que requieren espacios de nombres de usuario. SecurityOnline sostiene que una medida de refuerzo habitual, desactivar los espacios de nombres de usuario sin privilegios o BPF, no bloquearía estos fallos.
Los teléfonos Android también están afectados
El fallo del temporizador también funciona en Android, según el repositorio de Kim. Da acceso root en un Samsung Galaxy S26 Ultra desde una app normal, «sin privilegios de aplicación adicionales». Kim retiene ese exploit para Android. Se publicará cuando Samsung parchee sus dispositivos o cuando otra persona publique antes un exploit. Las fuentes no mencionan ningún aviso de Samsung ni fecha de parche.
Cómo fue la divulgación
Kim informó de los fallos en privado a linux-distros, la lista cerrada en la que los proveedores de Linux preparan correcciones antes de que un fallo se haga público. La publicación pública de Kim dice que el embargo acordado con esos mantenedores ha expirado. La divulgación llegó dos días antes del lanzamiento de Linux 7.3 el 18 de octubre.
Qué significa esto para los desarrolladores
Instale el kernel más reciente de su distribución y reinicie. Una corrección del kernel no sirve de nada hasta que la máquina arranca con el nuevo kernel. Las distribuciones suelen retroportar las correcciones a sus propios números de versión. Así que busque los seis ID de CVE en los avisos de seguridad de su proveedor en lugar de comparar números de versión con la tabla de arriba.
Parchee primero las máquinas de mayor riesgo. Un escape de contenedor permite que el código de un contenedor tome el control de todo el host. Eso pone en primera fila a los nodos de Kubernetes, los servidores de compilación compartidos y los runners de CI, sobre todo los runners que compilan pull requests de desconocidos.
No confíe en desactivar los espacios de nombres de usuario o BPF como solución provisional. Si usa dispositivos Android de prueba, instale la actualización de seguridad de Samsung cuando salga, porque el fallo del temporizador funciona desde una app normal.
También vale la pena fijarse en el patrón. Estos fallos están en el código central del kernel, como los temporizadores, las señales y el asignador de memoria, que ejecuta cualquier sistema. El aislamiento de contenedores depende de ese kernel compartido, así que un fallo del kernel puede cruzar una frontera que parece sólida desde el espacio de usuario.
Fuentes
- Infinity Core: six Linux kernel vulnerabilities (oss-security post) - oss-security (Openwall)
- Infinity Core: Linux Kernel Core LPEs - GitHub
- Six Linux Kernel Flaws Disclosed With Public PoC Exploits for Root Access and Container Escape - SecurityOnline
Artículos relacionados
Linux 7.4 añade TAINT_FORCED_BIND para las vinculaciones forzadas de controladores
Linux 7.4 marcará el kernel con el indicador Y cada vez que se usen los archivos sysfs de bind o unbind de un controlador, tras una avalancha de informes de errores inútiles del fuzzing de syzbot.
Nix y Lix corrigen fallos en su demonio que permiten obtener root en local
Nix y Lix revelaron el 13 de octubre fallos que, encadenados, dan acceso root. Las correcciones están en Nix 2.35.3 y Lix 2.95.4, entre otras versiones de parche.
Archinstall 4.5 añade arranque AArch64 y kernels RT
Archinstall 4.5, publicado el 29 de septiembre de 2026, instala equipos ARM de 64 bits con GRUB o Limine, añade kernels de tiempo real y activa la verificación TLS.