CVE-2026-98432:UbuntuのTCP修正、まだセキュリティ更新に入らず
11月9日のTech AI Wireのミラー検証で、CVSS 9.8のLinuxカーネル(リナックス・カーネル)TCP脆弱性に対するUbuntuの修正は-updatesにしかなく、標準の自動更新では入らないことが分かりました。
4 分で読めます
英語の原文から機械翻訳したものです。原文はClaire Whitmoreが事実確認と編集を行いました。内容に相違がある場合は英語版が優先されます。 編集方針
数字で見る
- LinuxカーネルのCVEチームによるCVSSスコア
- 9.8
- 影響を受ける最初のカーネル。それ以降のすべての版が対象
- 4.4
- Ubuntu 24.04の修正済みカーネル。noble-updatesにしかない
- 6.8.0-149
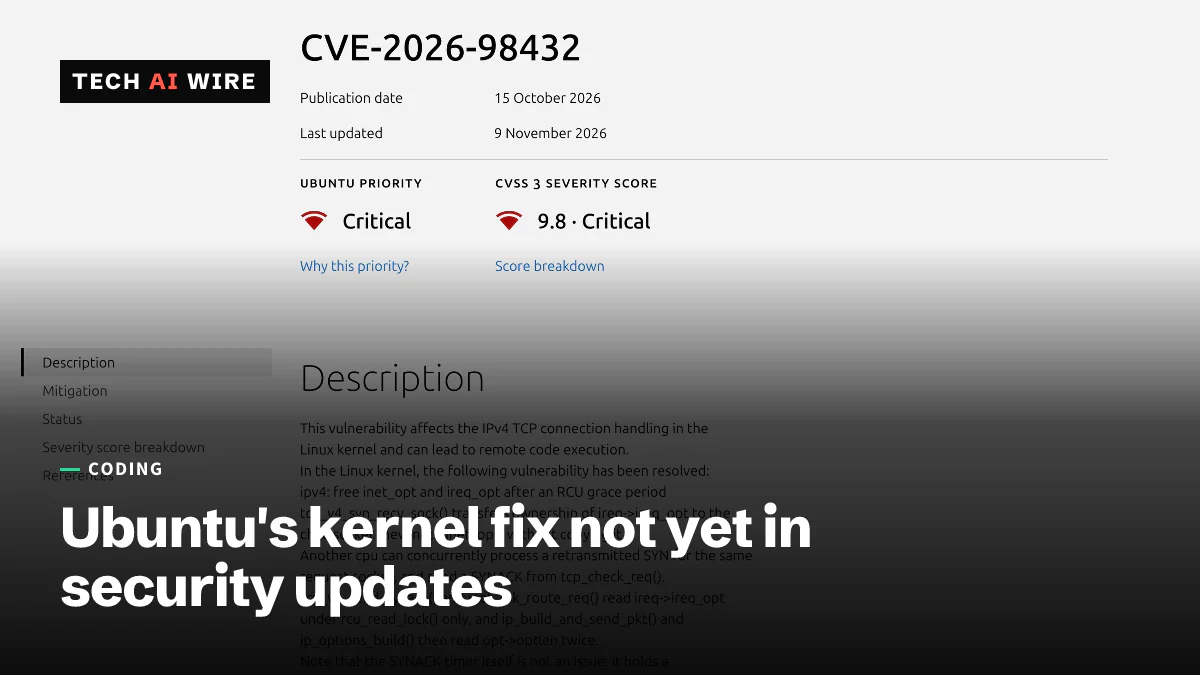
Linuxの各ディストリビューションは、CVE-2026-98432を直すカーネルの修正を出しました。カーネルのIPv4 TCPのコードにある欠陥で、攻撃者はログインせずに遠隔から突けます。ただしUbuntuでは、修正済みカーネルは-updatesチャンネルにあり、まだ-securityには入っていません。2026年11月9日にTech AI Wireがパッケージのミラーを調べて分かりました。自動のセキュリティ更新だけを入れるサーバーは、今も脆弱なカーネルで動いています。
UbuntuのCVEトラッカーは、この不具合をCriticalと評価しています。CVSSスコアは10点満点の9.8です。記録の公開は10月15日、更新は11月9日です。Cyber Security Newsによると、Linux 4.4とそれ以降のすべてのカーネルが影響を受けます。Ubuntu 14.04は影響を受けません。
LinuxのTCPの不具合で何が起きるか
サーバーが新しいIPv4 TCP接続を受け付けると、カーネルはその接続のIPオプションを、コピーせずに新しいソケットへ渡します。IPオプションは、パケットのヘッダーにある、めったに使われない追加の欄です。別のプロセッサーコアがそのオプションを読んでいる間に、クライアントが最初のパケットを再送すると、カーネルはすでに解放したメモリーを読むことがあります。この種の不具合はuse-after-free(解放後の使用)と呼ばれ、カーネルの中でコードが動く事態につながりえます。
上流の修正の題名は「ipv4: free inet_opt and ireq_opt after an RCU grace period」です。メモリーを使っている読み手がいなくなるまで待ってから解放します。Amazonの勧告によると、主な経路ではIPv6は影響を受けません。
The Hacker Newsの報道によると、Anthropicは10月27日、未公開のClaudeの研究用モデルが、遠隔からroot権限を奪う実際に動くエクスプロイトを書いたと明らかにしました。標的は、Multipath TCP(MPTCP)のリスナーを持つLinuxサーバーです。MPTCPは、1つの接続で複数のネットワーク経路を使える機能です。このエクスプロイトは公開されていません。CloudLinuxは「当社のカーネルチームは、その主張を再現できなかった」としています。
Red HatとCanonicalはどちらも、MPTCPそのものが欠陥ではないと述べています。つまりMPTCPを切っても修正にはなりません。攻撃を確認したベンダーはありません。Cyber Security Newsによると、研究者のMarcus Hutchins氏は、11月2日以降にポート443で不審なスキャンを観測したと報告しています。
ディストリビューション別の修正済みカーネル(11月9日に確認)
Tech AI Wireは、macOS 26.6とDocker Desktop 28.4.0の上で、新しいコンテナから各ディストリビューションのパッケージミラーを調べました。各回でapt-cache policyまたはdnf list --showduplicatesを使い、そのあとカーネルパッケージの変更履歴で修正を探しました。Red Hatの勧告番号はThe Hacker Newsから、Amazonの番号は同社のセキュリティセンターから取りました。
| ディストリビューション | 最初の修正済みカーネル | 11月9日のミラー | 変更履歴に修正があるか |
|---|---|---|---|
| Ubuntu 26.04 LTS | 7.0.0-43.43 | resolute-updatesのみ。-securityは7.0.0-42.42 | あり |
| Ubuntu 24.04 LTS | 6.8.0-149.149 | noble-updatesのみ。-securityは6.8.0-147.147 | あり |
| Ubuntu 22.04 LTS | 5.15.0-203.213 | jammy-updatesのみ。-securityは5.15.0-202系のビルド | あり |
| Ubuntu 20.04、18.04、16.04 | 未公開 | Ubuntuのトラッカーでは修正作業中 | 未検証 |
| Debian 13 | 6.12.113-1(10月15日) | trixie-securityに6.12.116-1 | あり、CVE番号付き |
| Debian 12 | 6.1.190-1(10月16日) | bookworm-securityに6.1.190-1 | あり、CVE番号付き |
| RHEL 10.2 | 6.12.0-211.72.1(RHSA-2026:93413) | AlmaLinux 10は211.74.1 | あり、CVE番号付き |
| RHEL 9.8 | 5.14.0-687.64.1(RHSA-2026:93412) | AlmaLinux 9は687.66.1 | あり、CVE番号付き |
| RHEL 8.10 | 4.18.0-553.182.1(RHSA-2026:93414) | AlmaLinux 8は553.184.1 | あり、CVE番号付き |
| Amazon Linux 2023 | ALAS2023-2026-3365、10月30日 | kernel 6.1.189-236.400 | CVE番号の記載なし |
Ubuntu 26.10は、Ubuntuのトラッカーですでに7.3.0-10.10で修正済みとされています。22.04と24.04のチャンネルの状態は、arm64でもamd64でも同じでした。
Ubuntuの自動更新が修正を取り込まない理由
Ubuntuは、人の手を介さずに更新を入れるunattended-upgradesパッケージを提供しています。同じ検証で、22.04と24.04にある既定の設定ファイル/etc/apt/apt.conf.d/50unattended-upgradesは、-securityとESMのチャンネルを許可していました。-updatesの行はコメントアウトされていました:// "${distro_id}:${distro_codename}-updates";
そのため既定のUbuntuサーバーは、Canonicalが-securityにコピーするまで、6.8.0-149や5.15.0-203を取り込みません。11月9日の時点で、トラッカーは22.04、24.04、26.04を今も「Vulnerable」(脆弱)とし、修正版を「work in progress」(作業中)と表示していました。手動で更新すれば入ります。検証では、linux-image-genericに対するapt自身の候補が、すでに-updatesのビルドでした。
検証では、コンテナの利用者が陥りやすい落とし穴も見えました。Ubuntu、Debian、Amazon Linux、AlmaLinux、Alpineのコンテナは、どれも同じカーネル6.10.14-linuxkitを報告しました。これはDocker Desktop自身の仮想マシンのカーネルです。コンテナはホストのカーネルを共有するので、イメージを作り直しても何も変わりません。
開発者にとっての意味
管理しているすべてのLinuxホストでuname -rを実行し、表と見比べてください。Ubuntu 22.04、24.04、26.04では、自動更新を待たずに今すぐ-updatesからカーネルを入れ、再起動してください。The Hacker Newsの引用によると、Ubuntuのセキュリティチームは「セキュリティ更新こそが唯一の適切な緩和策だと考えている」としています。
再起動はどの環境でも必要です。実行中のカーネルは、再起動するまでメモリーに残るからです。CloudLinuxによると、KernelCareのようなライブパッチのサービスなら、動いているカーネルにそのまま修正を当てられます。
KubernetesやDockerのホストでは、イメージではなくノードを修正してください。Aikidoによると、AmazonのEKS向け最適化イメージはv20261031以降に修正が入っています。また11月1日以降に起動したFargateの新しいタスクは、修正済みの基盤で動きます。
Red Hatは、IPオプション付きのIPv4 TCPパケットを捨てるファイアウォールのルールを公開しました。このオプションを使うソフトウェアが動かなくなるおそれがあり、Red Hat自身も攻撃を完全には防げないとしています。今日再起動できないホスト向けの、つなぎの手段と考えてください。
この秋はカーネルの修正が相次いでいます。10月には、公開エクスプロイト付きの6件のInfinity Coreの欠陥が出ました。Ubuntuのトラッカーで、-securityへの移行と、Ubuntuのセキュリティ通知であるUSNの公開を見守ってください。
出典
- CVE-2026-98432 - Ubuntu Security
- CVE-2026-98432 security tracker - Debian
- CVE-2026-98432 - Amazon Linux Security Center - Amazon Linux
- Red Hat Patches 9.8-Rated Linux TCP RCE Flaw While Ubuntu Releases Fixes for Testing - The Hacker News
- Attackers Started Scanning in the Wild for Critical Linux Kernel RCE Flaw, Ubuntu Releases Fixes - Cyber Security News
- Linux kernel TCP RCE vulnerability (CVE-2026-98432): fix - Aikido
- CVE-2026-98432 Linux kernel IPv4 TCP flaw: status for CloudLinux - CloudLinux
関連記事
Fedora 45がリリース、RPM 6.1が署名のないパッケージを拒否
Fedora(フェドラ)45が11月3日にリリースされ、RPM 6.1は署名のないパッケージを拒否するようになりました。Tech AI WireがFedora 44と45で試し、エラーと対処法を確かめました。
OpenSSL 4.1がDTLS 1.3に対応、2週間遅れでリリース
OpenSSL(オープンエスエスエル)4.1.0が10月23日にリリースされ、DTLS 1.3、GREASE、AVX-512による高速化が加わりました。DTLSのセキュリティ上の不具合で最終版のタグ付けが止まってから2週間後のことです。
Linux 7.4がIntel TDXのDynamic PAMTをマージ、サーバーのRAMを節約
Linux 7.4に、Intel TDX向けのDynamic PAMT(ダイナミックPAMT)がマージされました。ホストは機密VM(機密仮想マシン)のためにRAMの約0.4%を前もって確保する必要がなくなり、節約効果は最大100倍になる可能性があります。