Linux 7.4 integra Dynamic PAMT de Intel TDX para ahorrar RAM en los servidores
Linux 7.4 integra Dynamic PAMT para Intel TDX. Los hosts ya no reservan de antemano cerca del 0,4 % de la RAM para las VM confidenciales, y el ahorro podría llegar a 100 veces.
3 min de lectura
En cifras
- of system RAM reserved up front for TDX metadata today
- ~0.4%
- possible savings, per the patch author
- 100x
- of host memory covered per dynamic allocation
- 2 MB
- added to the kernel when TDX is built in
- 2 KB
Linux 7.4 ha integrado Dynamic PAMT, informó Phoronix el 20 de octubre de 2026. Esta función de Intel permite que los servidores que ejecutan máquinas virtuales confidenciales dejen de reservar una porción fija de memoria al arrancar. Hoy esa porción es de cerca del 0,4 % de la RAM del sistema. Se paga tanto si la máquina ejecuta una VM protegida como si no ejecuta ninguna. Con los precios de la memoria altos, devolver esa RAM al trabajo normal importa a cualquiera que opere grandes servidores Intel.
Qué son TDX y PAMT
TDX, abreviatura de Trust Domain Extensions, es la forma de Intel de ejecutar máquinas virtuales confidenciales. Una VM confidencial mantiene su memoria cifrada y oculta incluso para el sistema host que la ejecuta. La idea es que los datos de un cliente sigan siendo privados incluso frente a quien opera el hardware.
Para cumplir esa promesa, el módulo TDX rastrea cada página de memoria de la máquina. Una página es el pequeño bloque, normalmente de 4KB, con el que el sistema gestiona la memoria. Los datos de seguimiento se guardan en la Physical Address Metadata Table, o PAMT.
Hasta ahora, Linux asignaba toda la PAMT cuando arrancaba TDX. «Estas asignaciones estáticas ocupan aproximadamente el 0,4 % de la memoria del sistema», escribió Rick Edgecombe en la carta de presentación de la serie de parches. Dave Hansen lo dijo de forma más directa en la pull request citada por Phoronix: «Es todo o nada; o pagas el 0,4 % o no puedes usar TDX».
Cómo lo cambia Dynamic PAMT
Dynamic PAMT asigna la parte más detallada de la tabla solo cuando se necesita. La PAMT tiene tres niveles, que corresponden a bloques de memoria de 1GB, 2MB y 4KB. Los niveles de 1GB y 2MB se siguen configurando al arrancar. El nivel de 4KB, que rastrea las páginas más pequeñas, ahora se rellena en tiempo de ejecución, según las notas del parche.
| Detalle | Antes de Linux 7.4 | Con Dynamic PAMT |
|---|---|---|
| Cuándo se asigna la tabla del nivel de 4KB | Toda de una vez, al arrancar TDX | Bajo demanda, 2MB de memoria del host cada vez |
| Memoria reservada | Cerca del 0,4 % de la RAM, siempre | Crece con el uso real de TDX |
| Valor predeterminado | No aplica | Activado siempre que el módulo TDX indique compatibilidad |
| Coste en tamaño del kernel | Ninguno | 2KB cuando TDX está integrado |
El ahorro es mayor cuando hay pocas VM confidenciales en ejecución. «El ahorro varía según el sistema y el uso de TDX, pero podría ser de hasta 100 veces», escribió Edgecombe.
En algunas máquinas hay una pega. Dynamic PAMT necesita contadores de referencias, pequeños contadores que registran cuánto se usa cada región. Cuestan 2MB por cada 1TB de espacio de direcciones, con un peor caso de 8GB en sistemas con un espacio de direcciones de 52 bits. En plataformas dispersas con poca memoria, advierten las notas del parche, la sobrecarga podría incluso superar el ahorro.
Cómo llegó al kernel
La serie pasó por 11 versiones. La versión 11, publicada el 4 de septiembre de 2026, eliminó sobre todo un parámetro del kernel. Kiryl Shutsemau fue coautor de dos de sus parches. Para el 7 de septiembre, el trabajo ya estaba en cola en la rama x86/tdx del árbol tip, un área de preparación para los cambios de x86, según informó Phoronix entonces.
El commit que lo activa explica con claridad por qué viene activado de forma predeterminada: «El ahorro de memoria de DPAMT es lo bastante significativo como para que sea una buena configuración predeterminada».
La misma pull request de TDX corrige un segundo límite. Las quotes, los informes firmados que una VM confidencial usa para demostrar lo que está ejecutando, estaban atascadas en búferes de 128KB. «Estos búferes de 128k son demasiado pequeños para la criptografía poscuántica, donde las quotes crecen sustancialmente», escribió Hansen. El módulo TDX ahora puede indicar el tamaño de búfer que necesita, y Linux 7.4 lo admite.
Linux 7.4 también reúne otros cambios en este ciclo, entre ellos un nuevo indicador TAINT_FORCED_BIND para las vinculaciones forzadas de controladores.
Qué significa esto para los desarrolladores
La mayor parte llega sin hacer nada, pero los operadores de hosts TDX deberían planificarlo.
- Vuelva a medir la memoria del host tras actualizar. En hosts TDX con poco uso, Linux 7.4 debería liberar memoria que antes estaba reservada. Compruebe lo que indica su monitorización y luego decida si aumenta la densidad de VM.
- Compruebe la versión de su módulo TDX. Dynamic PAMT solo se activa cuando el módulo TDX, el componente de firmware de Intel, indica que lo admite. Un módulo más antiguo mantiene el coste estático del 0,4 %.
- Pruebe las máquinas pequeñas o dispersas. Según las notas del parche, ahí la sobrecarga de los contadores de referencias puede superar el ahorro. Compare el uso de memoria antes y después en ese hardware.
- Vigile la atestación poscuántica. Los búferes de quotes más grandes preparan TDX para las firmas poscuánticas. Los equipos que verifican informes de atestación deberían confirmar que sus herramientas aceptan quotes más grandes.
Fuentes
- Dynamic PAMT Merged For Linux 7.4 To Help Intel Servers Save Precious RAM - Phoronix
- [PATCH v11 00/11] Dynamic PAMT - Linux kernel mailing list
- Intel's Dynamic PAMT Appears Ready For Linux 7.4 To Help With TDX Memory Overhead - Phoronix
Artículos relacionados
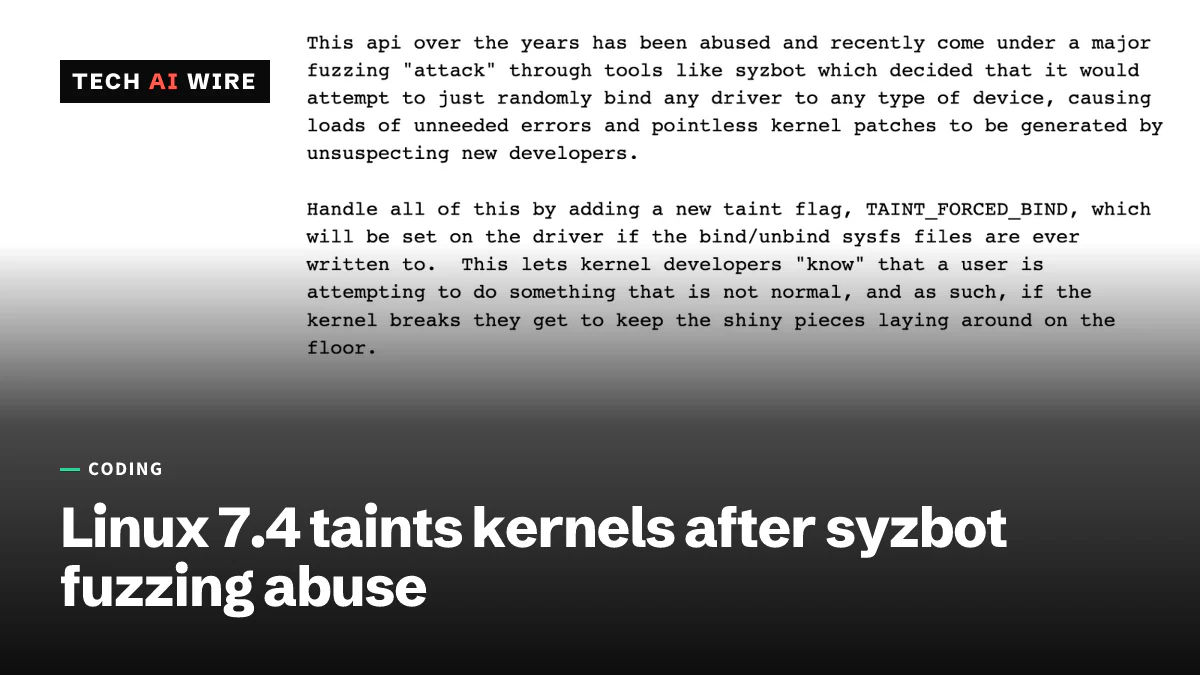
Linux 7.4 añade TAINT_FORCED_BIND para las vinculaciones forzadas de controladores
Linux 7.4 marcará el kernel con el indicador Y cada vez que se usen los archivos sysfs de bind o unbind de un controlador, tras una avalancha de informes de errores inútiles del fuzzing de syzbot.
Infinity Core: seis fallos del kernel de Linux con exploits públicos
Seis fallos del kernel de Linux llamados Infinity Core, entre ellos CVE-2026-98260, llegan con exploits públicos. Cinco de ellos dan a un usuario normal una shell de root.
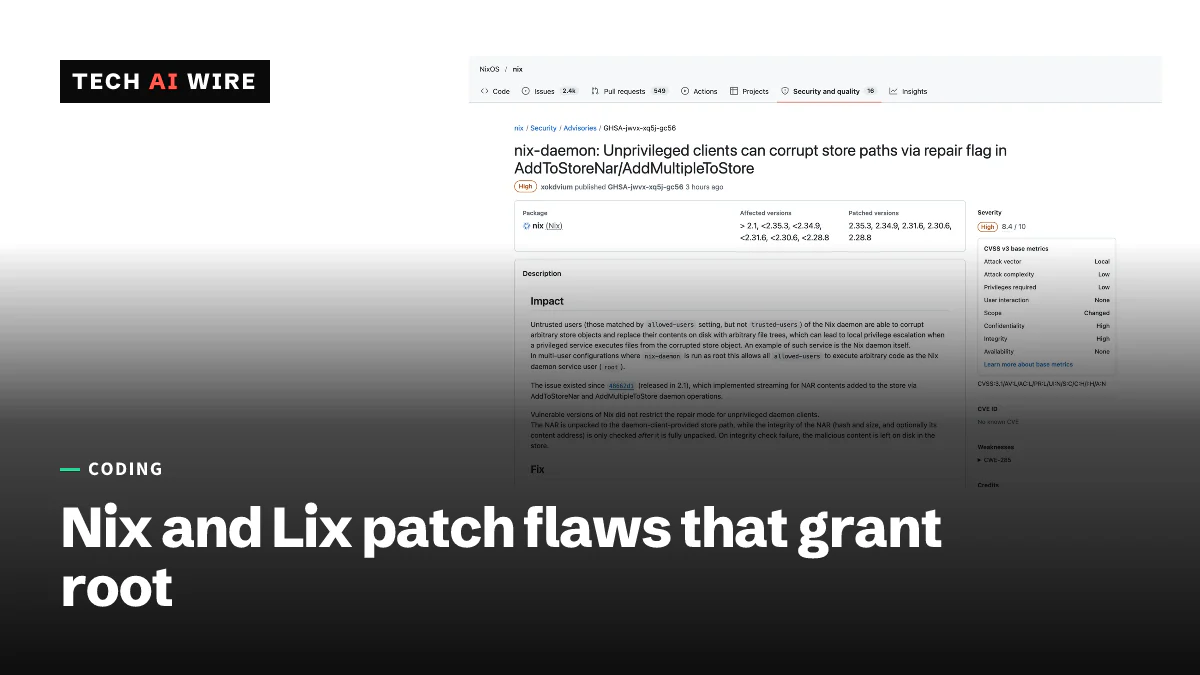
Nix y Lix corrigen fallos en su demonio que permiten obtener root en local
Nix y Lix revelaron el 13 de octubre fallos que, encadenados, dan acceso root. Las correcciones están en Nix 2.35.3 y Lix 2.95.4, entre otras versiones de parche.