CVE-2026-98432 : le correctif TCP d'Ubuntu absent des mises à jour de sécurité
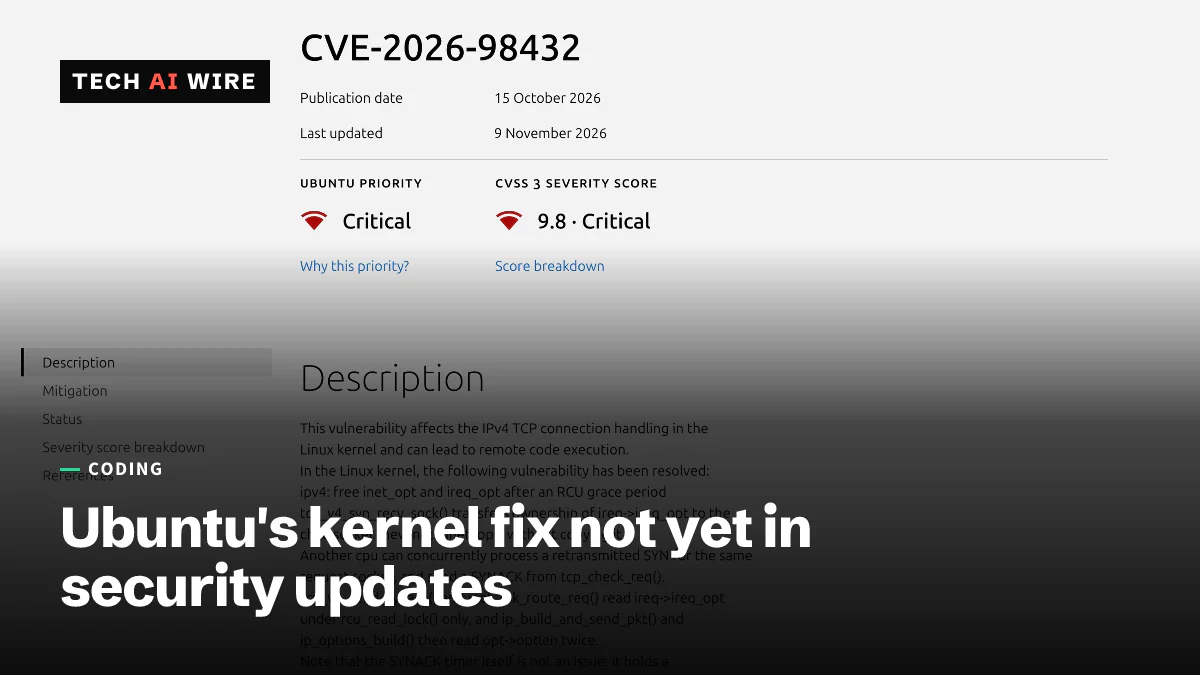
Un test des miroirs par Tech AI Wire le 9 novembre montre que le correctif d'Ubuntu pour la faille TCP de Linux notée 9,8 n'est que dans -updates, ignoré par les mises à jour auto.
Par Claire Whitmore
4 min de lecture
Traduit automatiquement de l'original anglais, vérifié et édité par Claire Whitmore. La version anglaise fait foi. Notre méthode
En chiffres
- score CVSS attribué par l'équipe CVE du noyau Linux
- 9,8
- premier noyau touché ; toutes les versions suivantes le sont aussi
- 4.4
- noyau corrigé d'Ubuntu 24.04, présent seulement dans noble-updates
- 6.8.0-149
Les distributions Linux ont publié des correctifs du noyau pour CVE-2026-98432, une faille dans le code TCP IPv4 du noyau qu'un attaquant peut atteindre à distance sans se connecter. Sur Ubuntu, pourtant, les noyaux corrigés se trouvent dans le canal -updates et pas encore dans -security. C'est ce qu'a constaté Tech AI Wire en vérifiant les miroirs de paquets le 9 novembre 2026. Un serveur qui n'installe que les mises à jour de sécurité automatiques tourne donc toujours sur un noyau vulnérable.
Le suivi des CVE d'Ubuntu classe le bogue Critical, avec un score CVSS de 9,8 sur 10. La fiche a été publiée le 15 octobre et mise à jour le 9 novembre. Linux 4.4 et tous les noyaux suivants sont touchés, selon Cyber Security News. Ubuntu 14.04 ne l'est pas.
Ce que fait le bogue TCP de Linux
Quand un serveur accepte une nouvelle connexion TCP IPv4, le noyau transmet les options IP de la connexion au nouveau socket sans les copier. Les options IP sont des champs supplémentaires, rarement utilisés, dans l'en-tête d'un paquet. Si le client renvoie son premier paquet pendant qu'un autre cœur du processeur lit ces options, le noyau peut lire une mémoire qu'il a déjà libérée. Ce type de bogue s'appelle un use-after-free et peut mener à l'exécution de code dans le noyau.
Le correctif amont, intitulé « ipv4: free inet_opt and ireq_opt after an RCU grace period », attend qu'aucun lecteur n'utilise plus la mémoire avant de la libérer. IPv6 n'est pas touché sur le chemin principal, indique l'avis d'Amazon.
Le 27 octobre, Anthropic a déclaré qu'un modèle de recherche Claude non publié avait écrit un exploit fonctionnel donnant un accès root à distance. Il vise les serveurs Linux dotés d'un écouteur Multipath TCP (MPTCP), une fonction qui permet à une connexion d'utiliser plusieurs chemins réseau, rapporte The Hacker News. L'exploit n'a pas été publié. CloudLinux écrit : « Notre équipe noyau n'a pas pu reproduire cette affirmation. »
Red Hat et Canonical disent tous deux que MPTCP n'est pas la faille elle-même : le désactiver ne corrige donc rien. Aucun éditeur n'a confirmé d'attaques. Le chercheur Marcus Hutchins a signalé des balayages suspects sur le port 443 à partir du 2 novembre, selon Cyber Security News.
Noyaux corrigés par distribution, vérifiés le 9 novembre
Tech AI Wire a interrogé le miroir de paquets de chaque distribution depuis des conteneurs neufs, sous macOS 26.6 avec Docker Desktop 28.4.0. Chaque essai utilisait apt-cache policy ou dnf list --showduplicates, puis cherchait le correctif dans le journal des modifications du paquet du noyau. Les numéros d'avis de Red Hat viennent de The Hacker News, ceux d'Amazon de son centre de sécurité.
| Distribution | Premier noyau corrigé | Sur le miroir, le 9 novembre | Le journal cite le correctif |
|---|---|---|---|
| Ubuntu 26.04 LTS | 7.0.0-43.43 | resolute-updates seulement ; -security a 7.0.0-42.42 | Oui |
| Ubuntu 24.04 LTS | 6.8.0-149.149 | noble-updates seulement ; -security a 6.8.0-147.147 | Oui |
| Ubuntu 22.04 LTS | 5.15.0-203.213 | jammy-updates seulement ; -security a une version 5.15.0-202 | Oui |
| Ubuntu 20.04, 18.04, 16.04 | Non publié | Correctif en cours, selon le suivi d'Ubuntu | Non testé |
| Debian 13 | 6.12.113-1 (15 octobre) | 6.12.116-1 dans trixie-security | Oui, avec la CVE |
| Debian 12 | 6.1.190-1 (16 octobre) | 6.1.190-1 dans bookworm-security | Oui, avec la CVE |
| RHEL 10.2 | 6.12.0-211.72.1 (RHSA-2026:93413) | AlmaLinux 10 a 211.74.1 | Oui, avec la CVE |
| RHEL 9.8 | 5.14.0-687.64.1 (RHSA-2026:93412) | AlmaLinux 9 a 687.66.1 | Oui, avec la CVE |
| RHEL 8.10 | 4.18.0-553.182.1 (RHSA-2026:93414) | AlmaLinux 8 a 553.184.1 | Oui, avec la CVE |
| Amazon Linux 2023 | ALAS2023-2026-3365, 30 octobre | kernel 6.1.189-236.400 | Aucune CVE citée |
Ubuntu 26.10 est déjà marqué corrigé en 7.3.0-10.10 dans le suivi d'Ubuntu. Les canaux de 22.04 et 24.04 étaient identiques sur arm64 et amd64.
Pourquoi les mises à jour automatiques d'Ubuntu ratent le correctif
Ubuntu fournit le paquet unattended-upgrades pour installer les mises à jour sans intervention humaine. Dans le même test, son fichier par défaut /etc/apt/apt.conf.d/50unattended-upgrades autorisait, sous 22.04 et 24.04, les canaux -security et ESM. La ligne de -updates était commentée : // "${distro_id}:${distro_codename}-updates";.
Un serveur Ubuntu par défaut ne récupérera donc pas 6.8.0-149 ou 5.15.0-203 tant que Canonical ne les aura pas copiés dans -security. Le 9 novembre, le suivi marquait encore 22.04, 24.04 et 26.04 « Vulnerable » (vulnérable), avec les versions corrigées en « work in progress » (en cours). Une mise à niveau manuelle, elle, l'installe : dans le test, le candidat d'apt pour linux-image-generic était déjà la version de -updates.
Le test a aussi montré un piège pour les utilisateurs de conteneurs. Les conteneurs Ubuntu, Debian, Amazon Linux, AlmaLinux et Alpine ont tous indiqué le même noyau, 6.10.14-linuxkit, celui de la machine virtuelle de Docker Desktop. Les conteneurs partagent le noyau de leur hôte : reconstruire une image ne change rien.
Ce que cela change pour les développeurs
Lancez uname -r sur chaque hôte Linux que vous gérez et comparez le résultat au tableau. Sous Ubuntu 22.04, 24.04 et 26.04, installez dès maintenant le noyau depuis -updates au lieu d'attendre les mises à jour automatiques, puis redémarrez. L'équipe de sécurité d'Ubuntu « estime que les mises à jour de sécurité sont la seule mesure d'atténuation appropriée », cite The Hacker News.
Le redémarrage est nécessaire partout, car le noyau en cours reste en mémoire jusque-là. Des services de livepatch comme KernelCare peuvent à la place corriger un noyau en cours d'exécution, indique CloudLinux.
Pour les hôtes Kubernetes et Docker, corrigez les nœuds, pas les images. Les images EKS optimisées d'Amazon à partir de v20261031 contiennent le correctif, et les nouvelles tâches Fargate lancées après le 1er novembre tournent sur une plateforme corrigée, rapporte Aikido.
Red Hat a publié une règle de pare-feu qui rejette les paquets TCP IPv4 porteurs d'options IP. Elle peut casser les logiciels qui utilisent ces options, et Red Hat dit qu'elle ne peut pas empêcher totalement une attaque. Voyez-la comme une solution d'attente pour les hôtes qui ne peuvent pas redémarrer aujourd'hui.
Les correctifs du noyau se sont enchaînés cet automne : en octobre, six failles Infinity Core sont arrivées avec des exploits publics. Surveillez le suivi d'Ubuntu pour le passage dans -security et un USN, l'avis de sécurité d'Ubuntu.
Sources
- CVE-2026-98432 - Ubuntu Security
- CVE-2026-98432 security tracker - Debian
- CVE-2026-98432 - Amazon Linux Security Center - Amazon Linux
- Red Hat Patches 9.8-Rated Linux TCP RCE Flaw While Ubuntu Releases Fixes for Testing - The Hacker News
- Attackers Started Scanning in the Wild for Critical Linux Kernel RCE Flaw, Ubuntu Releases Fixes - Cyber Security News
- Linux kernel TCP RCE vulnerability (CVE-2026-98432): fix - Aikido
- CVE-2026-98432 Linux kernel IPv4 TCP flaw: status for CloudLinux - CloudLinux
Articles liés
Fedora 45 sort avec RPM 6.1, qui bloque les paquets non signés
Fedora 45 est sorti le 3 novembre avec RPM 6.1, qui refuse les paquets non signés. Un test de Tech AI Wire sur Fedora 44 et 45 montre l'erreur et les solutions.
OpenSSL 4.1 apporte DTLS 1.3 après deux semaines de retard
OpenSSL 4.1.0 est sorti le 23 octobre avec DTLS 1.3, GREASE et des accélérations AVX-512, deux semaines après que des failles de sécurité DTLS ont bloqué le tag final.
Linux 7.4 intègre Dynamic PAMT pour Intel TDX afin d'économiser la RAM des serveurs
Linux 7.4 intègre Dynamic PAMT pour Intel TDX. Les hôtes n'ont plus à réserver d'emblée environ 0,4 % de la RAM pour les VM confidentielles, et le gain pourrait aller jusqu'à 100 fois.