Dev-Tools
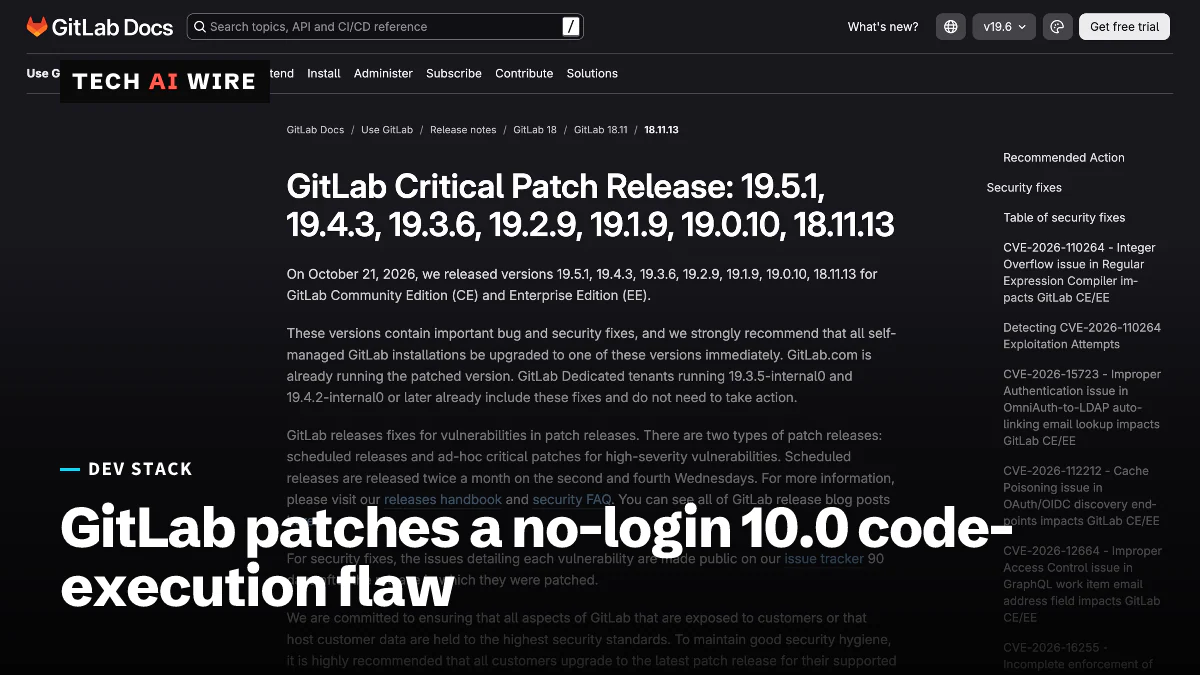
GitLab 19.5.1 behebt eine Codeausführungslücke mit CVSS 10.0
GitLab hat am 21. Oktober 2026 Korrekturen für CVE-2026-110264 veröffentlicht, eine Lücke mit CVSS 10.0, über die Angreifer ohne Anmeldung Code auf selbst betriebenen Servern ausführen können.