Nextcloud: Lücke in der CODE-App für Web-Shells ausgenutzt
Angreifer nutzten CVE-2026-110447, bewertet mit 9,2, in Nextclouds integrierter Collabora-CODE-App, um ab dem 10. September Web-Shells zu platzieren. Version 26.4.303 behebt die Lücke.
4 Min. Lesezeit
Die Zahlen
- CVSS 4.0 score, rated Critical
- 9.2
- first fixed version of richdocumentscode
- 26.4.303
- first logged attack, per The Hacker News
- Sept 10
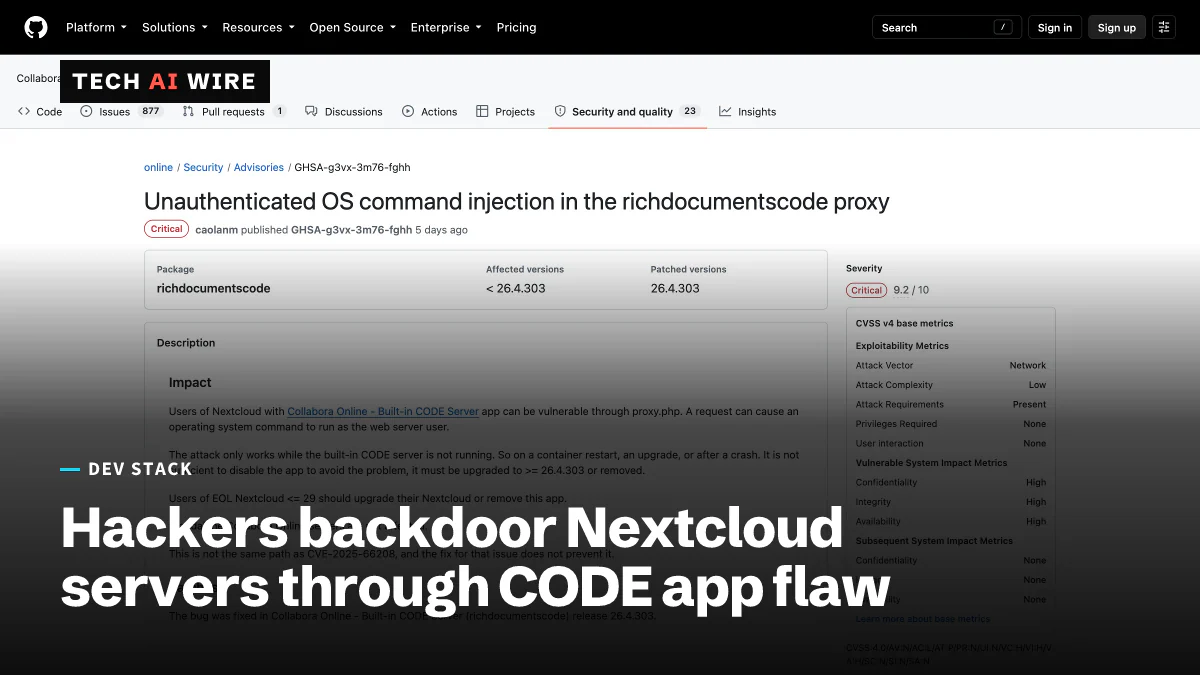
Angreifer nutzen seit dem 10. September 2026 CVE-2026-110447 aus, eine kritische Lücke in Nextclouds App für den integrierten Collabora-CODE-Server, um Web-Shells auf Servern zu platzieren. Die App namens richdocumentscode lässt eine Anfrage ohne Anmeldung Befehle auf dem Server ausführen. Die App zu deaktivieren hilft nicht. Admins müssen sie auf Version 26.4.303 aktualisieren oder entfernen und danach prüfen, ob es einen Einbruch gab.
Nextcloud ist eine selbst gehostete Plattform zum Teilen von Dateien und zum Arbeiten an Dokumenten. Collabora Online ist eine Office-Suite, die Dokumente im Browser bearbeitet. Ihre CODE-Edition kann über diese App innerhalb von Nextcloud laufen, sodass Admins keinen separaten Dokumentenserver brauchen. Eine Web-Shell ist ein kleines Skript, das ein Angreifer auf einem Server hinterlässt, um über einen Webbrowser Befehle auszuführen.
Wie der Angriff funktioniert
Der Fehler steckt in der Datei proxy.php der App. „Eine Anfrage kann dazu führen, dass ein Betriebssystembefehl als Benutzer des Webservers ausgeführt wird“, heißt es im Sicherheitshinweis von Collabora. Die Lücke braucht kein Passwort und keinen Klick eines Nutzers, und sie erreicht 9,2 von 10 Punkten auf der CVSS-4.0-Skala.
Es gibt eine Bedingung. Der Angriff funktioniert nur, solange der integrierte CODE-Server nicht läuft, etwa während eines Container-Neustarts, eines Upgrades oder nach einem Absturz. The Hacker News erklärt, warum. Wenn nichts lauscht, startet jede Anfrage den lokalen CODE-Server. Bis Version 26.4.302 setzte die App Text aus dieser Anfrage in einen Shell-Befehl ein, sodass ein Angreifer einen eigenen Befehl einschleusen konnte.
Einmal im System, legten die Angreifer kleine PHP-Dateien ab. Laut BleepingComputer wurden die Web-Shells genutzt, um nach Passwortdatenbanken, Dateien von Passwortmanagern und Krypto-Wallets zu suchen. Einige Nutzer meldeten Ransomware, was BleepingComputer nicht bestätigen konnte. The Hacker News zählt drei Administratoren, die Einbrüche meldeten, und fand keine Berichte, dass Angreifer Root-Rechte erlangten.
Ein Fix kam vor der Warnung
Der Fix existierte, bevor die Angriffe begannen, aber nichts kennzeichnete ihn als Sicherheitsfix. The Hacker News stellt die Daten zusammen:
| Datum (2026) | Was geschah |
|---|---|
| 20. August | Caolán McNamara von Collabora schreibt den Fix |
| 31. August | Version 26.4.302 erscheint ohne ihn |
| 9. September | Der Fix wird committet |
| 10. September | Erster protokollierter Angriff, um 19:51 UTC+2 |
| 11. September | Version 26.4.303 erscheint mit dem Fix |
| 3. Oktober | Ein Forenmitglied warnt, die Lücke werde „bereits ausgenutzt“ |
| 14. Oktober | Die CVE und der Sicherheitshinweis werden veröffentlicht |
Collabora machte den Rückstau bei der CVE-Bearbeitung von GitHub für die späte Offenlegung verantwortlich, berichtet BleepingComputer. Mehr als einen Monat lang hatten Admins, die nur Release Notes lasen, keinen Grund, das Update eilig einzuspielen.
Wer betroffen ist
Nur Nextcloud-Server, die die App Built-in CODE Server nutzen, sind angreifbar. Eigenständige Collabora-Online-Server sind laut dem Sicherheitshinweis nicht betroffen. The Hacker News ergänzt, dass auch die App Nextcloud Office ohne die integrierte Komponente sicher ist. Ein Collabora-Entwickler, der als mmeeks postet, sagte, der Fehler „betrifft nur die Development Edition, und nur in diesem (eher selteneren) Bereitstellungsmodus Built-in CODE Server“. Der Nextcloud App Store beschreibt die App als gedacht „für lokale Tests und die Nutzung außerhalb der Produktion“.
Ältere Server sind ein schwierigerer Fall. Die korrigierte App braucht Nextcloud 30 oder neuer. Nextcloud 29 und älter werden nicht mehr unterstützt, deshalb sollen diese Admins laut dem Sicherheitshinweis Nextcloud aktualisieren oder die App entfernen. Außerdem ist dies eine andere Lücke als CVE-2025-66208, und der frühere Fix stoppt sie nicht.
Was das für Entwickler bedeutet
Prüfen Sie heute, ob „Collabora Online - Built-in CODE Server“ in der Liste Ihrer Nextcloud-Apps steht. Liegt die Version unter 26.4.303, aktualisieren oder entfernen Sie die App. Der Sicherheitshinweis sagt unmissverständlich, dass Deaktivieren nicht reicht: Die App „muss auf >= 26.4.303 aktualisiert oder entfernt werden“. The Hacker News merkt an, dass Version 26.4.402 auf manchen Setups nicht startet, und einige Admins sind zu 26.4.303 zurückgekehrt.
Suchen Sie dann nach Anzeichen für einen Einbruch, denn die Angriffe begannen, bevor die meisten Admins davon wussten. The Hacker News schlägt diese Prüfungen vor:
- Suchen Sie in apps/richdocumentscode/ nach Dateien namens shx*.php, etwa shxa35d0.php, und löschen Sie sie.
- Durchsuchen Sie die Webserver-Logs zurück bis zum 10. September nach Anfragen an proxy.php?status, die
$(oder${IFS}enthalten. - Suchen Sie nach sudo-Versuchen des Webserver-Benutzers.
Wenn Sie eine Shell finden, behandeln Sie jedes Geheimnis, das der Webserver-Benutzer lesen konnte, als offengelegt, und tauschen Sie es aus.
Die längerfristige Lehre betrifft stille Fixes. Ein Changelog ohne Sicherheitsvermerk ist kein Beweis, dass ein Update optional ist. Beobachten Sie die Sicherheitshinweise auf GitHub für jede App, die Sie selbst hosten. Für den Produktiveinsatz sollten Sie einen eigenständigen Collabora-Online-Server betreiben, denn die integrierte App war nie dafür gedacht.
Quellen
- Unauthenticated OS command injection in the richdocumentscode proxy - Collabora Online on GitHub
- Hackers exploit Collabora RCE flaw to backdoor Nextcloud servers - BleepingComputer
- Hackers backdoor Nextcloud servers - The Hacker News
Ähnliche Artikel
Perplexity stellt die SPACE-Sandbox für KI-Agenten als Open Source bereit
Perplexity hat SPACE, die Firecracker-Sandbox hinter seinem Agenten Computer, am 15. Oktober unter Apache 2.0 veröffentlicht. Eigene Tests ergaben 0 Ausbrüche in 108 Versuchen.
Datenleck bei OpenCode Console legt gespeicherte Schlüssel für KI-Anbieter offen
Laut OpenCode traf ein Datenleck am 17. Oktober 2026 1,4 % der Nutzer von OpenCode Console. Ihre gespeicherten API-Schlüssel für OpenAI, Anthropic und Google könnten abgeflossen sein.
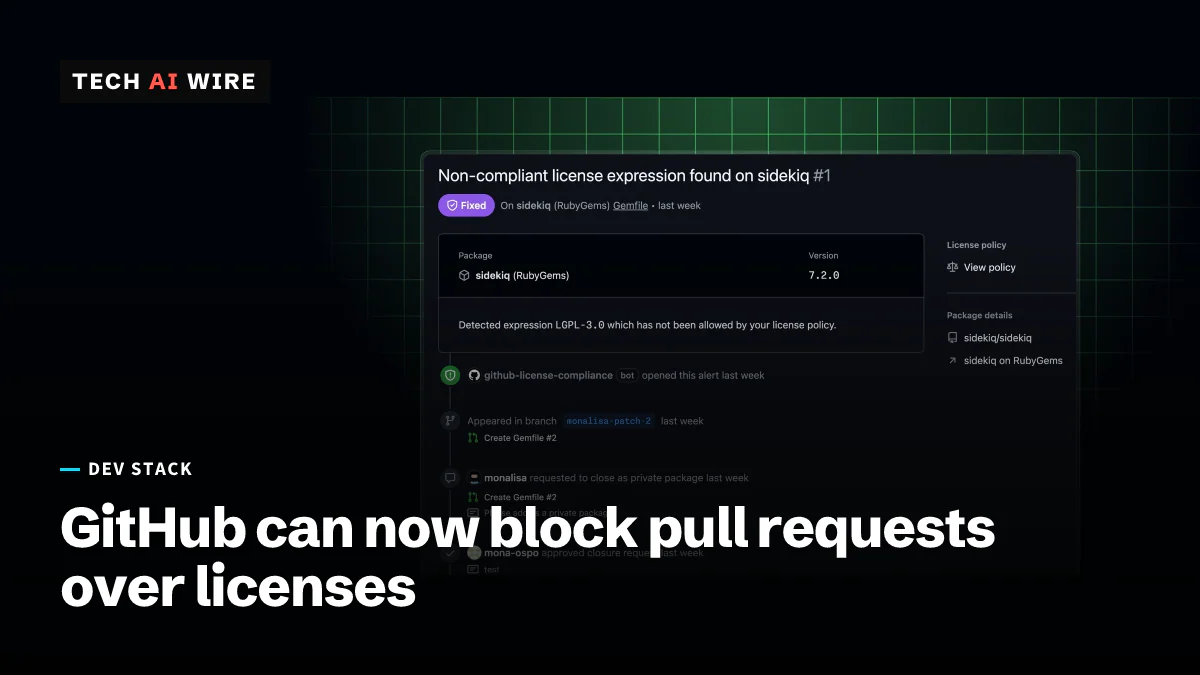
GitHubs Lizenz-Compliance für Open Source ist allgemein verfügbar
GitHubs Lizenz-Compliance für Open Source ist seit dem 16. Oktober 2026 allgemein verfügbar. Rulesets können damit Pull Requests blockieren, die nicht freigegebene Lizenzen hinzufügen.