Programmieren
C++26 scheitert an ISO-Abstimmung über Contracts, getestet in GCC 16
C++26 ist an der ISO-Abstimmung über Contracts gescheitert. Ein Test von Tech AI Wire prüfte alle vier Modi in GCC 16.2; einer gab für 10 / 0 ohne Warnung 0 aus.
Sprachen, Build-Systeme und Engineering-Praxis: Rust-Stabilisierungen, Python-Migrationen, Emacs-Releases, Supply-Chain-Vorfälle und die Governance-Debatten dahinter. Klare Erklärungen, was eine Änderung im Code bedeutet, für Menschen, die am Montag darauf stoßen werden.
C++26 ist an der ISO-Abstimmung über Contracts gescheitert. Ein Test von Tech AI Wire prüfte alle vier Modi in GCC 16.2; einer gab für 10 / 0 ohne Warnung 0 aus.
Rust 1.100.0 erschien am 12. November. In einem Test von Tech AI Wire baut Code, der den Never-Typ-Lint unter Rust 1.99 stummschaltete, unter 1.100 nicht mehr.
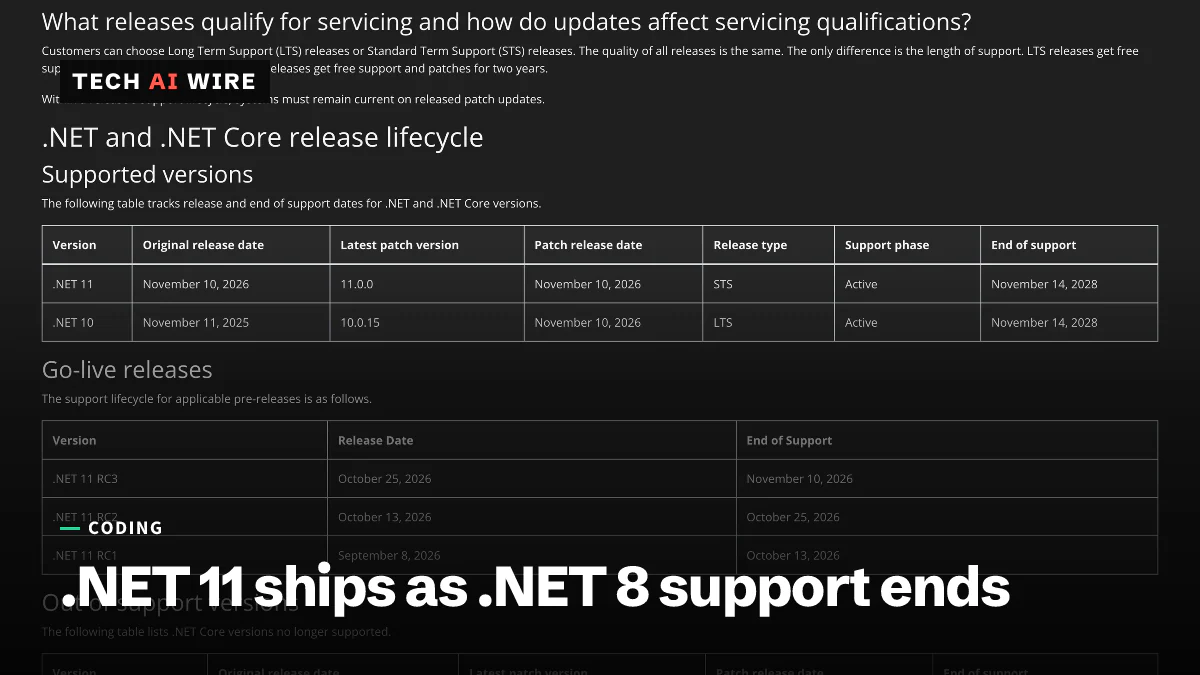
.NET 11 und C# 15 erschienen am 10. November, dem Tag, an dem der Support für .NET 8 und 9 endete. Im Praxistest gab ein fehlender Union-Fall nur eine Warnung und stürzte dann ab.
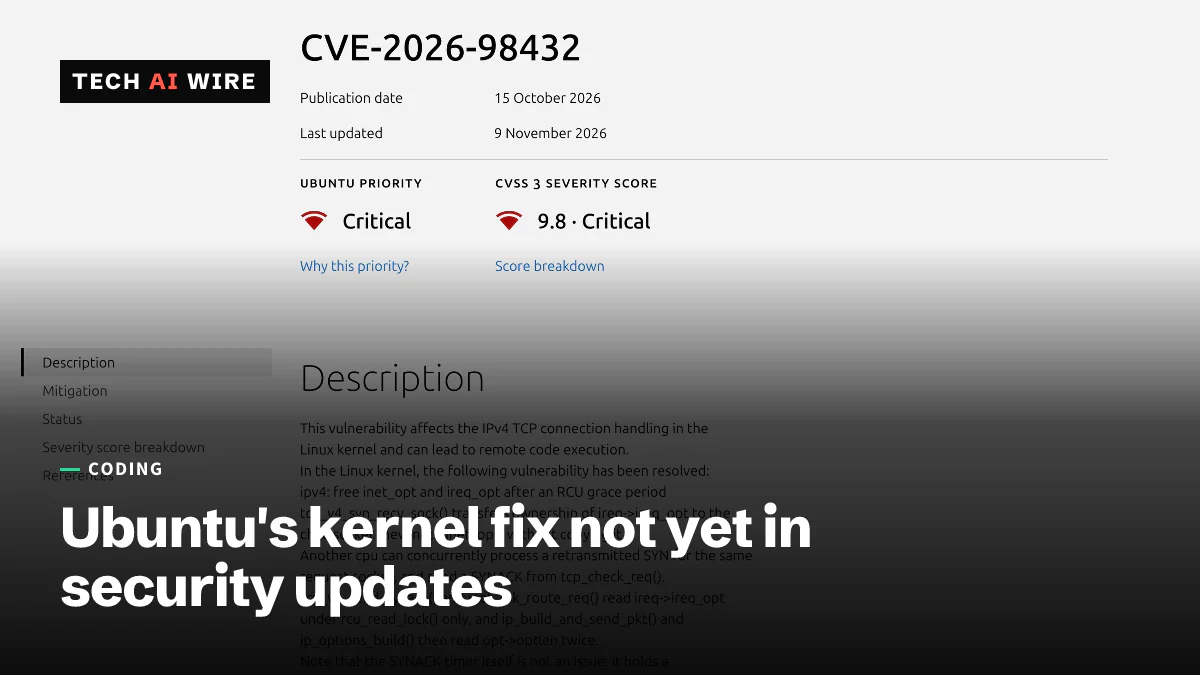
Ein Mirror-Test von Tech AI Wire am 9. November zeigt: Ubuntus Fix für die mit 9,8 bewertete Linux-TCP-Lücke liegt nur in -updates, das Standard-Auto-Updates auslassen.
Fedora 45 erschien am 3. November mit RPM 6.1, das unsignierte Pakete ablehnt. Ein Test von Tech AI Wire mit Fedora 44 und 45 zeigt den Fehler und die Lösungen.
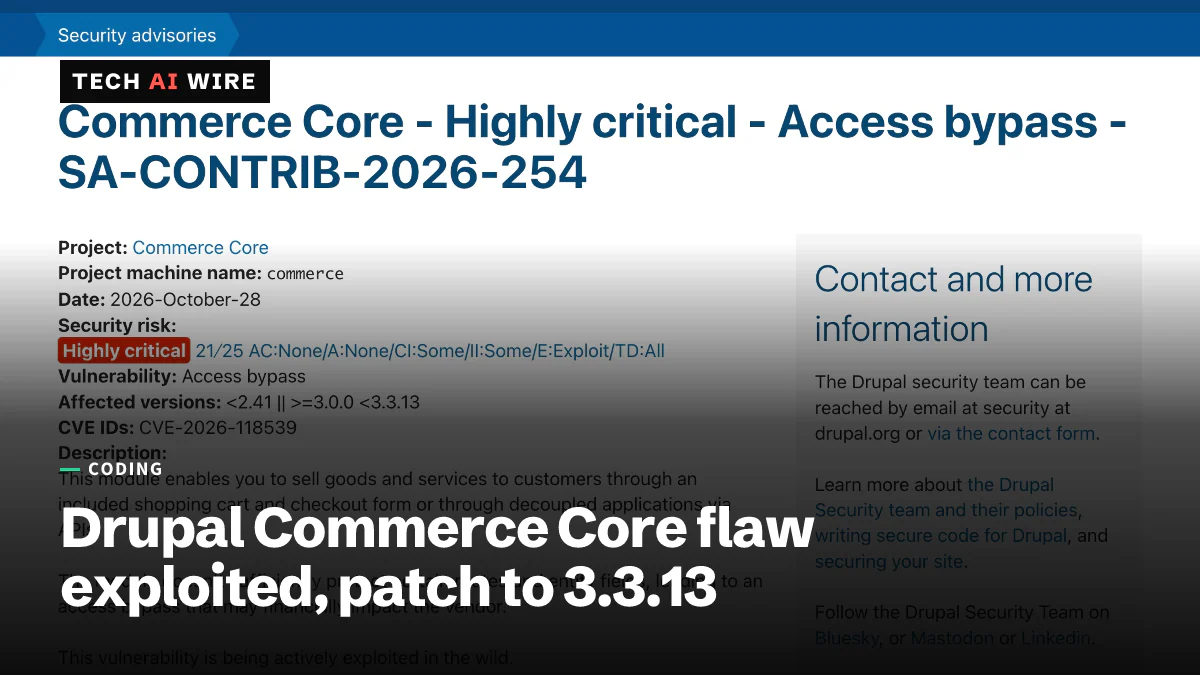
Angreifer nutzen CVE-2026-118539, eine als „Highly critical“ eingestufte Zugriffsumgehung in Drupal Commerce Core, um Bestellungen ohne Bezahlung aufzugeben. Die Korrekturen: 3.3.13 und 8.x-2.41.
Pico CSS, ein minimales CSS-Framework mit 16,8k GitHub-Sternen, ist mit v2.1.1 als letzter Version archiviert. Der Maintainer sagt, KI schreibe nun das CSS, das es ersetzen sollte.
Canonical hat Ubuntu Core Desktop neu gestartet, seinen unveränderlichen Linux-Desktop aus reinen Snaps, mit einem neuen Team, einem Rebase auf core26 und Daily Builds in wenigen Wochen.
Die Autoren von PEP 836 haben den Vorschlag am 19. Oktober 2026 zurückgezogen. Daher dürfte der experimentelle JIT-Compiler von CPython nun aus dem Main-Branch entfernt werden.
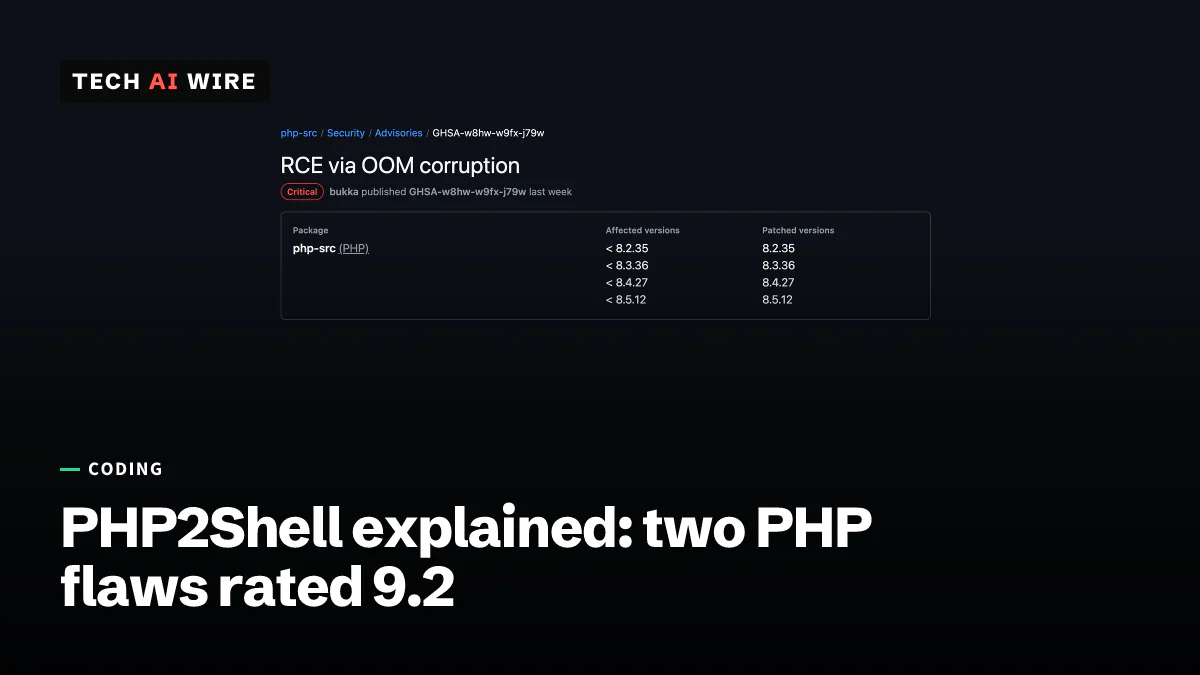
PHP2Shell steht für zwei mit 9.2 bewertete PHP-Lücken, durch die eine einzige Anfrage einen Webserver übernehmen kann. Wie sie funktionieren, wer gefährdet ist und was sie vollständig behebt.
Der Block-Pull für Linux 7.4 fügt einen Treiber für den ANS2-NVMe-Controller des Apple M4 hinzu, dazu 33 Fixes für einen alten Mac-Diskettentreiber.
OpenSSL 4.1.0 erschien am 23. Oktober mit DTLS 1.3, GREASE und AVX-512-Beschleunigungen, zwei Wochen nachdem DTLS-Sicherheitsfehler den finalen Tag aufgehalten hatten.
CVE-2026-111497, die inzwischen HTTP2Shell genannte Lücke im Brotli-Decoder, wird mit 9,2 bewertet und erreicht Pythons requests- und httpx-Stacks, Bun, Envoy und Istio.
Vulkan 1.4.366 vom 23. Oktober bringt eine Google-Erweiterung, die dynamische HDR-Metadaten nach SMPTE ST 2094-50 an eine Swapchain hängt, dazu 16 Korrekturen der Spezifikation.
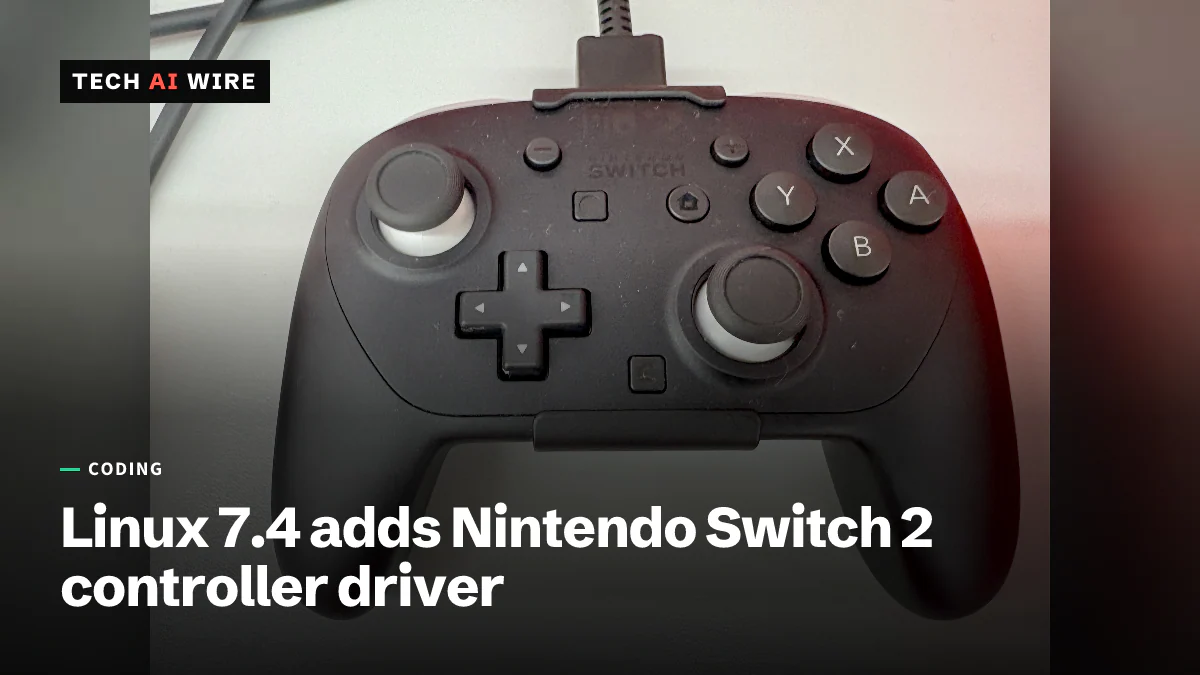
Linux 7.4 erhält nach 16 Überarbeitungen einen von Valve unterstützten Treiber für Joy-Con 2, Pro Controller 2 und GameCube-NSO-Controller. Vorerst funktioniert nur USB.
Linux 7.4 übernimmt einen Workqueue-Fix: Leerlauf-Flushes auf einem Server mit 192 CPUs stiegen von 40.000 auf 4,2 Millionen pro Sekunde. Volle Flushes können 15-20% langsamer sein.
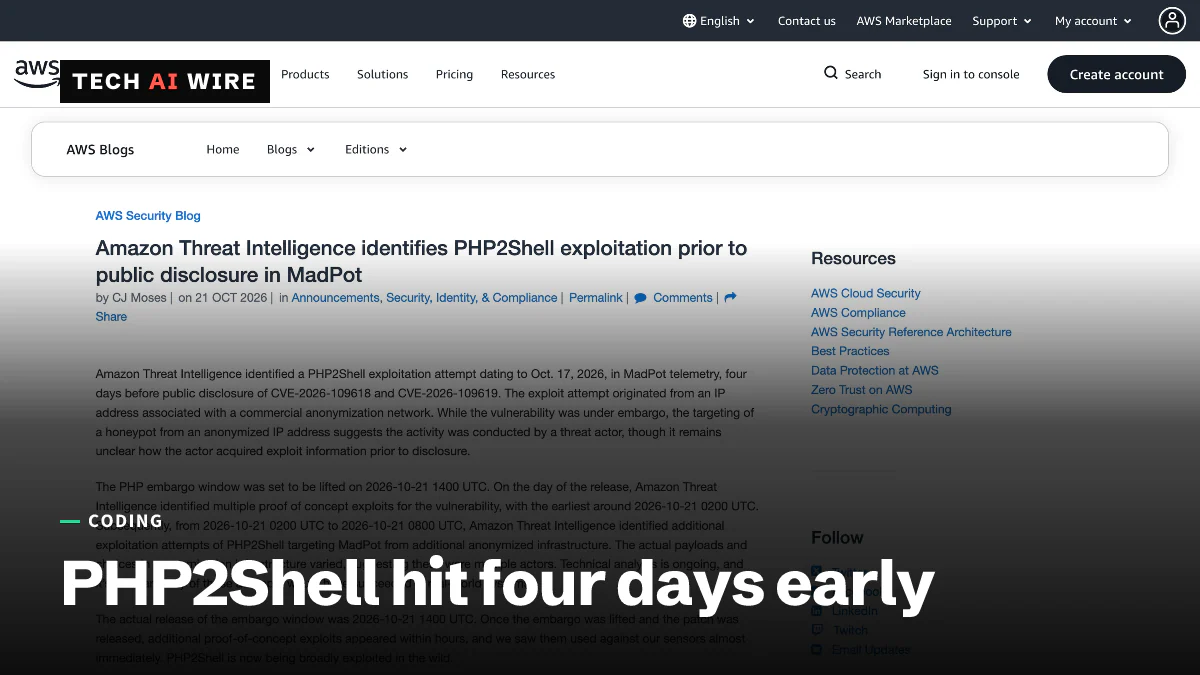
Laut Amazon haben seine MadPot-Honeypots am 17. Oktober 2026 einen Versuch protokolliert, die PHP2Shell-Lücken auszunutzen, vier Tage bevor PHP die Korrekturen veröffentlichte. Die Angriffe gehen inzwischen in die Millionen.
Python 3.15.1, 3.14.9 und 3.13.17 sind am 21. Oktober 2026 erschienen. Sie bringen pip 26.2.2 und certifi 2026.10.19 mit, damit die CA eMudhra nicht mehr vertraut wird.
PHP hat am 21. Oktober 8.5.12, 8.4.27, 8.3.36 und 8.2.35 veröffentlicht, um zwei mit 9.2 bewertete Lücken zu schließen. Laut PHP ist ein Update die einzige vollständige Lösung.
PHP veröffentlicht am 21. Oktober um 14:00 UTC Korrekturen für zwei kritische Lücken mit Wert 9.2. Nur 8.2 bis 8.5 erhalten Patches, und Details sickerten einen Tag zu früh durch.
Linux 7.4 übernimmt Dynamic PAMT für Intel TDX. Hosts müssen für vertrauliche VMs nicht mehr vorab etwa 0,4 % des RAM reservieren, und die Einsparung könnte bis zu 100-fach sein.
TypeScript 7.1 Beta bringt eine programmatische API für Werkzeuge zurück, die auf 6.0 festsaßen, ergänzt Content Mapper für .vue-Dateien und prüft Typen bis zu 1,9-mal schneller als 7.0.
Die privaten Schlüssel von 8 Zwischenzertifikaten von eMudhra wurden offengelegt. Browser sperrten sie binnen Stunden; Go 1.27.3, certifi und NSS 3.131.1 sperren sie jetzt ebenfalls.
Maintainer schätzen, dass jeder vierte eingehende Pull Request minderwertiger KI-Output ist, bei großen Projekten 31 %. Zugleich senkt KI die Programmierzeit um geschätzte 52 %.
Jeden Freitag eine E-Mail mit den wichtigsten Geschichten der Woche aus allen sechs Ressorts: KI, Dev-Tools, Programmieren, Tech-Branche, Startups und Trends. Kostenlos, ohne Spam.