Perplexity stellt die SPACE-Sandbox für KI-Agenten als Open Source bereit
Perplexity hat SPACE, die Firecracker-Sandbox hinter seinem Agenten Computer, am 15. Oktober unter Apache 2.0 veröffentlicht. Eigene Tests ergaben 0 Ausbrüche in 108 Versuchen.
4 Min. Lesezeit
Die Zahlen
- license for the SPACE code
- Apache 2.0
- escape attempts that succeeded in Perplexity's tests
- 0 of 108
- median sandbox start, per Crypto Briefing
- 60 ms
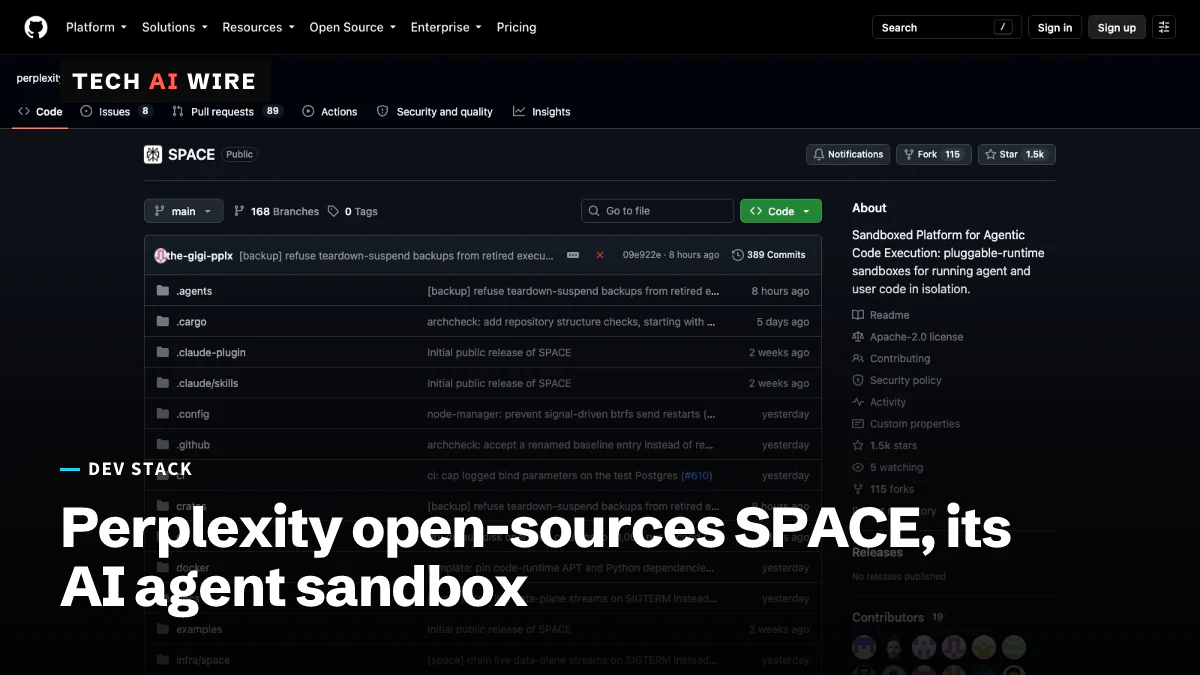
Perplexity hat SPACE, die Sandbox-Plattform, auf der sein Agent Computer läuft, am 15. Oktober 2026 als Open-Source-Code veröffentlicht. Der Code liegt auf GitHub unter der Apache-2.0-Lizenz, die kommerzielle Nutzung erlaubt. Jedes Team, das einen KI-Agenten Code ausführen lässt, kann nun dieselbe Isolationsschicht selbst betreiben, die Perplexity in der Produktion nutzt, statt eine zu bauen oder zu mieten.
SPACE steht laut Crypto Briefing für „Sandboxed Platform for Agentic Code Execution“ (Sandbox-Plattform für die Codeausführung durch Agenten). Ein KI-Agent ist ein Programm, das ein Sprachmodell nutzt, um Aktionen auszuführen, etwa Code zu schreiben und auszuführen. Eine Sandbox ist ein abgeschotteter Bereich, in dem dieser Code laufen kann, ohne an etwas heranzukommen, das er nicht berühren soll.
Was SPACE leistet
Die GitHub-Seite des Projekts beschreibt SPACE in ihrer README als „eine Sandbox-Plattform zum Ausführen von Code in isolierten Firecracker-microVMs“. Firecracker ist Open-Source-Software, die von Amazon Web Services entwickelt wurde. Sie betreibt sehr kleine virtuelle Maschinen, sogenannte microVMs, nebeneinander auf einem Host. Jede davon bootet ihren eigenen Linux-Kernel, sodass Code darin vom Host-Rechner abgeschottet ist, so Techstrong.ai.
Programme kommunizieren mit SPACE über eine HTTP API, eine Web-Schnittstelle, um Linux-Umgebungen zu erstellen, Befehle auszuführen und ihren Lebenszyklus zu verwalten. Laut der README ist SPACE in Rust geschrieben. Sie listet außerdem auf:
| Teil | Was er tut |
|---|---|
| HTTP API | Erstellt Sandboxes, führt Befehle aus, streamt die Ausgabe |
space-admin-cli | Ein Werkzeug für Betreiber, um die Plattform zu betreiben |
| E2B Compatibility Wrapper | Lässt Code, der für das Python SDK von E2B geschrieben wurde, SPACE nutzen |
| Warm Pools für Nodes | Halten Maschinen bereit, damit Sandboxes schnell starten |
Die Installationsanleitung beginnt mit einem lokalen Kind-Cluster. Kind führt Kubernetes, die verbreitete Container-Plattform, innerhalb von Docker auf einem einzigen Computer aus. Laut der Architekturanleitung kann SPACE auch ohne Kubernetes laufen. Schemafelder mit der Markierung „incubating“ liegen außerhalb des unterstützten Vertrags, sie können sich also ändern.
Wie es Agenten in Schach hält
Perplexity beschrieb SPACE erstmals in einem Blogbeitrag vom 15. Juli. Darin hieß es, das Unternehmen habe ein eigenes System gebaut, weil keine fertige Lösung Funktionen, Geschwindigkeit und Sicherheit ausgewogen verband.
Laut diesem Beitrag tragen drei Ideen das Design:
- Wegwerf-Maschinen. „SPACE startet kurzlebige Sandboxes, die nur so lange existieren, wie sie gebraucht werden“, heißt es in dem Beitrag. Eine Sandbox wird zerstört, wenn ihre Aufgabe endet.
- Geheimnisse bleiben draußen. Passwörter und Zugriffstoken werden außerhalb der Sandbox gehalten und nur bei Bedarf bereitgestellt. „Ein kompromittierter Agent hat standardmäßig keinen Weg zu den von der Plattform verwalteten Zugangsdaten“, schreibt Perplexity.
- Snapshots. Fortlaufende Snapshots sichern Arbeitsspeicher und Dateien einer Sitzung bis zu einmal pro Minute. Eine Sitzung lässt sich pausieren, fortsetzen oder in mehrere Kopien aufteilen. Perplexity nennt das „im Grunde eine eingebaute Zeitmaschine“.
Unternehmenskunden können außerdem ihre eigenen Verschlüsselungsschlüssel mitbringen. Widerruft ein Kunde seinen Schlüssel, können neue Sandboxes nicht booten, und gespeicherte Daten lassen sich nicht lesen.
Die Zahlen, die Perplexity nennt
Die folgenden Zahlen stammen von Perplexity, wie die beiden Medien berichten. Noch hat keine externe Stelle sie überprüft.
Lapaas Voice berichtet, dass in Perplexitys Sicherheitstests neun KI-Modelle Root-Zugriff innerhalb einer Sandbox erhielten. Dann versuchten sie, an ein Geheimnis auf dem Host-Rechner zu gelangen. Keiner der 108 Versuche führte zu einem Ausbruch. Die Netzwerkregeln schnitten anfangs schlechter ab: Tester umgingen sie mit DNS-Spoofing und Routing über gemeinsam genutzte IP-Adressen. Perplexity behob beides, und in Folgetests funktionierte keines davon mehr, so Lapaas Voice. Crypto Briefing datiert die Red-Team-Übung auf September 2026.
Zur Geschwindigkeit nennen die beiden Berichte unterschiedliche Messgrößen. Crypto Briefing nennt einen Median von etwa 60 Millisekunden für den Start einer Sandbox, nach zuvor 185 Millisekunden. Lapaas Voice schreibt, Sandboxes starteten drei- bis fünfmal schneller als beim bisherigen kommerziellen Anbieter von Perplexity, den das Medium nicht nennt.
Lapaas Voice nennt außerdem drei frühe Unterstützer. Akamai hat SPACE auf seiner Cloud gestartet, Crusoe nimmt es in seine verwalteten KI-Dienste auf, und CoreWeave hat eine Anleitung zur Einrichtung veröffentlicht. Crypto Briefing berichtet, dass Perplexity SPACE als Teil einer umfassenderen „Agentic Runtime Platform“ ausbauen will.
Was das für Entwickler bedeutet
Wenn Ihr Produkt Code ausführt, den ein KI-Modell geschrieben hat, ist SPACE jetzt eine kostenlose Option, die Sie gegen kostenpflichtige Sandbox-Dienste testen können. Beginnen Sie mit dem Kind-Setup auf einem einzigen Rechner. Messen Sie Startzeiten und Kosten mit Ihrer eigenen Arbeitslast, nicht mit der von Perplexity.
Teams, die bereits das Python SDK von E2B nutzen, haben den kürzesten Weg. Dank des Kompatibilitäts-Wrappers können Sie bestehenden Code auf SPACE richten und vergleichen. Prüfen Sie, welche Aufrufe der Wrapper abdeckt, bevor Sie einen vollständigen Wechsel planen.
Prüfen Sie Ihre Hosts, bevor Sie sich festlegen. Firecracker läuft auf KVM, der in Linux eingebauten Virtualisierungsfunktion, wie Techstrong.ai anmerkt. Die Rechner, auf denen Sie SPACE betreiben, müssen sie also bieten.
Übernehmen Sie das Konzept für Zugangsdaten, auch wenn Sie SPACE nie installieren. Wer Tokens außerhalb der Sandbox hält und sie pro Anfrage einspeist, begrenzt, was ein gekaperter Agent stehlen kann. Dieselbe Idee findet sich in Microsoft Execution Containers, die am 7. Oktober allgemein verfügbar wurden. Dieses System schottet Agenten auf Rechnern mit Windows, macOS und Linux ab, während SPACE ganze Flotten davon auf Servern betreibt.
Führen Sie eigene Angriffstests durch. Perplexitys Ergebnisse sind seine eigenen, und Lapaas Voice sagt es deutlich: „Dies sind Ergebnisse aus den offengelegten Tests von Perplexity, kein Beweis dafür, dass SPACE gegen jeden denkbaren Angriff immun ist.“ Die Netzwerkregeln waren in diesen Tests die Schwachstelle, also testen Sie zuerst die Grenzen für ausgehenden Datenverkehr.
Quellen
- perplexityai/SPACE - GitHub
- Perplexity open sources SPACE, its sandbox for AI agents - Crypto Briefing
- Perplexity Open-Sources SPACE, Its Firecracker-Based Sandbox for AI Agents - Lapaas Voice
- Secure Sandboxes for Agents - Perplexity
- Perplexity Unveils SPACE, a Secure Sandbox Platform for AI Agents - Techstrong.ai
Ähnliche Artikel
Forscher dokumentieren nahezu autonomen KI-Agenten-Angriff auf Taiwan
Die israelische Firma Dream berichtet: KI-Agenten auf Basis der Open-Source-Frameworks Hermes und OpenClaw führten einen viertägigen Angriff auf Taiwans Regierung aus und kompromittierten 85 Konten - fast ohne menschliches Zutun.
Nextcloud: Lücke in der CODE-App für Web-Shells ausgenutzt
Angreifer nutzten CVE-2026-110447, bewertet mit 9,2, in Nextclouds integrierter Collabora-CODE-App, um ab dem 10. September Web-Shells zu platzieren. Version 26.4.303 behebt die Lücke.
Datenleck bei OpenCode Console legt gespeicherte Schlüssel für KI-Anbieter offen
Laut OpenCode traf ein Datenleck am 17. Oktober 2026 1,4 % der Nutzer von OpenCode Console. Ihre gespeicherten API-Schlüssel für OpenAI, Anthropic und Google könnten abgeflossen sein.