Node.js 26.12.1, 24.22.1 und 22.23.4 beheben 10 Sicherheitslücken
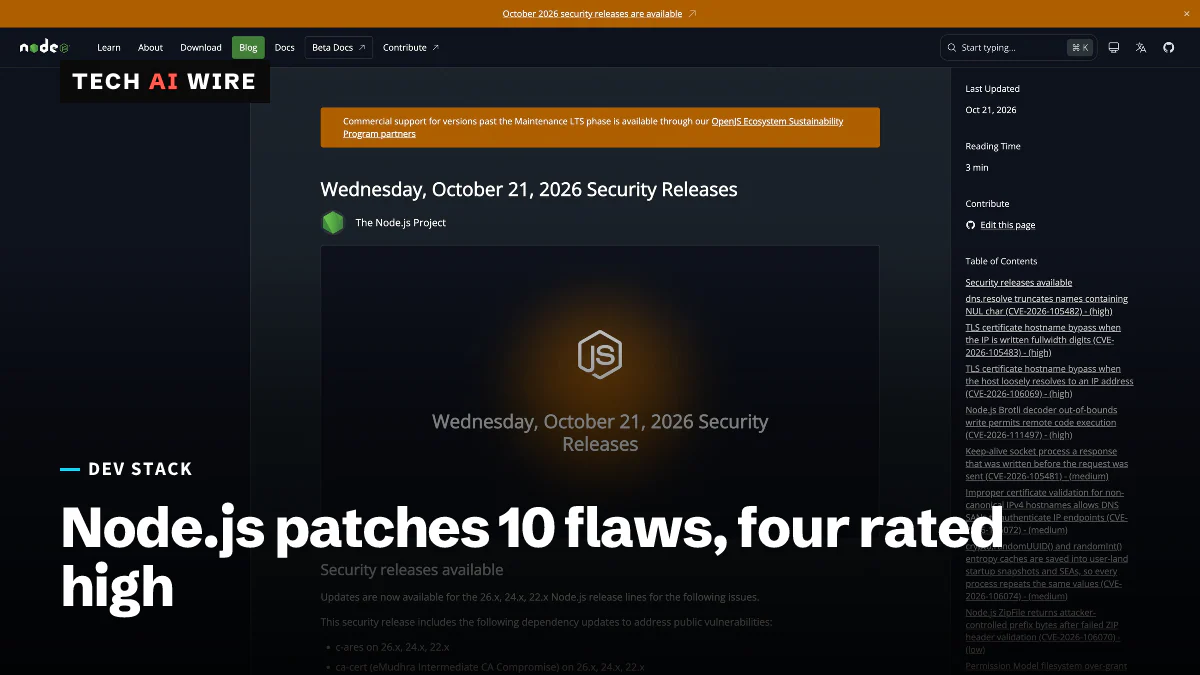
Node.js hat am 21. Oktober 2026 zehn Schwachstellen behoben, vier davon mit hohem Schweregrad. Darunter ist ein Fehler im Brotli-Decoder, der Remote-Codeausführung erlauben kann.
3 Min. Lesezeit
Die Zahlen
- vulnerabilities fixed across three release lines
- 10
- rated high severity
- 4
- bundled dependencies updated, eMudhra block included
- 5
Das Node.js-Projekt hat am 21. Oktober 2026 Sicherheitsupdates für alle drei unterstützten Release-Linien veröffentlicht und damit zehn Schwachstellen behoben. Vier gelten als hoch. Darunter ist ein Fehler im Brotli-Decoder, der laut Projekt Remote-Codeausführung erlauben kann. Wer Node.js 26, 24 oder 22 nutzt, sollte auf 26.12.1, 24.22.1 oder 22.23.4 wechseln.
Die korrigierten Versionen und was sie abdecken
Node.js ist die JavaScript-Laufzeitumgebung hinter dem meisten serverseitigen JavaScript, von Web-APIs bis zu Build-Tools. Der Sicherheitsbeitrag von Node.js listet die Korrekturen nach Schweregrad: vier hoch, drei mittel und drei niedrig. Jede Release-Linie hat eine korrigierte Version.
| Release-Linie | Korrigierte Version | Status |
|---|---|---|
| 26.x | 26.12.1 | Current |
| 24.x | 24.22.1 | LTS |
| 22.x | 22.23.4 | LTS |
LTS steht für Long-Term Support: eine Linie, die jahrelang Korrekturen erhält. Laut der japanischen Website Jinrai, die die Reaktionen der Anbieter geprüft hat, wird 24.x bis zum 30. April 2028 unterstützt und 22.x bis zum 30. April 2027. Node.js 26 soll am 28. Oktober 2026 zur LTS-Version werden.
Dieselben Releases aktualisieren fünf mitgelieferte Bibliotheken: c-ares (DNS-Abfragen), Undici (der HTTP-Client hinter fetch), OpenSSL, SQLite und die eingebaute Zertifikatsliste. Die letzte Änderung blockiert Zertifikate von eMudhra, der Zertifizierungsstelle, deren Schlüssel diese Woche offengelegt wurden. Tech AI Wire hat darüber in eMudhra-CA-Schlüssel kompromittiert: Go, Firefox und NSS liefern Fixes berichtet.
Die vier Fehler mit hohem Schweregrad
| CVE | Was schiefgeht | Betroffene Linien |
|---|---|---|
| CVE-2026-111497 | Der Brotli-Decoder schreibt außerhalb des Speicherbereichs und erlaubt Remote-Codeausführung | 26, 24, 22 |
| CVE-2026-106069 | Die TLS-Hostnamenprüfung besteht, wenn ein Host lose zu einer IP-Adresse aufgelöst wird | 26, 24, 22 |
| CVE-2026-105483 | Die TLS-Hostnamenprüfung besteht, wenn eine IP in Vollbreiten-Ziffern geschrieben ist | 26, 24 |
| CVE-2026-105482 | dns.resolve kürzt Namen, die ein NUL-Zeichen enthalten | 26, 24, 22 |
Brotli ist ein Kompressionsformat, mit dem Webserver und Browser Antworten verkleinern. Ein Schreibzugriff außerhalb der Grenzen bedeutet, dass der Decoder Daten hinter das Ende des ihm zugewiesenen Speichers schreibt. Jinrai merkt an, dass der offizielle Beitrag die Bedingungen für einen Angriff noch nicht beschreibt.
Die beiden TLS-Fehler stecken in der Prüfung, ob das Zertifikat eines Servers zur angefragten Adresse passt. Ist eine Adresse in ungewöhnlicher Form geschrieben, kann die Prüfung das falsche Zertifikat akzeptieren. Jinrai zitiert den Korrektureintrag, wonach eine Ausnutzung „nicht einfach“ ist. Bis zum frühen 22. Oktober japanischer Zeit wurden keine Angriffe gemeldet.
Die mittleren und niedrigen Fehler, die einen Blick wert sind
Ein mittlerer Fehler betrifft Apps, die als Single Executable Applications (SEAs) oder aus Startup-Snapshots gebaut werden. Beide packen eine vorbereitete Kopie des Programms in eine einzige Datei. Laut Node.js wurden die Zufallszahlen-Caches hinter crypto.randomUUID() und randomInt() in dieser Kopie gespeichert. Deshalb wiederholte jeder Prozess dieselben Werte.
Ein weiterer mittlerer Fehler lässt eine Keep-alive-Verbindung eine Antwort annehmen, die vor dem Senden der Anfrage geschrieben wurde. Zwei niedrig eingestufte Fehler betreffen das Permission Model, die optionale Sandbox, die einschränkt, welche Dateien ein Skript anfassen darf.
Was das für Entwickler bedeutet
Das Upgrade ist Routine, aber die Herkunft von Node.js entscheidet, wie schnell es ankommt.
- Jede Laufzeitumgebung prüfen, nicht nur den eigenen Laptop. Führen Sie
node --versionin Produktion, CI und Containern aus. Jinrai fand die offiziellen Docker-Images bereits mit den korrigierten Versionen getaggt, während Homebrew Stunden später noch 26.12.0 anbot. - Einzeldatei-Apps neu bauen. Wer eine SEA ausliefert oder einen Startup-Snapshot nutzt, sollte sie mit einem korrigierten Node.js neu bauen. Eine reparierte Laufzeit korrigiert keine Zufallswerte, die bereits in eine alte Binärdatei eingebacken sind.
- Node.js 20 und 25 verlassen. Laut Node.js sind Linien am Ende ihrer Lebensdauer immer betroffen, und Jinrai bestätigt, dass keine der beiden eine Korrektur erhält. Version 20 ist seit dem 30. April 2026 ohne Support.
- Dienste priorisieren, die Client-Daten entpacken. Eine öffentliche API, die Brotli-komprimierte Anfragen annimmt, ist das deutlichste Ziel für CVE-2026-111497.
Die eMudhra-Sperre kommt mit dem Upgrade, wie heise online hervorhebt. Node.js führt jetzt eine Liste gesperrter Zwischenzertifikate. So kann es eine Zertifikatskette ablehnen, auch wenn deren Stammzertifikat noch vertraut wird. Die letzte Sicherheitskorrektur von Node.js im September war kleiner: Node.js 22.23.3 LTS behebt einen Use-after-free-Fehler in HTTP/2.
Quellen
Ähnliche Artikel
Tools This Week: 16. Oktober 2026 - Bun 1.4.3, Figma Specs
Zehn Entwickler-Tools in dieser Woche, angeführt vom TypeScript-Typprüfer in Bun 1.4.3 und Figma Specs, dazu Rust 1.99.1, GitHubs Lizenzprüfungen und DeepSeek V4.1-Flash-1017.
Malware-Alarm bei Zod 4.6.6: Der schädliche Commit erreichte npm nie
Zod 4.6.6 erschien am 11. Oktober mit schädlichen Commits vom 21. September in seiner Historie. Sie wurden noch am selben Tag rückgängig gemacht, und keiner davon erreichte npm.
MALFEX: npm-Malware blieb 14 Monate lang unentdeckt
MALFEX, eine npm-Malware-Kampagne eines einzelnen Täters, veröffentlichte seit 2023 zwölf Pakete und kam auf 40.767 Downloads. Einige Pakete sind weiter online, ohne Advisory.