Microsoft Execution Containers für KI-Agenten sind allgemein verfügbar
Microsoft Execution Containers, seit dem 7. Oktober allgemein verfügbar, schotten KI-Agenten unter Windows 11, macOS und Linux von Dateien und Netzwerken ab.
4 Min. Lesezeit
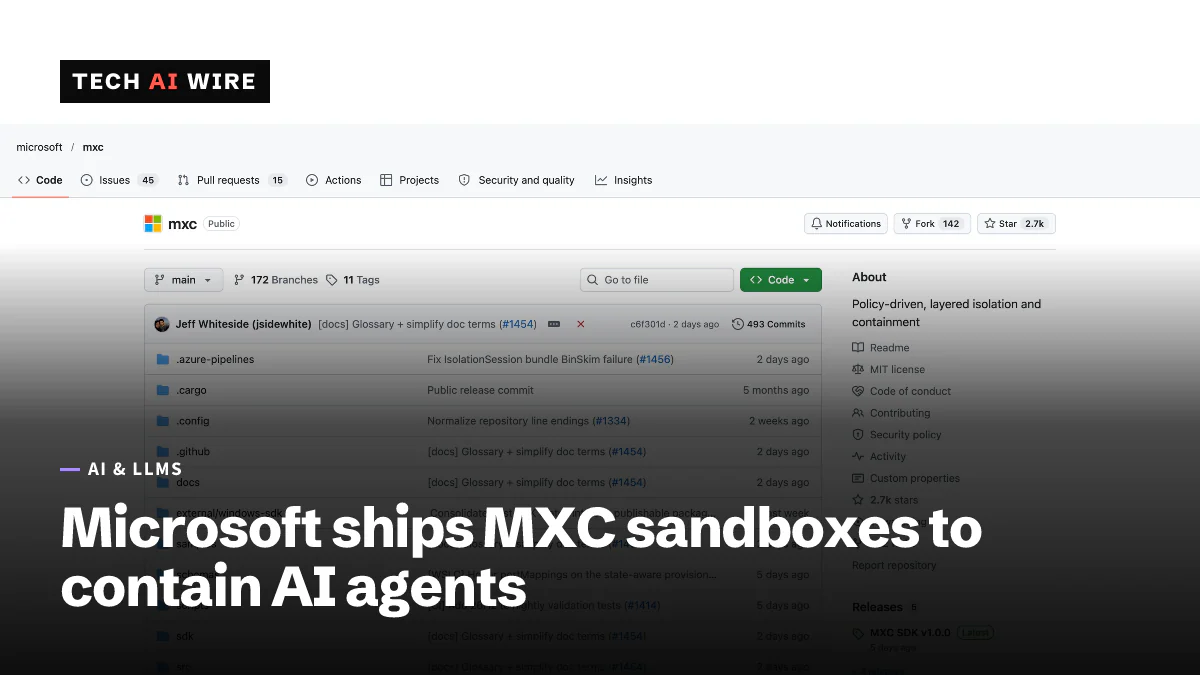
Microsoft hat Microsoft Execution Containers, kurz MXC, am 7. Oktober 2026 allgemein verfügbar gemacht. MXC ist eine Reihe von Sandboxes, die begrenzen, auf welche Dateien, Netzwerke und Apps ein KI-Agent zugreifen kann, wobei das Betriebssystem diese Grenzen durchsetzt. Agenten von GitHub Copilot, OpenAI Codex und vier weiteren Anbietern nutzen es bereits, sodass viele Entwickler darauf stoßen werden, ohne es selbst gewählt zu haben.
Was MXC ist
Ein KI-Agent ist ein Programm, das ein Sprachmodell nutzt, um auf einem Computer Aktionen auszuführen, etwa Dateien zu bearbeiten oder Befehle auszuführen. Diese Macht ist zugleich das Risiko. Microsofts Ankündigung, verfasst von Logan Iyer, Corporate Vice President für Windows Platform and Developer, sagt, dass Unternehmen heute meist vor zwei Möglichkeiten stehen. Entweder geben sie Agenten uneingeschränkten Zugriff, oder sie blockieren sie. „Keine der beiden Optionen ist akzeptabel“, schreibt Iyer.
MXC liegt dazwischen. Ein Entwickler oder IT-Administrator legt schriftlich fest, welche Ressourcen ein Agent nutzen darf, und MXC setzt diese Grenzen durch, während der Agent läuft. „Ein Agent kann nicht seine eigene Sicherheitsinstanz sein“, heißt es in dem Beitrag. Die Grenze wird außerhalb des Agenten durchgesetzt, sodass der Agent sie nicht abschalten kann.
The Stack, eine Nachrichtenseite für Unternehmenstechnologie, beschreibt MXC als Sandbox für nicht vertrauenswürdigen Code, etwa Modellausgaben, Plugins und Tools. Laut der Seite steht der Code unter der MIT-Lizenz und liegt schon seit Monaten auf GitHub. Microsoft zeigte MXC erstmals auf seiner Konferenz Build.
Vier Arten von Containern
MXC bietet vier Backends für die Eindämmung. Ein Backend ist die Betriebssystemfunktion, die die eigentliche Abschottung übernimmt. Microsofts Beitrag listet sie so auf:
| Container | Läuft auf | Wie er isoliert | Status |
|---|---|---|---|
| Prozess-Container | Windows 11, macOS, Linux | AppContainer, Seatbelt oder Bubblewrap | Allgemein verfügbar |
| Sitzungs-Container | Nur Windows 11 | Ein separates Windows-Konto und eine separate Sitzung, mit eigenem Desktop, eigener Zwischenablage und eigener Eingabe | Allgemein verfügbar |
| WSL-Container | Nur Windows 11 | Eine Linux-Umgebung über das Windows Subsystem for Linux | Allgemein verfügbar |
| MicroVM | Windows 11, Linux | Eine durch Hardware abgesicherte virtuelle Maschine | Experimentell |
Jeder Container kann in einem von drei Modi laufen: Enforcement, Learning und Permissive. Microsoft sagt außerdem, ein Agent, der auf eine blockierte Ressource stößt, solle die Grenze erklären oder um Erlaubnis bitten. Er solle nicht einfach scheitern, ohne den Grund zu nennen.
The Stack zitiert Iyer zum Unterschied zwischen den Systemen: „Nur Windows unterstützt einen Sitzungs-Container, der einen Agenten auf dem Gerät des Nutzers in einer separaten, vom Betriebssystem isolierten Sitzung ausführt.“ Die Seite fügt hinzu, die Unterstützung für Windows 11 sei „ausgereifter, aber nicht umfassend“.
Wer es unterstützt
Laut Microsoft funktionieren diese Agenten bereits mit MXC:
- GitHub Copilot
- OpenAI Codex
- OpenClaw
- Replit
- LM Studio
- Unsloth AI
Microsoft zufolge werden weitere Tools die Unterstützung später hinzufügen. Dazu gehören Claude Code von Anthropic, Box, Egnyte, Heidi Health, Hermes Agent von Nous Research, Manus, Perplexity, Raycast und Simular. Nvidia hat außerdem sein Tool OpenShell in MXC integriert und damit Netzwerkkontrollen, die Verwaltung von Zugangsdaten und Audit-Logs hinzugefügt.
Windows 365, Microsofts Cloud-PC-Dienst, unterstützt MXC bereits jetzt. Andere Teile sind laut dem Beitrag noch „in Kürze verfügbar“. Intune, Microsofts Dienst zur Geräteverwaltung, wird später MXC-Prozess-Container unter Windows 11 verwalten. The Stack berichtet, dass Microsoft kein festes Datum genannt hat. Auch Agent-365-Kontrollen für Agenten, die direkt auf dem Gerät laufen, stehen noch aus.
Warum es jetzt wichtig ist
Microsofts eigener CEO plädierte Tage später für genau diese Art von Kontrolle. Am 10. Oktober forderte Satya Nadella eine Notbremse für KI-Modelle und sagte, jedes Modell solle von Anfang an eingedämmt werden. MXC ist das Windows-Werkzeug für diese Idee.
Es folgt außerdem auf einen ähnlichen Schritt in Microsofts Code-Editor. In derselben Woche begann VS Code 1.141 damit, KI-Agenten unter Windows, macOS und Linux in einer Sandbox zu isolieren.
Was das für Entwickler bedeutet
Für Teams, die Agenten bauen, bietet MXC einen fertigen Weg, um einzuschränken, was ihr Tool tun kann:
- Beginnen Sie mit dem Repository. Das SDK, das Richtlinienformat, die Dokumentation und Beispiele liegen unter github.com/microsoft/mxc. Microsoft beschreibt ein einziges JSON-Richtlinienformat, das auf die eigene Sandbox jedes Betriebssystems abgebildet wird. The Stack beschreibt das SDK als Rust-Bibliothek, die Apps einbetten.
- Nutzen Sie zuerst den Learning-Modus. Führen Sie einen Agenten mit einem Richtlinienentwurf aus und sehen Sie, welche Dateien und Netzwerkadressen er tatsächlich braucht. Verschärfen Sie dann die Richtlinie, bevor Sie zu Enforcement wechseln.
- Planen Sie für „Zugriff verweigert“. Ein Agent in MXC wird auf blockierte Pfade stoßen. Lassen Sie ihn dem Nutzer die Sperre erklären, statt es erneut zu versuchen oder stillschweigend zu scheitern.
- Verlassen Sie sich noch nicht auf MicroVM. Es ist die stärkste Grenze, aber Microsoft stuft es weiterhin als experimentell ein.
Für IT-Teams lohnt sich vor allem eine Prüfung, welche Agenten die Belegschaft bereits nutzt. Copilot und Codex unterstützen MXC heute. Claude Code und die anderen angekündigten Tools tun das noch nicht. Bis die Verwaltung über Intune verfügbar ist, lassen sich unternehmensweite Regeln für diese Container nicht über Intune verteilen.
Quellen
- Microsoft Execution Containers: Policy-driven containment for AI agents - Windows Developer Blog
- Microsoft takes MXC, its agent management layer, GA - The Stack
Ähnliche Artikel
VS Code 1.141 isoliert KI-Agenten in einer Sandbox unter Windows, macOS und Linux
VS Code 1.141 isoliert KI-Agenten unter Windows, macOS und Linux in einer Sandbox, zeigt Agentensitzungen in einem Raster und übernimmt Codex- und Copilot-Chats, die in anderen Apps begonnen wurden.
Microsoft Titan: Lücke legte 17,3 Billionen Datenzeilen für einen Teenager offen
Titan akzeptierte unsignierte Login-Tokens, so konnte ein 16-Jähriger 17 Datenbanken mit 17,3 Billionen Zeilen abfragen. Microsoft behob die Lücke und zahlte ihm 5.000 US-Dollar.
Rust ist bei Microsoft jetzt eine Tier-1-Sprache
Microsoft hat Rust zur Tier-1-Sprache neben C++, C# und TypeScript gemacht. Mehr als 100 der eigenen Repositories bauen inzwischen Rust-Code.