VS Code 1.141 isoliert KI-Agenten in einer Sandbox unter Windows, macOS und Linux
VS Code 1.141 isoliert KI-Agenten unter Windows, macOS und Linux in einer Sandbox, zeigt Agentensitzungen in einem Raster und übernimmt Codex- und Copilot-Chats, die in anderen Apps begonnen wurden.
4 Min. Lesezeit
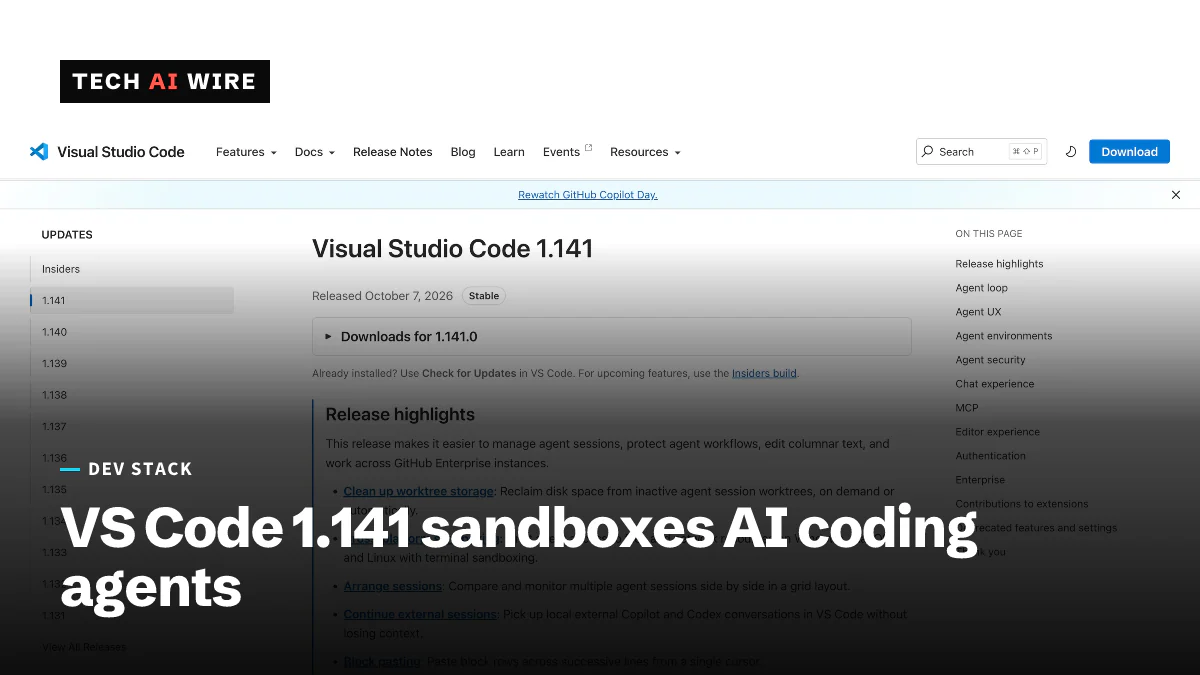
Microsoft hat Visual Studio Code 1.141 am 7. Oktober 2026 veröffentlicht, und die größte Änderung begrenzt, was KI-Coding-Agenten auf Ihrem Rechner tun können. Agenten-Sandboxing funktioniert jetzt unter Windows, macOS und Linux und schränkt den Datei- und Netzwerkzugriff ein, den ein Agent erreichen kann, wie aus den Versionshinweisen hervorgeht. Das Update ordnet Agentensitzungen außerdem in einem Raster an und lässt Chats zwischen VS Code, der Copilot-App und der Codex CLI wechseln. Für Teams, die Agenten unbeaufsichtigt Befehle ausführen lassen, ist die Sandbox die Änderung, die sie zuerst testen sollten.
Sandboxing für KI-Agenten
Ein KI-Agent in VS Code kann für Sie Dateien bearbeiten und Terminalbefehle ausführen. Eine Sandbox zieht Wände um diese Arbeit. In 1.141 begrenzt das Sandboxing den Datei- und Netzwerkzugriff für Agentenvorgänge auf allen drei Desktop-Systemen.
Microsoft ist vorsichtig mit seinen Versprechen. „Sandboxing fügt eine Schutzebene hinzu, ersetzt aber keine Endpoint-Security und bildet keine eigenständige Sicherheitsgrenze“, heißt es in den Versionshinweisen. Endpoint-Security meint die Antiviren- und Überwachungswerkzeuge, die ein Unternehmen bereits auf seinen Laptops betreibt.
Die beiden Quellen beschreiben den Status unterschiedlich. Warp2Search nennt das plattformübergreifende Sandboxing „allgemein verfügbar“. Die Versionshinweise kennzeichnen es weder als Preview noch als stabil.
Mehrere verwandte Steuerungen kamen ebenfalls hinzu:
- Sandboxing for terminal, ein Schalter im Menü Permissions, gilt für Befehle, die Agenten im Terminal ausführen.
- Managed sandbox (Preview) lässt Unternehmen über einheitliche verwaltete Einstellungen
sandbox.enabledauf true undsandbox.allowBypassauf false setzen, sodass Nutzer sie nicht abschalten können. - Die Geräterichtlinie
ChatAgentSandboxEnabledlegt jetzt einen Standardwert fest, den Nutzer überschreiben können, statt einer festen Vorgabe.
Agentensitzungen im Raster und über Apps hinweg
Das Agents-Fenster hat jetzt ein zweidimensionales Raster. Sie können die Teilungen verschieben und die Größe der Bereiche ändern, um mehrere Agentensitzungen gleichzeitig zu verfolgen.
Sitzungen wandern auch zwischen Apps. Unterhaltungen aus der Copilot CLI und der GitHub-Copilot-App werden in VS Code als externe Sitzungen fortgesetzt. Auch Codex-Chats, die in der ChatGPT-App oder der Codex CLI auf demselben Rechner begonnen wurden, lassen sich übernehmen. Ein Banner mit dem Text „This chat is open in another app“ („Dieser Chat ist in einer anderen App geöffnet“) warnt Sie, wenn das passiert.
Unter der Haube läuft der Copilot-Harness jetzt auf dem Copilot SDK in einem separaten Agent-Host-Prozess. Mehrere VS-Code-Fenster können sich mit derselben Sitzung verbinden. Ein neues Werkzeug send_message bietet vier Wege, mit einem laufenden Agenten zu kommunizieren: steer, queue, replace und cancel.
Diese Änderungen bauen auf jüngeren Versionen auf. VS Code 1.136 brachte im September Agent Merge, das Agenten hilft, Pull Requests abzuschließen.
Worktrees aufräumen
Agenten arbeiten oft in Git-Worktrees, zusätzlichen Kopien eines Repositorys, mit denen mehrere Aufgaben nebeneinander laufen können. Sie belegen Speicherplatz. Der neue Befehl Chat: Open Worktree Cleanup gibt ihn frei, und VS Code kann auch automatisch aufräumen oder vorschlagen, was entfernt werden soll. Sitzungen, die aktiv sind, laufen, auf Eingaben warten oder angeheftet sind, bleiben geschützt.
Unternehmenseinstellungen
Administratoren bekommen laut den Versionshinweisen drei Änderungen:
| Einstellung | Was sich geändert hat |
|---|---|
github-enterprise.uris | Neue Listeneinstellung, die mehrere GitHub-Enterprise-Instanzen akzeptiert |
github-enterprise.uri | Veraltet; wird weiterhin gelesen, wenn die neue Einstellung fehlt, und die neue hat Vorrang, wenn beide gesetzt sind |
telemetry.capture.identity | Standardmäßig aus; wenn aktiviert, fügt sie der Telemetrie den Benutzernamen des Betriebssystems, den Hostnamen und den GitHub-Benutzernamen hinzu |
Wird github-enterprise.uris auf eine leere Liste gesetzt, also [], ist die Anmeldung bei GitHub Enterprise abgeschaltet. Ein per Unternehmensrichtlinie gesetzter Wert hat Vorrang vor der eigenen Telemetrie-Einstellung eines Nutzers.
Das Release bringt außerdem experimentelle Dev-Container-Beispiele für Go, .NET, Node.js, PHP, Python und Rust. Version 0.168.0 der Erweiterung GitHub Pull Requests fügt gestapelte Pull Requests hinter der Einstellung githubPullRequests.experimental.stacks hinzu, einen Tag nachdem GitHub gestapelte Pull Requests allgemein verfügbar gemacht hat.
Was das für Entwickler bedeutet
- Schalten Sie die Sandbox ein, bevor Sie Agenten unbeaufsichtigt vertrauen. Sie begrenzt den Schaden, wenn ein Agent einen fehlerhaften Befehl ausführt. Betrachten Sie sie als eine Schutzebene, wie Microsoft sagt, nicht als Ihren einzigen Schutz.
- Testen Sie Ihre Toolchain darin. Builds, die Pakete herunterladen oder außerhalb des Projekts schreiben, können scheitern, sobald Datei- und Netzwerkzugriff begrenzt sind. Finden Sie diese Fehler jetzt, nicht mitten in einer Aufgabe.
- Admins: Sperren Sie sie mit verwalteten Einstellungen. Setzen Sie
sandbox.enabledauf true undsandbox.allowBypassauf false, wenn Ihre Richtlinie verlangt, dass Agenten eingegrenzt bleiben. - Wechseln Sie zu
github-enterprise.uris. Die alte Einstellung mit einem einzelnen Wert funktioniert vorerst noch, ist aber veraltet. Stellen Sie um, solange beide gelesen werden. - Prüfen Sie die Telemetrie, bevor Sie die Identitätserfassung aktivieren. Wenn Sie
telemetry.capture.identityeinschalten, werden Benutzernamen und Hostnamen gesendet. Stellen Sie zuerst sicher, dass das zu Ihren Datenschutzregeln passt. - Räumen Sie alte Worktrees auf. Wenn Sie viele Agentenaufgaben ausführen, starten Sie den Cleanup-Befehl, um Speicherplatz zurückzugewinnen.
Aktualisieren Sie auf 1.141 und führen Sie dann eine routinemäßige Agentenaufgabe mit eingeschalteter Sandbox aus, um zu sehen, was sie blockiert.
Quellen
- Visual Studio Code 1.141 release notes - Visual Studio Code
- Visual Studio Code 1.141 Adds Cross-Platform Sandboxing for AI Agents - Warp2Search
Ähnliche Artikel
VS Code 1.136 bringt Agent Merge für Pull Requests
VS Code 1.136 liefert Agent Merge als Vorschau. Ein Agent beantwortet Review-Kommentare, repariert fehlgeschlagene Prüfungen und löst Konflikte, bis der Pull Request bereit ist.
Microsoft Titan: Lücke legte 17,3 Billionen Datenzeilen für einen Teenager offen
Titan akzeptierte unsignierte Login-Tokens, so konnte ein 16-Jähriger 17 Datenbanken mit 17,3 Billionen Zeilen abfragen. Microsoft behob die Lücke und zahlte ihm 5.000 US-Dollar.
Atlassian bringt OpenAI-Modelle in Rovo und Jira
Atlassian und OpenAI weiten ihre Partnerschaft aus: OpenAI-Modelle treiben jetzt Rovo an, und ChatGPT und Codex erreichen Jira über einen MCP-Server mit 15 Mio. Aufrufen pro Tag.