Microsoft Execution Containers para agentes de IA chega à disponibilidade geral
O Microsoft Execution Containers, em disponibilidade geral desde 7 de outubro, isola agentes de IA de arquivos e redes no Windows 11, macOS e Linux.
4 min de leitura
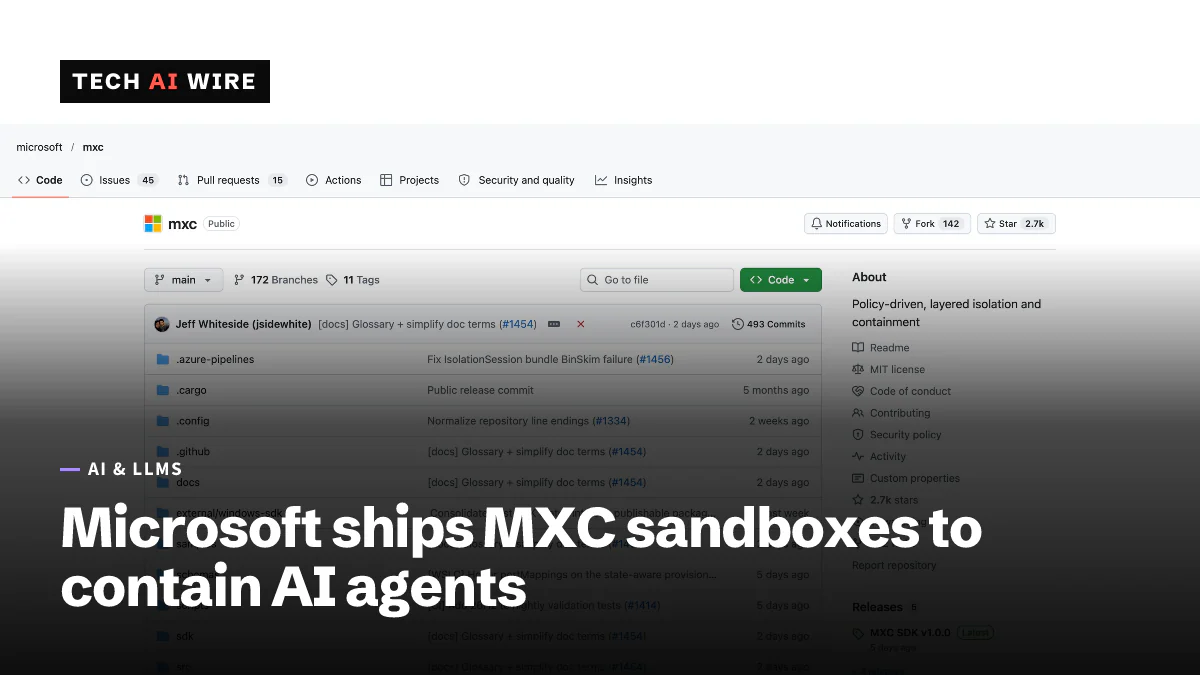
A Microsoft lançou o Microsoft Execution Containers, ou MXC, em disponibilidade geral em 7 de outubro de 2026. O MXC é um conjunto de sandboxes que limitam quais arquivos, redes e aplicativos um agente de IA pode acessar, com os limites impostos pelo sistema operacional. Agentes do GitHub Copilot, do OpenAI Codex e de outros quatro fornecedores já o usam, então muitos desenvolvedores vão encontrá-lo sem tê-lo escolhido.
O que é o MXC
Um agente de IA é um programa que usa um modelo de linguagem para executar ações em um computador, como editar arquivos ou rodar comandos. Esse poder também é o risco. O anúncio da Microsoft, escrito por Logan Iyer, vice-presidente corporativo de Windows Platform and Developer, diz que hoje as empresas enfrentam principalmente duas escolhas. Ou dão aos agentes acesso irrestrito, ou os bloqueiam. «Nenhuma das opções é aceitável», escreve Iyer.
O MXC fica no meio-termo. Um desenvolvedor ou administrador de TI define por escrito quais recursos um agente pode usar, e o MXC aplica esses limites enquanto o agente é executado. «Um agente não pode ser sua própria autoridade de segurança», diz a publicação. O limite é aplicado fora do agente, então o agente não consegue desativá-lo.
O The Stack, um site de notícias de tecnologia empresarial, descreve o MXC como uma sandbox para código não confiável, como saídas de modelos, plugins e ferramentas. Segundo o site, o código é publicado sob a licença MIT e está no GitHub há meses. A Microsoft mostrou o MXC pela primeira vez em sua conferência Build.
Quatro tipos de contêiner
O MXC oferece quatro backends de contenção. Um backend é o recurso do sistema operacional que faz o isolamento de fato. A publicação da Microsoft os lista assim:
| Contêiner | Roda em | Como isola | Status |
|---|---|---|---|
| Contêiner de processo | Windows 11, macOS, Linux | AppContainer, Seatbelt ou Bubblewrap | Disponibilidade geral |
| Contêiner de sessão | Apenas Windows 11 | Uma conta e uma sessão do Windows separadas, com área de trabalho, área de transferência e entrada próprias | Disponibilidade geral |
| Contêiner WSL | Apenas Windows 11 | Um ambiente Linux por meio do Windows Subsystem for Linux | Disponibilidade geral |
| MicroVM | Windows 11, Linux | Uma máquina virtual com isolamento imposto por hardware | Experimental |
Cada contêiner pode rodar em um de três modos: Enforcement, Learning e Permissive. A Microsoft também diz que um agente que esbarra em um recurso bloqueado deve explicar o limite ou pedir permissão. Ele não deve simplesmente falhar sem dizer por quê.
O The Stack cita Iyer sobre a diferença entre os sistemas: «Só o Windows oferece suporte a um contêiner de sessão, que executa um agente no dispositivo do usuário em uma sessão separada, isolada pelo sistema operacional». O site acrescenta que o suporte ao Windows 11 é «mais maduro, mas não abrangente».
Quem oferece suporte
Segundo a Microsoft, estes agentes já funcionam com o MXC:
- GitHub Copilot
- OpenAI Codex
- OpenClaw
- Replit
- LM Studio
- Unsloth AI
A Microsoft diz que mais ferramentas vão adicionar suporte depois. Entre elas estão o Claude Code da Anthropic, Box, Egnyte, Heidi Health, Hermes Agent da Nous Research, Manus, Perplexity, Raycast e Simular. A Nvidia também integrou sua ferramenta OpenShell ao MXC, adicionando controles de rede, gerenciamento de credenciais e logs de auditoria.
O Windows 365, o serviço de PC na nuvem da Microsoft, já oferece suporte ao MXC. Outras partes ainda estão marcadas como «em breve», segundo a publicação. O Intune, serviço de gerenciamento de dispositivos da Microsoft, vai gerenciar mais tarde os contêineres de processo do MXC no Windows 11. O The Stack informa que a Microsoft não deu uma data firme. Os controles do Agent 365 para agentes que rodam no próprio dispositivo também ainda estão por vir.
Por que isso importa agora
O próprio CEO da Microsoft defendeu esse tipo de controle dias depois. Em 10 de outubro, Satya Nadella pediu um freio de emergência para modelos de IA e disse que todo modelo deve ser contido desde o início. O MXC é a ferramenta do Windows para essa ideia.
Isso também segue um movimento parecido no editor de código da Microsoft. Na mesma semana, o VS Code 1.141 começou a isolar agentes de IA em sandbox no Windows, macOS e Linux.
O que isso significa para os desenvolvedores
Para equipes que criam agentes, o MXC oferece uma forma pronta de limitar o que sua ferramenta pode fazer:
- Comece pelo repositório. O SDK, o formato de política, a documentação e exemplos estão em github.com/microsoft/mxc. A Microsoft descreve um único formato de política em JSON que é mapeado para a sandbox nativa de cada sistema operacional. O The Stack descreve o SDK como uma biblioteca Rust que os aplicativos incorporam.
- Use primeiro o modo Learning. Rode um agente com uma política provisória e veja de quais arquivos e endereços de rede ele realmente precisa. Depois, restrinja a política antes de mudar para Enforcement.
- Projete para o «acesso negado». Um agente dentro do MXC vai esbarrar em caminhos bloqueados. Faça com que ele explique o bloqueio ao usuário, em vez de tentar de novo ou falhar em silêncio.
- Não conte com o MicroVM ainda. É o limite mais forte, mas a Microsoft ainda o classifica como experimental.
Para equipes de TI, a verificação útil é saber quais agentes os funcionários já usam. Copilot e Codex oferecem suporte ao MXC hoje. O Claude Code e as outras ferramentas anunciadas ainda não. Até que o gerenciamento pelo Intune seja lançado, regras para toda a empresa sobre esses contêineres não podem ser distribuídas pelo Intune.
Fontes
- Microsoft Execution Containers: Policy-driven containment for AI agents - Windows Developer Blog
- Microsoft takes MXC, its agent management layer, GA - The Stack
Artigos relacionados
VS Code 1.141 isola agentes de IA em sandbox no Windows, macOS e Linux
O VS Code 1.141 isola agentes de IA em sandbox no Windows, macOS e Linux, mostra as sessões de agentes em uma grade e retoma chats do Codex e do Copilot iniciados em outros apps.
Microsoft Titan: falha expôs 17,3 trilhões de linhas de dados a um adolescente
O Titan aceitava tokens de login sem assinatura, e um jovem de 16 anos pôde consultar 17 bancos de dados com 17,3 trilhões de linhas. A Microsoft corrigiu a falha e lhe pagou US$ 5.000.
Rust agora é linguagem de nível 1 na Microsoft
A Microsoft tornou o Rust uma linguagem de nível 1 ao lado de C++, C# e TypeScript. Mais de 100 de seus repositórios já compilam código Rust.