AIエージェント向けのMicrosoft Execution Containers(MXC)が一般提供に
10月7日に一般提供が始まったMicrosoft Execution Containersは、Windows 11、macOS、Linux上でAIエージェントをサンドボックス化し、ファイルやネットワークから切り離します。
4 分で読めます
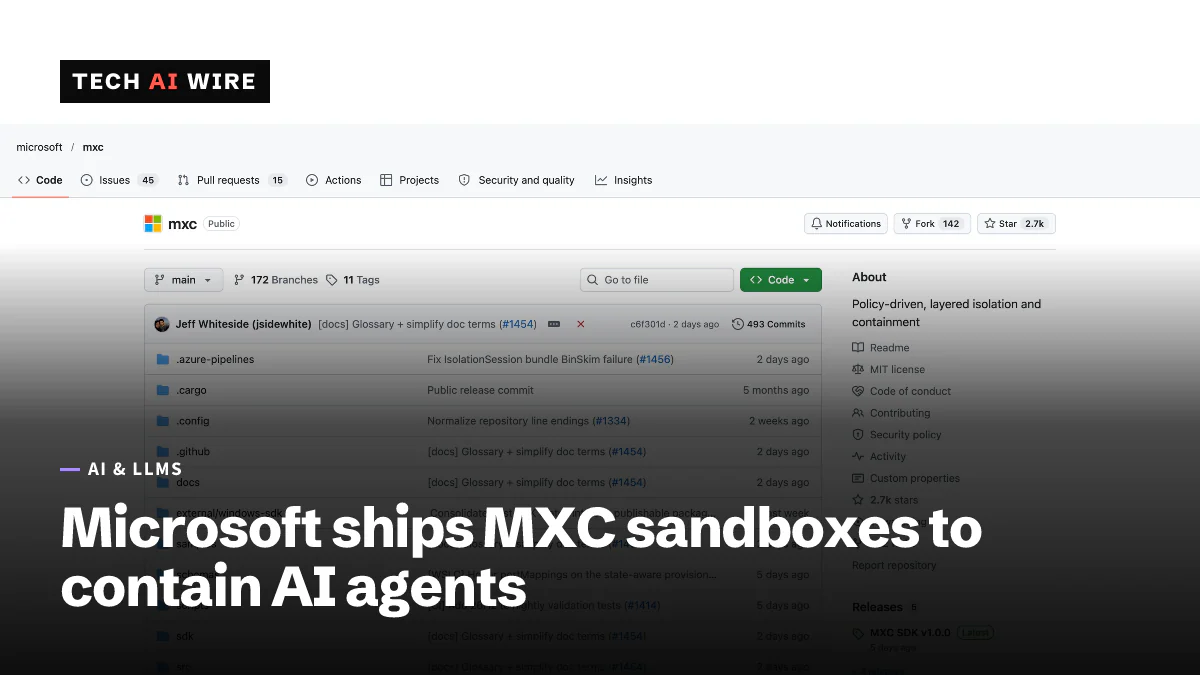
Microsoftは2026年10月7日、Microsoft Execution Containers(MXC)の一般提供を開始しました。MXCは、AIエージェントが触れられるファイル、ネットワーク、アプリを制限するサンドボックスの集まりで、その制限はオペレーティングシステムによって強制されます。GitHub Copilot、OpenAI Codex、ほか4社のベンダーのエージェントがすでにMXCを使っているため、多くの開発者は自分で選ばなくてもMXCに出会うことになるでしょう。
MXCとは何か
AIエージェントとは、言語モデルを使ってコンピューター上で操作を行うプログラムのことです。たとえばファイルを編集したり、コマンドを実行したりします。その力は、同時にリスクでもあります。Windows Platform and Developer担当コーポレートバイスプレジデントのLogan Iyer氏が執筆したMicrosoftの発表によると、現在の企業は主に2つの選択肢に直面しています。エージェントに無制限のアクセスを与えるか、ブロックするかです。「どちらの選択肢も受け入れられません」とIyer氏は書いています。
MXCはその中間に位置します。開発者やIT管理者が、エージェントが使ってよいリソースを書き出し、エージェントの実行中にMXCがその制限を強制します。投稿には「エージェントが自分自身のセキュリティ権限者になることはできません」とあります。境界はエージェントの外側で強制されるため、エージェントがそれを無効にすることはできません。
ビジネステクノロジーのニュースサイトであるThe Stackは、MXCを、モデルの出力、プラグイン、ツールといった信頼できないコードのためのサンドボックスだと説明しています。同サイトによると、コードはMITライセンスで公開されており、数か月前からGitHubに置かれています。MicrosoftはMXCを、自社のBuildカンファレンスで初めて披露しました。
4種類のコンテナー
MXCには4つの封じ込め用バックエンドがあります。バックエンドとは、実際の隔離を担うオペレーティングシステムの機能のことです。Microsoftの投稿では、次のように挙げられています。
| コンテナー | 動作環境 | 隔離の方法 | 状況 |
|---|---|---|---|
| プロセスコンテナー(Process container) | Windows 11、macOS、Linux | AppContainer、Seatbelt、またはBubblewrap | 一般提供 |
| セッションコンテナー(Session container) | Windows 11のみ | 独自のデスクトップ、クリップボード、入力を持つ、別のWindowsアカウントとセッション | 一般提供 |
| WSLコンテナー | Windows 11のみ | Windows Subsystem for Linuxを通じたLinux環境 | 一般提供 |
| MicroVM | Windows 11、Linux | ハードウェアによって強制される仮想マシン | 試験的 |
各コンテナーは、Enforcement、Learning、Permissiveの3つのモードのいずれかで動作します。Microsoftはまた、ブロックされたリソースにぶつかったエージェントは、その制限を説明するか、許可を求めるべきだとしています。理由を言わずに単に失敗するべきではありません。
The Stackは、システム間の違いについてIyer氏の言葉を引用しています。「ユーザーのデバイス上で、OSによって隔離された別のセッションでエージェントを実行するセッションコンテナーをサポートしているのは、Windowsだけです」。同サイトはさらに、Windows 11のサポートは「より成熟しているものの、包括的ではない」と付け加えています。
対応しているのは誰か
Microsoftによると、次のエージェントはすでにMXCで動作します。
- GitHub Copilot
- OpenAI Codex
- OpenClaw
- Replit
- LM Studio
- Unsloth AI
Microsoftは、今後さらに多くのツールが対応すると述べています。その中には、AnthropicのClaude Code、Box、Egnyte、Heidi Health、Nous ResearchのHermes Agent、Manus、Perplexity、Raycast、Simularが含まれます。NvidiaもOpenShellツールをMXCに組み込み、ネットワーク制御、認証情報の管理、監査ログを追加しました。
MicrosoftのクラウドPCサービスであるWindows 365は、現在MXCをサポートしています。その他の部分はまだ「近日提供予定」だと投稿は述べています。Microsoftのデバイス管理サービスであるIntuneは、今後Windows 11上のMXCプロセスコンテナーを管理するようになります。The Stackによると、Microsoftは確定した日付を示していません。デバイス上で直接動くエージェント向けのAgent 365の制御も、まだこれからです。
なぜ今重要なのか
その数日後、Microsoft自身のCEOがこの種の制御を求めました。10月10日、Satya Nadella氏はAIモデルに「緊急ブレーキ」を求め、すべてのモデルを最初から封じ込めるべきだと述べました。MXCは、その考え方を実現するWindowsのツールです。
これは、Microsoftのコードエディターでの同様の動きにも続くものです。同じ週に、VS Code 1.141がWindows、macOS、LinuxでAIエージェントのサンドボックス化を始めました。
開発者にとっての意味
エージェントを開発するチームにとって、MXCは自分たちのツールができることを制限するための、すぐに使える手段になります。
- リポジトリから始めること。 SDK、ポリシー形式、ドキュメント、サンプルはgithub.com/microsoft/mxcにあります。Microsoftは、各オペレーティングシステム自身のサンドボックスに対応づけられる、単一のJSONポリシー形式を説明しています。The Stackは、このSDKをアプリに組み込むRustライブラリだと説明しています。
- まずLearningモードを使うこと。 草案のポリシーでエージェントを実行し、実際にどのファイルやネットワークアドレスが必要かを確認してください。そのうえで、Enforcementに切り替える前にポリシーを厳しくします。
- 「アクセス拒否」を前提に設計すること。 MXCの中のエージェントは、ブロックされたパスにぶつかります。再試行したり黙って失敗したりするのではなく、ユーザーにブロックを説明させてください。
- MicroVMにはまだ頼らないこと。 最も強力な境界ですが、Microsoftはまだ試験的なものと位置づけています。
ITチームにとって役立つのは、社員がすでにどのエージェントを使っているかの確認です。CopilotとCodexは現在MXCをサポートしています。Claude Codeやその他の発表済みツールは、まだサポートしていません。Intuneによる管理が提供されるまでは、これらのコンテナー向けの全社的なルールをIntuneから配布することはできません。
出典
- Microsoft Execution Containers: Policy-driven containment for AI agents - Windows Developer Blog
- Microsoft takes MXC, its agent management layer, GA - The Stack
関連記事
VS Code 1.141、Windows、macOS、LinuxでAIエージェントをサンドボックス化
VS Code 1.141は、Windows、macOS、LinuxでAIエージェントをサンドボックス化します。エージェントのセッションをグリッドで表示し、ほかのアプリで始めたCodexやCopilotのチャットも引き継げます。
Microsoft TitanのJWT欠陥、17.3兆行のデータが10代の研究者に露出
Titanは署名のないログイン用JWT(JSON Webトークン)を受け入れていたため、16歳の研究者が17.3兆行を保持する17のデータベースに照会できました。Microsoftは修正し、同氏に5,000ドルを支払いました。
MicrosoftでRustがTier-1言語に
MicrosoftはRust(ラスト)をC++、C#、TypeScriptと並ぶTier-1(ティアワン)言語にしました。同社の100を超えるリポジトリが、すでにRustのコードをビルドしています。