Microsoft Execution Containers para agentes de IA llega a disponibilidad general
Microsoft Execution Containers, con disponibilidad general desde el 7 de octubre, aísla a los agentes de IA de archivos y redes en Windows 11, macOS y Linux.
4 min de lectura
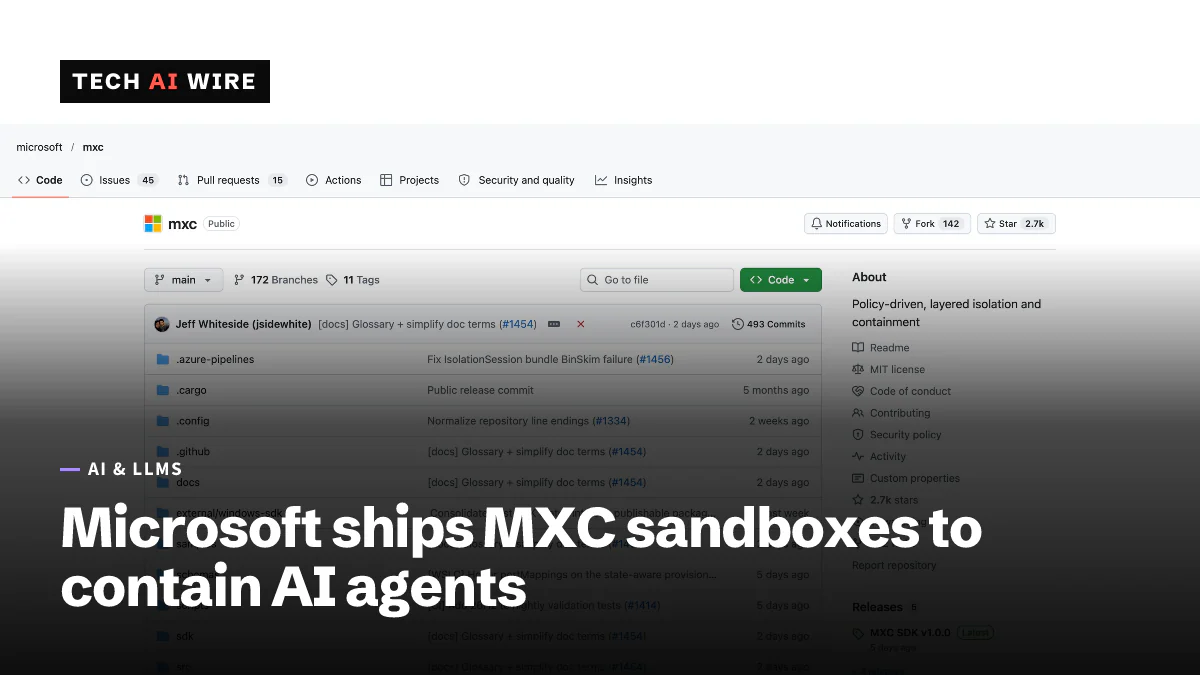
Microsoft lanzó Microsoft Execution Containers, o MXC, en disponibilidad general el 7 de octubre de 2026. MXC es un conjunto de entornos aislados (sandboxes) que limitan a qué archivos, redes y aplicaciones puede acceder un agente de IA, y esos límites los impone el sistema operativo. Los agentes de GitHub Copilot, OpenAI Codex y otros cuatro proveedores ya lo usan, así que muchos desarrolladores se toparán con él sin haberlo elegido.
Qué es MXC
Un agente de IA es un programa que usa un modelo de lenguaje para realizar acciones en un ordenador, como editar archivos o ejecutar comandos. Ese poder es también el riesgo. El anuncio de Microsoft, escrito por Logan Iyer, vicepresidente corporativo de Windows Platform and Developer, dice que hoy las empresas se enfrentan sobre todo a dos opciones. O dan a los agentes acceso sin restricciones, o los bloquean. «Ninguna de las dos opciones es aceptable», escribe Iyer.
MXC se sitúa en medio. Un desarrollador o un administrador de TI deja por escrito qué recursos puede usar un agente, y MXC aplica esos límites mientras el agente se ejecuta. «Un agente no puede ser su propia autoridad de seguridad», dice la publicación. El límite se aplica fuera del agente, de modo que el agente no puede desactivarlo.
The Stack, un sitio de noticias de tecnología empresarial, describe MXC como un entorno aislado para código no fiable, como la salida de los modelos, los plugins y las herramientas. Según el sitio, el código se publica bajo la licencia MIT y lleva meses en GitHub. Microsoft mostró MXC por primera vez en su conferencia Build.
Cuatro tipos de contenedor
MXC ofrece cuatro backends de contención. Un backend es la función del sistema operativo que se encarga del aislamiento propiamente dicho. La publicación de Microsoft los enumera así:
| Contenedor | Funciona en | Cómo aísla | Estado |
|---|---|---|---|
| Contenedor de procesos | Windows 11, macOS, Linux | AppContainer, Seatbelt o Bubblewrap | Disponibilidad general |
| Contenedor de sesión | Solo Windows 11 | Una cuenta y una sesión de Windows independientes, con su propio escritorio, portapapeles y entrada | Disponibilidad general |
| Contenedor WSL | Solo Windows 11 | Un entorno Linux a través del Windows Subsystem for Linux | Disponibilidad general |
| MicroVM | Windows 11, Linux | Una máquina virtual con aislamiento impuesto por hardware | Experimental |
Cada contenedor puede funcionar en uno de tres modos: Enforcement, Learning y Permissive. Microsoft también dice que un agente que se encuentre con un recurso bloqueado debe explicar el límite o pedir permiso. No debe simplemente fallar sin decir por qué.
The Stack cita a Iyer sobre la diferencia entre los sistemas: «Solo Windows admite un contenedor de sesión, que ejecuta un agente en el dispositivo del usuario en una sesión independiente, aislada por el sistema operativo». Añade que la compatibilidad con Windows 11 es «más madura, pero no completa».
Quién lo admite
Según Microsoft, estos agentes ya funcionan con MXC:
- GitHub Copilot
- OpenAI Codex
- OpenClaw
- Replit
- LM Studio
- Unsloth AI
Microsoft dice que más herramientas añadirán compatibilidad más adelante. Entre ellas están Claude Code de Anthropic, Box, Egnyte, Heidi Health, Hermes Agent de Nous Research, Manus, Perplexity, Raycast y Simular. Nvidia también ha integrado su herramienta OpenShell en MXC, con lo que añade controles de red, gestión de credenciales y registros de auditoría.
Windows 365, el servicio de PC en la nube de Microsoft, ya admite MXC. Otras piezas siguen marcadas como «próximamente», según la publicación. Intune, el servicio de gestión de dispositivos de Microsoft, gestionará más adelante los contenedores de procesos de MXC en Windows 11. The Stack informa de que Microsoft no dio una fecha firme. Los controles de Agent 365 para agentes que se ejecutan en el propio dispositivo también están por llegar.
Por qué importa ahora
El propio CEO de Microsoft defendió este tipo de control días después. El 10 de octubre, Satya Nadella pidió un freno de emergencia para los modelos de IA y dijo que todo modelo debería contenerse desde el principio. MXC es la herramienta de Windows para esa idea.
También sigue a un movimiento similar en el editor de código de Microsoft. Esa misma semana, VS Code 1.141 empezó a aislar a los agentes de IA en Windows, macOS y Linux.
Qué significa para los desarrolladores
Para los equipos que crean agentes, MXC ofrece una forma lista para usar de limitar lo que puede hacer su herramienta:
- Empiece por el repositorio. El SDK, el formato de políticas, la documentación y los ejemplos están en github.com/microsoft/mxc. Microsoft describe un único formato de políticas en JSON que se traduce al sandbox propio de cada sistema operativo. The Stack describe el SDK como una biblioteca de Rust que las aplicaciones integran.
- Use primero el modo Learning. Ejecute un agente con una política provisional y vea qué archivos y direcciones de red necesita realmente. Después, ajuste la política antes de pasar a Enforcement.
- Diseñe para el «acceso denegado». Un agente dentro de MXC se topará con rutas bloqueadas. Haga que explique el bloqueo al usuario en lugar de reintentar o fallar en silencio.
- No confíe todavía en MicroVM. Es el límite más sólido, pero Microsoft sigue calificándolo de experimental.
Para los equipos de TI, la comprobación útil es qué agentes usa ya la plantilla. Copilot y Codex admiten MXC hoy. Claude Code y las demás herramientas anunciadas todavía no. Hasta que llegue la gestión desde Intune, las reglas para toda la empresa sobre estos contenedores no se pueden distribuir desde Intune.
Fuentes
- Microsoft Execution Containers: Policy-driven containment for AI agents - Windows Developer Blog
- Microsoft takes MXC, its agent management layer, GA - The Stack
Artículos relacionados
VS Code 1.141 aísla a los agentes de IA en Windows, macOS y Linux
VS Code 1.141 aísla a los agentes de IA en un sandbox en Windows, macOS y Linux, muestra las sesiones de agentes en una cuadrícula y retoma chats de Codex y Copilot iniciados en otras apps.
Microsoft Titan: un fallo expuso 17,3 billones de filas de datos a un adolescente
Titan aceptaba tokens de inicio de sesión sin firmar, así que un chico de 16 años pudo consultar 17 bases de datos con 17,3 billones de filas. Microsoft lo corrigió y le pagó 5.000 dólares.
Rust ya es un lenguaje de nivel 1 en Microsoft
Microsoft ha hecho de Rust un lenguaje de nivel 1 junto a C++, C# y TypeScript. Más de 100 de sus repositorios ya compilan código Rust.