Dänemark: CPR-Datenleck legt 8,8 Millionen Personendatensätze offen
Angreifer missbrauchten den legalen Zugang einer dänischen Firma zum CPR-Register und erbeuteten im September Namen, Adressen und ID-Nummern von 8,8 Millionen Menschen.
3 Min. Lesezeit
Die Zahlen
- people whose CPR records were accessed
- 8.8M
- of unauthorized searches in September
- ~10 days
- when the unusual activity was spotted
- Oct 2
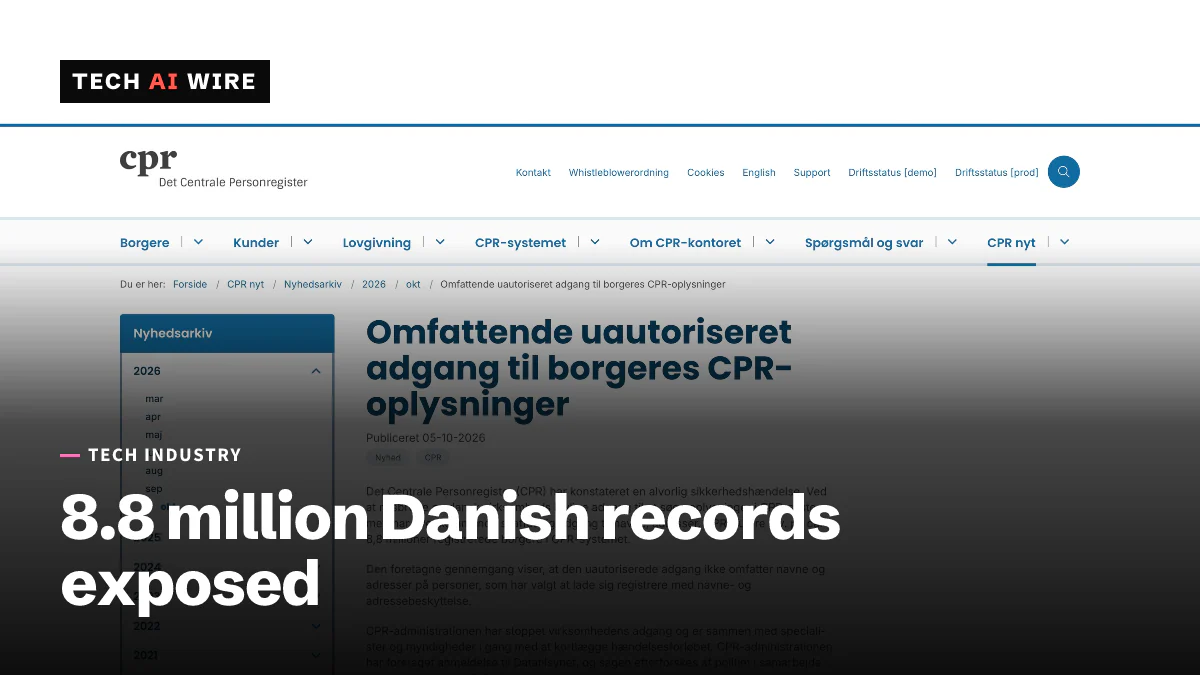
Dänemarks nationales Einwohnerregister, bekannt als CPR, wurde ohne Erlaubnis nach den Datensätzen von etwa 8,8 Millionen Menschen durchsucht. Die CPR-Verwaltung gab den Vorfall am 5. Oktober 2026 bekannt. Die Angreifer brachen nicht in das Register selbst ein. Sie missbrauchten den legalen Suchzugang eines privaten dänischen Unternehmens und sammelten Namen, Adressen und CPR-Nummern, also die persönlichen Identifikationsnummern, die Dänen bei öffentlichen und privaten Diensten nutzen.
Wie die Angreifer hineinkamen
Das CPR-Register erlaubt zugelassenen Unternehmen, Personen nachzuschlagen. Bei einem dieser Unternehmen wurde der Zugang missbraucht, so die CPR-Verwaltung. The Copenhagen Post beschreibt es als kleine dänische Firma. Ihr Name wurde nicht veröffentlicht, weil die polizeilichen Ermittlungen noch laufen.
Die Behörden haben nicht gesagt, wie der Login des Unternehmens kompromittiert wurde. Sie haben auch die Personen hinter den Suchanfragen nicht genannt. The Copenhagen Post berichtet folgenden Ablauf:
| Datum (2026) | Was geschah |
|---|---|
| September | Unbefugte Suchanfragen laufen etwa 10 Tage lang |
| 2. Oktober | Ein Mitarbeiter bemerkt ungewöhnliche Aktivitäten |
| 3. Oktober | Der Vorfall wird bestätigt |
| 5. Oktober | Die CPR-Verwaltung gibt ihn bekannt |
Wer und was betroffen ist
Die Zahl von 8,8 Millionen ist größer als Dänemarks Bevölkerung von etwa 6 Millionen. The Copenhagen Post erklärt, dass das Register auch Menschen enthält, die gestorben oder ins Ausland gezogen sind.
Alle Berichte stimmen bei drei Datenfeldern überein: Name, Adresse und CPR-Nummer. Ein zweiter Bericht von The Copenhagen Post nennt außerdem Geburtsdaten. GBHackers schreibt, dass auch weitere Angaben aus dem Register enthalten sein könnten. Menschen, die einen Namens- und Adressschutz eingetragen hatten, waren nicht betroffen, so die CPR-Verwaltung.
Wie Dänemark reagiert
Die CPR-Verwaltung sperrte den Zugang des Unternehmens und meldete den Vorfall an Datatilsynet, die dänische Datenschutzbehörde. Die Polizei ermittelt. GBHackers berichtet, dass die Behörden eine vollständige Sicherheitsüberprüfung des CPR-Systems angeordnet haben.
Digitalisierungsministerin Christina Egelund sagte, die Sicherheit rund um den Zugang des Unternehmens sei nicht gut genug gewesen. „Es ist ein ernster Vorfall. Das sollte nicht passieren können“, sagte sie laut The Copenhagen Post. Eine von Kuwait Times verbreitete Agenturmeldung zitiert sie mit den Worten, es sei „ein äußerst ernster Vorfall“.
Warum die Daten für Phishing nützlich sind
Das größte kurzfristige Risiko ist Betrug, der offiziell aussieht. Jens Myrup Pedersen, ein Experte für Cybersicherheit, sagte The Copenhagen Post, dass echte persönliche Angaben Betrugsnachrichten überzeugender machen. „Je mehr Daten man über Menschen hat, desto realistischere Angriffe kann man auch erstellen“, sagte er.
Er fügte hinzu, dass ein betrügerischer Kredit weiterhin mehr Prüfungen erfordern würde, als diese Daten allein bestehen können. GBHackers gibt die offiziellen Ratschläge wieder. Begegnen Sie unerwarteten Nachrichten mit Misstrauen. Geben Sie niemals Passwörter oder Bankdaten an jemanden weiter, der Sie kontaktiert. Nutzen Sie Dänemarks Portal Sikkerdigital und dessen Cyberhotline, um Hilfe zu bekommen.
Was das für Entwickler bedeutet
Behandeln Sie ID-Nummern nicht länger als Geheimnisse. Wenn Ihr Dienst die Identität mit Name, Adresse und CPR-Nummer prüft, gehen Sie davon aus, dass Angreifer diese Kombination nun für den Großteil Dänemarks besitzen. Das betrifft Passwort-Resets, Support-Anrufe und Kontowiederherstellung. Fügen Sie einen Faktor hinzu, den der Angreifer nicht nachschlagen kann, etwa einen Code, der an ein Gerät gesendet wird, das der Nutzer bereits besitzt.
Achten Sie auf Ihre Partner, nicht nur auf Ihre Haustür. Das Register wurde nicht direkt gehackt. Gehackt wurde der legitime Zugang eines Partners. Wenn Sie eine API betreiben, die andere Unternehmen abfragen können, legen Sie für jeden Partner Mengenlimits fest und schlagen Sie bei Massenabfragen Alarm. Hier liefen die Suchanfragen etwa 10 Tage lang, bevor es jemand bemerkte.
Sichern Sie alle Zugangsdaten für Register oder Datenanbieter ab, die Sie besitzen. Rotieren Sie sie, beschränken Sie, welche Netzwerke sie nutzen dürfen, und protokollieren Sie jede Abfrage. Der Login eines kleinen Unternehmens war die Schwachstelle bei diesem Vorfall.
Bereiten Sie Ihre Support-Teams auf überzeugenden Betrug vor. Eine Nachricht, die die echte Adresse und ID-Nummer eines Kunden zitiert, ist kein Beweis dafür, dass sie von Ihnen oder von der Regierung stammt. Sagen Sie Ihren Kunden, wie Sie sie kontaktieren werden und wie nicht, bevor es die Betrüger tun.
Quellen
- Omfattende uautoriseret adgang til borgeres CPR-oplysninger - CPR-administrationen
- Danish minister says security was inadequate after access to 8.8 million personal records - The Copenhagen Post
- Stolen CPR data could make phishing attacks more convincing, cybersecurity expert warns - The Copenhagen Post
- Denmark Confirms Major Security Incident Exposing 8.8 Million Citizen Records - GBHackers
- Hackers access personal data of 8.8m people in Denmark - Kuwait Times
Ähnliche Artikel
Bundesrichterin erklärt Kennzeichensuche in Flock für verfassungswidrig
Eine Bundesrichterin urteilte, dass eine Flock-Kennzeichensuche ohne Durchsuchungsbefehl gegen den Vierten Verfassungszusatz verstieß, und ließ 91 Pfund Methamphetamin als Beweis nicht zu. Es ist kein bindender Präzedenzfall.
Bitchat aus Indiens App Store und Google Play entfernt
Indien hat Jack Dorseys Offline-Messenger Bitchat nach Section 69A aus den Stores von Apple und Google verbannt, Monate nachdem GitHub angewiesen worden war, seinen Code zu entfernen.
Hans Anders nimmt die Brille Ray-Ban Meta wegen Datenschutz aus dem Verkauf
Hans Anders hat am 2. Oktober den Verkauf der Brille Ray-Ban Meta in den Niederlanden und Belgien gestoppt, einen Tag nach Wehkamp. In den Niederlanden wächst der Druck auf Kamerabrillen.