Dinamarca: vazamento no registro CPR expõe 8,8 milhões de registros pessoais
Atacantes abusaram do acesso legal de uma empresa dinamarquesa ao registro CPR e obtiveram em setembro nomes, endereços e números de identidade de 8,8 milhões de pessoas.
3 min de leitura
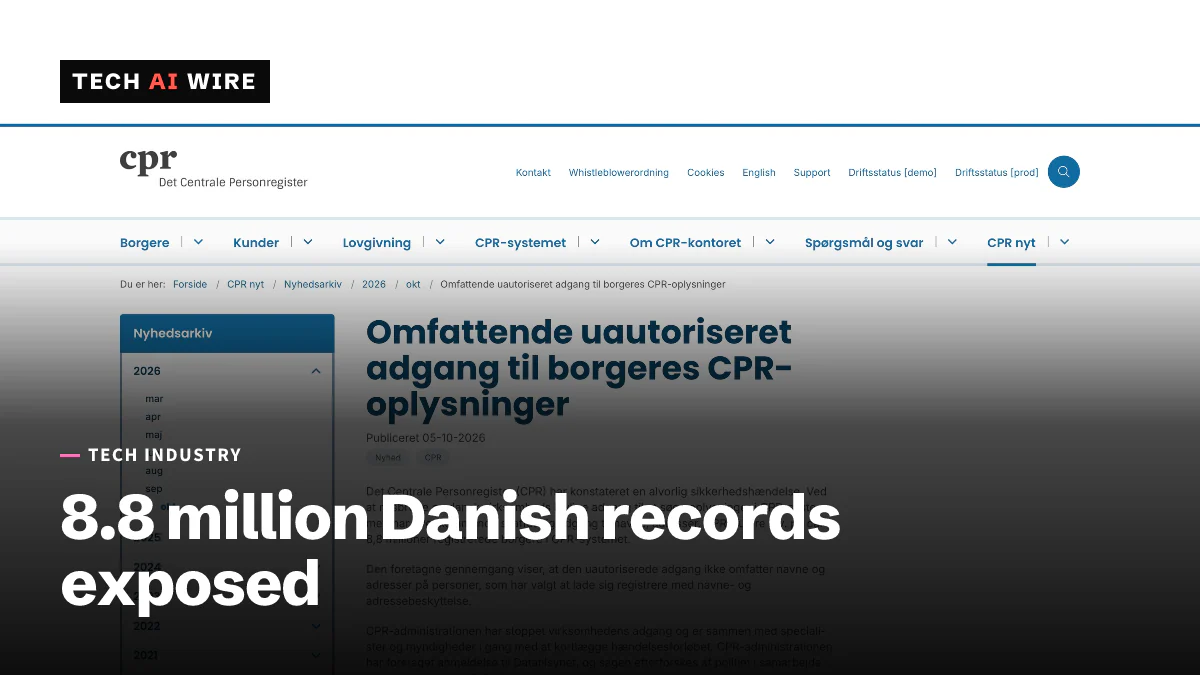
Em números
- people whose CPR records were accessed
- 8.8M
- of unauthorized searches in September
- ~10 days
- when the unusual activity was spotted
- Oct 2
O registro nacional de residentes da Dinamarca, conhecido como CPR, foi consultado sem permissão em busca dos registros de cerca de 8,8 milhões de pessoas. A administração do CPR anunciou o vazamento em 5 de outubro de 2026. Os atacantes não invadiram o registro em si. Eles abusaram do acesso legal de consulta de uma empresa privada dinamarquesa e coletaram nomes, endereços e números CPR, os números de identificação pessoal que os dinamarqueses usam em serviços públicos e privados.
Como os atacantes entraram
O registro CPR permite que empresas aprovadas consultem pessoas. Uma dessas empresas teve seu acesso abusado, segundo a administração do CPR. O The Copenhagen Post a descreve como uma pequena firma dinamarquesa. O nome dela não foi divulgado porque a investigação policial ainda está em andamento.
As autoridades não disseram como o login da empresa foi comprometido. Também não identificaram as pessoas por trás das consultas. O The Copenhagen Post relata esta cronologia:
| Data (2026) | O que aconteceu |
|---|---|
| Setembro | Consultas não autorizadas ocorrem por cerca de 10 dias |
| 2 de outubro | Um funcionário nota atividade incomum |
| 3 de outubro | O vazamento é confirmado |
| 5 de outubro | A administração do CPR o anuncia |
Quem e o que foi exposto
O número de 8,8 milhões é maior que a população da Dinamarca, de cerca de 6 milhões. O The Copenhagen Post explica que o registro também inclui pessoas que morreram ou se mudaram para o exterior.
Todas as reportagens concordam em três campos de dados: nome, endereço e número CPR. Uma segunda reportagem do The Copenhagen Post também cita datas de nascimento. O GBHackers diz que outros dados do registro podem ter sido incluídos. Pessoas que haviam registrado proteção de nome e endereço não foram afetadas, segundo a administração do CPR.
Como a Dinamarca está respondendo
A administração do CPR cortou o acesso da empresa e comunicou o incidente ao Datatilsynet, a autoridade dinamarquesa de proteção de dados. A polícia está investigando. O GBHackers relata que as autoridades ordenaram uma revisão completa da segurança do sistema CPR.
A ministra da Digitalização, Christina Egelund, disse que a segurança em torno do acesso da empresa não era boa o suficiente. "É um incidente grave. Isso não deveria poder acontecer", disse ela, segundo o The Copenhagen Post. Uma reportagem de agência publicada pelo Kuwait Times a cita chamando o caso de "um incidente extremamente grave".
Por que os dados são úteis para phishing
O maior risco a curto prazo é a fraude com aparência oficial. Jens Myrup Pedersen, especialista em cibersegurança, disse ao The Copenhagen Post que dados pessoais reais tornam as mensagens de golpe mais convincentes. "Quanto mais dados você tem sobre as pessoas, mais realistas são os ataques que você também pode criar", disse ele.
Ele acrescentou que um empréstimo fraudulento ainda exigiria mais verificações do que esses dados sozinhos conseguem passar. O GBHackers relata as orientações oficiais. Desconfie de mensagens inesperadas. Nunca forneça senhas ou dados bancários a alguém que entre em contato com você. Use o portal dinamarquês Sikkerdigital e sua Cyberhotline para obter ajuda.
O que isso significa para desenvolvedores
Pare de tratar números de identidade como segredos. Se o seu serviço verifica a identidade com nome, endereço e número CPR, presuma que os atacantes agora têm esse conjunto para a maior parte da Dinamarca. Isso inclui redefinições de senha, chamadas ao suporte e recuperação de contas. Adicione um fator que o atacante não consiga consultar, como um código enviado a um dispositivo que o usuário já possui.
Vigie seus parceiros, não apenas sua porta da frente. O registro não foi hackeado diretamente. O acesso legítimo de um parceiro, sim. Se você opera uma API que outras empresas podem consultar, defina limites de volume para cada parceiro e crie alertas para consultas em massa. Neste caso, as consultas duraram cerca de 10 dias até que alguém percebesse.
Proteja todas as credenciais de registros ou provedores de dados que você tiver. Faça a rotação delas, limite quais redes podem usá-las e registre cada consulta. O login de uma pequena empresa foi o ponto fraco deste vazamento.
Prepare suas equipes de suporte para fraudes convincentes. Uma mensagem que cita o endereço real e o número de identidade de um cliente não prova que ela vem de você ou do governo. Diga aos clientes como você vai e como não vai entrar em contato com eles, antes que os golpistas o façam.
Fontes
- Omfattende uautoriseret adgang til borgeres CPR-oplysninger - CPR-administrationen
- Danish minister says security was inadequate after access to 8.8 million personal records - The Copenhagen Post
- Stolen CPR data could make phishing attacks more convincing, cybersecurity expert warns - The Copenhagen Post
- Denmark Confirms Major Security Incident Exposing 8.8 Million Citizen Records - GBHackers
- Hackers access personal data of 8.8m people in Denmark - Kuwait Times
Artigos relacionados
Juíza federal declara inconstitucional uma busca de placa no Flock
Uma juíza federal decidiu que uma busca de placas no Flock sem mandado violou a Quarta Emenda e descartou 91 libras de metanfetamina apreendida. Não é um precedente vinculante.
Bitchat é retirado da App Store e do Google Play na Índia
A Índia mandou retirar o Bitchat, o mensageiro offline de Jack Dorsey, das lojas da Apple e do Google com base na Section 69A, meses depois de o GitHub receber ordem de remover o seu código.
Hans Anders retira os óculos Ray-Ban Meta de venda por privacidade
A Hans Anders parou de vender os óculos Ray-Ban Meta nos Países Baixos e na Bélgica em 2 de outubro, um dia depois da Wehkamp, enquanto cresce a pressão holandesa sobre óculos com câmera.