Danemark : la fuite du registre CPR expose 8,8 millions de fiches personnelles
Des attaquants ont détourné l'accès légal d'une entreprise danoise au registre CPR et récupéré en septembre les noms, adresses et numéros d'identité de 8,8 millions de personnes.
3 min de lecture
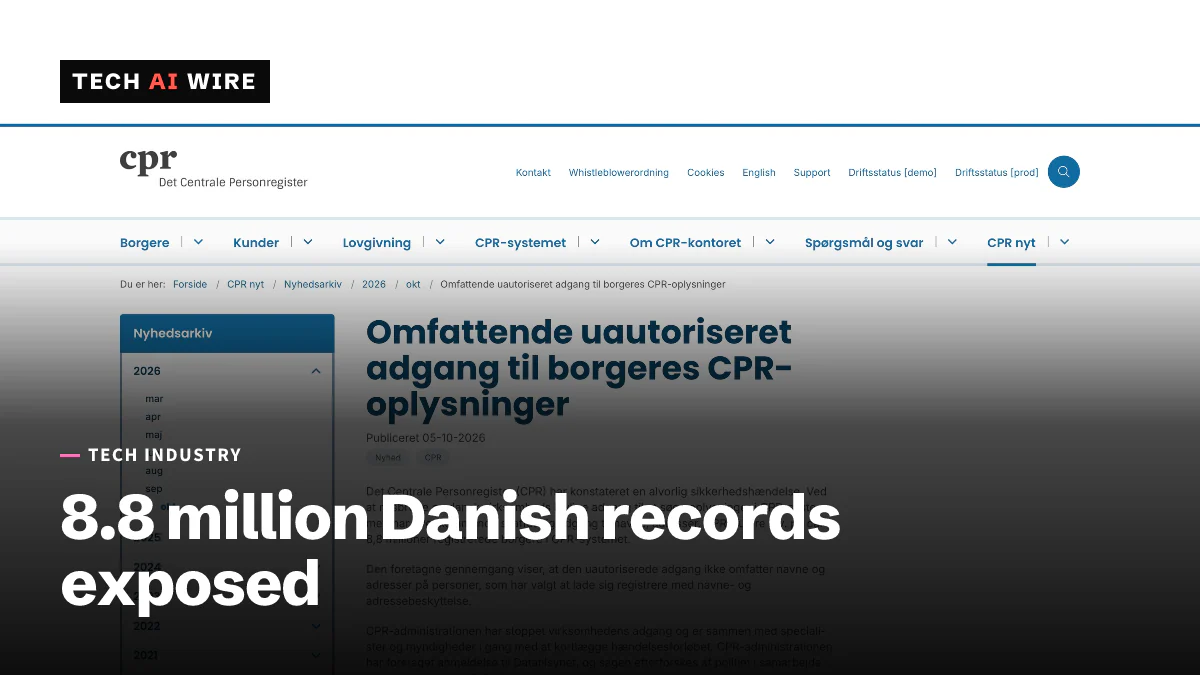
En chiffres
- people whose CPR records were accessed
- 8.8M
- of unauthorized searches in September
- ~10 days
- when the unusual activity was spotted
- Oct 2
Le registre national des résidents du Danemark, appelé CPR, a été consulté sans autorisation pour obtenir les fiches d'environ 8,8 millions de personnes. L'administration du CPR a annoncé la fuite le 5 octobre 2026. Les attaquants ne se sont pas introduits dans le registre lui-même. Ils ont détourné l'accès de recherche légal d'une entreprise privée danoise et ont collecté des noms, des adresses et des numéros CPR, les numéros d'identification personnels que les Danois utilisent dans les services publics et privés.
Comment les attaquants sont entrés
Le registre CPR permet aux entreprises agréées de rechercher des personnes. L'accès de l'une de ces entreprises a été détourné, selon l'administration du CPR. The Copenhagen Post la décrit comme une petite société danoise. Son nom n'a pas été rendu public, car l'enquête de police est toujours en cours.
Les autorités n'ont pas précisé comment l'identifiant de connexion de l'entreprise a été compromis. Elles n'ont pas non plus nommé les personnes à l'origine des recherches. The Copenhagen Post rapporte la chronologie suivante :
| Date (2026) | Ce qui s'est passé |
|---|---|
| Septembre | Des recherches non autorisées se déroulent pendant environ 10 jours |
| 2 octobre | Un employé remarque une activité inhabituelle |
| 3 octobre | La fuite est confirmée |
| 5 octobre | L'administration du CPR l'annonce |
Qui et quelles données ont été exposés
Le chiffre de 8,8 millions dépasse la population du Danemark, qui compte environ 6 millions d'habitants. The Copenhagen Post explique que le registre contient aussi des personnes décédées ou parties vivre à l'étranger.
Tous les articles s'accordent sur trois champs de données : le nom, l'adresse et le numéro CPR. Un second article de The Copenhagen Post mentionne aussi les dates de naissance. Selon GBHackers, d'autres informations du registre pourraient avoir été incluses. Les personnes qui avaient enregistré une protection de leur nom et de leur adresse n'ont pas été touchées, indique l'administration du CPR.
Comment le Danemark réagit
L'administration du CPR a coupé l'accès de l'entreprise et a signalé l'incident à Datatilsynet, l'autorité danoise de protection des données. La police enquête. GBHackers rapporte que les autorités ont ordonné un audit de sécurité complet du système CPR.
La ministre du Numérique, Christina Egelund, a déclaré que la sécurité entourant l'accès de l'entreprise n'était pas suffisante. « C'est un incident grave. Cela ne devrait pas pouvoir arriver », a-t-elle dit, selon The Copenhagen Post. Une dépêche d'agence reprise par Kuwait Times la cite qualifiant l'affaire d'« incident extrêmement grave ».
Pourquoi ces données servent au phishing
Le plus grand risque à court terme est une fraude qui a l'air officielle. Jens Myrup Pedersen, expert en cybersécurité, a déclaré à The Copenhagen Post que de vraies données personnelles rendent les messages frauduleux plus convaincants. « Plus on a de données sur les gens, plus on peut aussi créer des attaques réalistes », a-t-il dit.
Il a ajouté qu'un prêt frauduleux exigerait encore plus de vérifications que ces seules données ne permettent d'en passer. GBHackers relaie les conseils officiels. Méfiez-vous des messages inattendus. Ne communiquez jamais vos mots de passe ou vos coordonnées bancaires à quelqu'un qui vous contacte. Utilisez le portail danois Sikkerdigital et sa Cyberhotline pour obtenir de l'aide.
Ce que cela signifie pour les développeurs
Cessez de traiter les numéros d'identité comme des secrets. Si votre service vérifie l'identité avec un nom, une adresse et un numéro CPR, partez du principe que les attaquants détiennent désormais cette combinaison pour la majeure partie du Danemark. Cela concerne les réinitialisations de mot de passe, les appels au support et la récupération de compte. Ajoutez un facteur que l'attaquant ne peut pas consulter, comme un code envoyé à un appareil que l'utilisateur possède déjà.
Surveillez vos partenaires, pas seulement votre porte d'entrée. Le registre n'a pas été piraté directement. C'est l'accès légitime d'un partenaire qui l'a été. Si vous exploitez une API que d'autres entreprises peuvent interroger, fixez des limites de volume pour chaque partenaire et déclenchez des alertes en cas de recherches massives. Ici, les recherches ont duré environ 10 jours avant que quelqu'un ne s'en aperçoive.
Verrouillez tous les identifiants de registre ou de fournisseur de données que vous détenez. Renouvelez-les, limitez les réseaux autorisés à les utiliser et journalisez chaque requête. L'identifiant d'une petite entreprise a été le point faible de cette fuite.
Préparez vos équipes de support à des fraudes convaincantes. Un message qui cite la véritable adresse et le numéro d'identité d'un client ne prouve pas qu'il vient de vous ou du gouvernement. Dites à vos clients comment vous les contacterez et comment vous ne le ferez pas, avant que les escrocs ne le fassent.
Sources
- Omfattende uautoriseret adgang til borgeres CPR-oplysninger - CPR-administrationen
- Danish minister says security was inadequate after access to 8.8 million personal records - The Copenhagen Post
- Stolen CPR data could make phishing attacks more convincing, cybersecurity expert warns - The Copenhagen Post
- Denmark Confirms Major Security Incident Exposing 8.8 Million Citizen Records - GBHackers
- Hackers access personal data of 8.8m people in Denmark - Kuwait Times
Articles liés
Un juge fédéral déclare inconstitutionnelle une recherche de plaque dans Flock
Un juge fédéral a estimé qu'une recherche de plaque d'immatriculation dans Flock sans mandat violait le Quatrième Amendement et a écarté 91 livres de méthamphétamine saisies. Ce n'est pas un précédent contraignant.
Bitchat retiré de l'App Store et de Google Play en Inde
L'Inde a ordonné le retrait de Bitchat, la messagerie hors ligne de Jack Dorsey, des boutiques d'Apple et de Google en vertu de la Section 69A, des mois après avoir demandé à GitHub de supprimer son code.
Hans Anders retire les lunettes Ray-Ban Meta pour des raisons de vie privée
Hans Anders a cessé de vendre les lunettes Ray-Ban Meta aux Pays-Bas et en Belgique le 2 octobre, un jour après Wehkamp, alors que la pression néerlandaise sur les lunettes à caméra s'accentue.