Dinamarca: la brecha del registro CPR expone 8,8 millones de registros personales
Unos atacantes abusaron del acceso legal de una empresa danesa al registro CPR y obtuvieron en septiembre nombres, direcciones y números de identidad de 8,8 millones de personas.
3 min de lectura
En cifras
- people whose CPR records were accessed
- 8.8M
- of unauthorized searches in September
- ~10 days
- when the unusual activity was spotted
- Oct 2
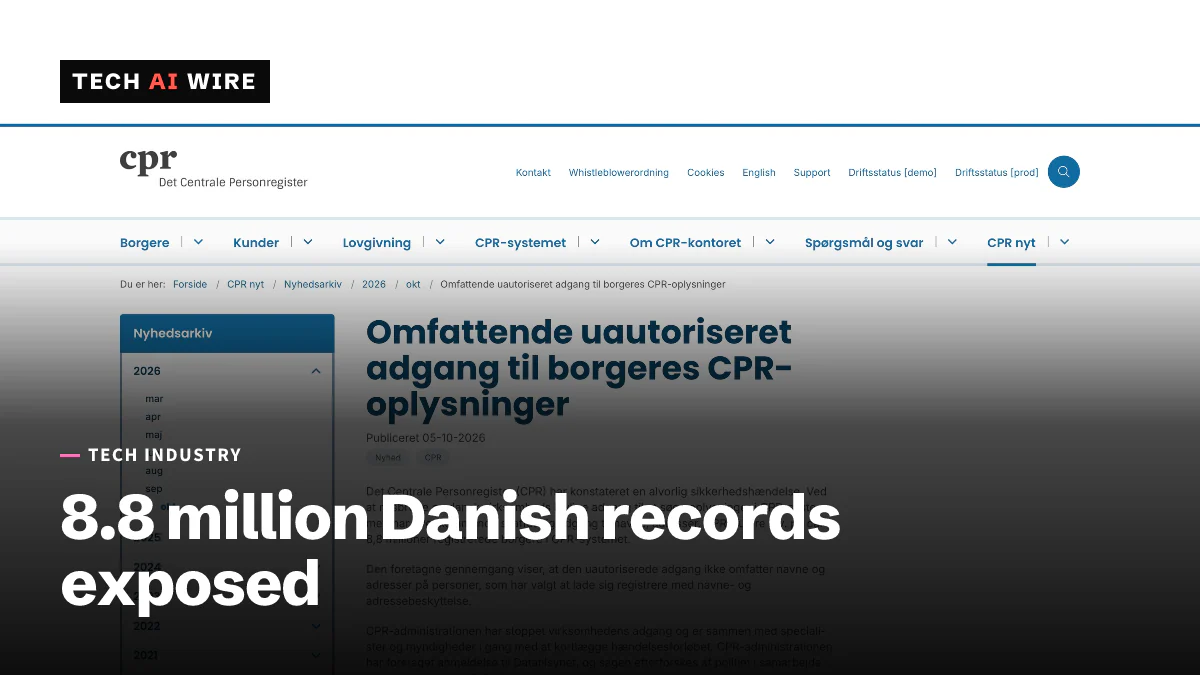
El registro nacional de residentes de Dinamarca, conocido como CPR, fue consultado sin permiso para obtener los registros de unos 8,8 millones de personas. La administración del CPR anunció la brecha el 5 de octubre de 2026. Los atacantes no entraron en el propio registro. Abusaron del acceso legal de búsqueda de una empresa privada danesa y recopilaron nombres, direcciones y números CPR, los números de identificación personal que los daneses usan en servicios públicos y privados.
Cómo entraron los atacantes
El registro CPR permite a las empresas autorizadas buscar personas. Una de esas empresas sufrió el abuso de su acceso, según la administración del CPR. The Copenhagen Post la describe como una pequeña firma danesa. Su nombre no se ha hecho público porque la investigación policial sigue en curso.
Las autoridades no han dicho cómo se comprometió el inicio de sesión de la empresa. Tampoco han nombrado a las personas detrás de las búsquedas. The Copenhagen Post informa de esta cronología:
| Fecha (2026) | Qué pasó |
|---|---|
| Septiembre | Se realizan búsquedas no autorizadas durante unos 10 días |
| 2 de octubre | Un empleado nota actividad inusual |
| 3 de octubre | Se confirma la brecha |
| 5 de octubre | La administración del CPR la anuncia |
Quién y qué quedó expuesto
La cifra de 8,8 millones supera la población de Dinamarca, de unos 6 millones. The Copenhagen Post explica que el registro también incluye a personas que han fallecido o se han mudado al extranjero.
Todos los informes coinciden en tres campos de datos: nombre, dirección y número CPR. Un segundo artículo de The Copenhagen Post también menciona las fechas de nacimiento. GBHackers dice que podrían haberse incluido otros datos del registro. Las personas que habían registrado protección de nombre y dirección no se vieron afectadas, según la administración del CPR.
Cómo responde Dinamarca
La administración del CPR cortó el acceso de la empresa y notificó el incidente a Datatilsynet, la autoridad danesa de protección de datos. La policía está investigando. GBHackers informa de que las autoridades han ordenado una revisión completa de la seguridad del sistema CPR.
La ministra de Digitalización, Christina Egelund, dijo que la seguridad en torno al acceso de la empresa no era suficiente. «Es un incidente grave. No debería poder ocurrir», dijo, según cita The Copenhagen Post. Un despacho de agencia publicado por Kuwait Times la cita calificándolo de «un incidente extremadamente grave».
Por qué los datos sirven para el phishing
El mayor riesgo a corto plazo es un fraude que parezca oficial. Jens Myrup Pedersen, experto en ciberseguridad, dijo a The Copenhagen Post que los datos personales reales hacen más convincentes los mensajes fraudulentos. «Cuantos más datos tienes sobre las personas, más realistas pueden ser también los ataques que creas», dijo.
Añadió que un préstamo fraudulento seguiría requiriendo más comprobaciones de las que estos datos por sí solos pueden superar. GBHackers recoge los consejos oficiales. Desconfía de los mensajes inesperados. Nunca des contraseñas ni datos bancarios a alguien que se ponga en contacto contigo. Usa el portal danés Sikkerdigital y su Cyberhotline para pedir ayuda.
Qué significa esto para los desarrolladores
Deja de tratar los números de identidad como secretos. Si tu servicio verifica la identidad con un nombre, una dirección y un número CPR, asume que los atacantes tienen ahora esa combinación para la mayor parte de Dinamarca. Eso incluye restablecimientos de contraseña, llamadas de soporte y recuperación de cuentas. Añade un factor que el atacante no pueda consultar, como un código enviado a un dispositivo que el usuario ya posee.
Vigila a tus socios, no solo tu puerta de entrada. El registro no fue hackeado directamente. Lo fue el acceso legítimo de un socio. Si gestionas una API que otras empresas pueden consultar, fija límites de volumen para cada socio y genera alertas ante búsquedas masivas. En este caso, las búsquedas duraron unos 10 días antes de que alguien lo notara.
Protege cualquier credencial de registros o proveedores de datos que tengas. Rótalas, limita qué redes pueden usarlas y registra cada consulta. El inicio de sesión de una pequeña empresa fue el punto débil de esta brecha.
Prepara a tus equipos de soporte para fraudes convincentes. Un mensaje que cita la dirección real y el número de identidad de un cliente no prueba que venga de ti ni del gobierno. Explica a tus clientes cómo los contactarás y cómo no, antes de que lo hagan los estafadores.
Fuentes
- Omfattende uautoriseret adgang til borgeres CPR-oplysninger - CPR-administrationen
- Danish minister says security was inadequate after access to 8.8 million personal records - The Copenhagen Post
- Stolen CPR data could make phishing attacks more convincing, cybersecurity expert warns - The Copenhagen Post
- Denmark Confirms Major Security Incident Exposing 8.8 Million Citizen Records - GBHackers
- Hackers access personal data of 8.8m people in Denmark - Kuwait Times
Artículos relacionados
Un juez federal declara inconstitucional una búsqueda de matrícula en Flock
Un juez federal dictaminó que una búsqueda de matrículas en Flock sin orden judicial violó la Cuarta Enmienda y descartó 91 libras de metanfetamina incautada. No es un precedente vinculante.
Bitchat, retirada de la App Store y de Google Play en India
India ordenó retirar Bitchat, la mensajería sin conexión de Jack Dorsey, de las tiendas de Apple y Google en virtud de la Section 69A, meses después de que se ordenara a GitHub eliminar su código.
Hans Anders retira las gafas Ray-Ban Meta por la privacidad
Hans Anders dejó de vender las gafas Ray-Ban Meta en Países Bajos y Bélgica el 2 de octubre, un día después de Wehkamp, mientras crece la presión neerlandesa sobre las gafas con cámara.