Vazamento da ShopServe atinge 23,36 milhões; skyticket admite vazamento de cartões
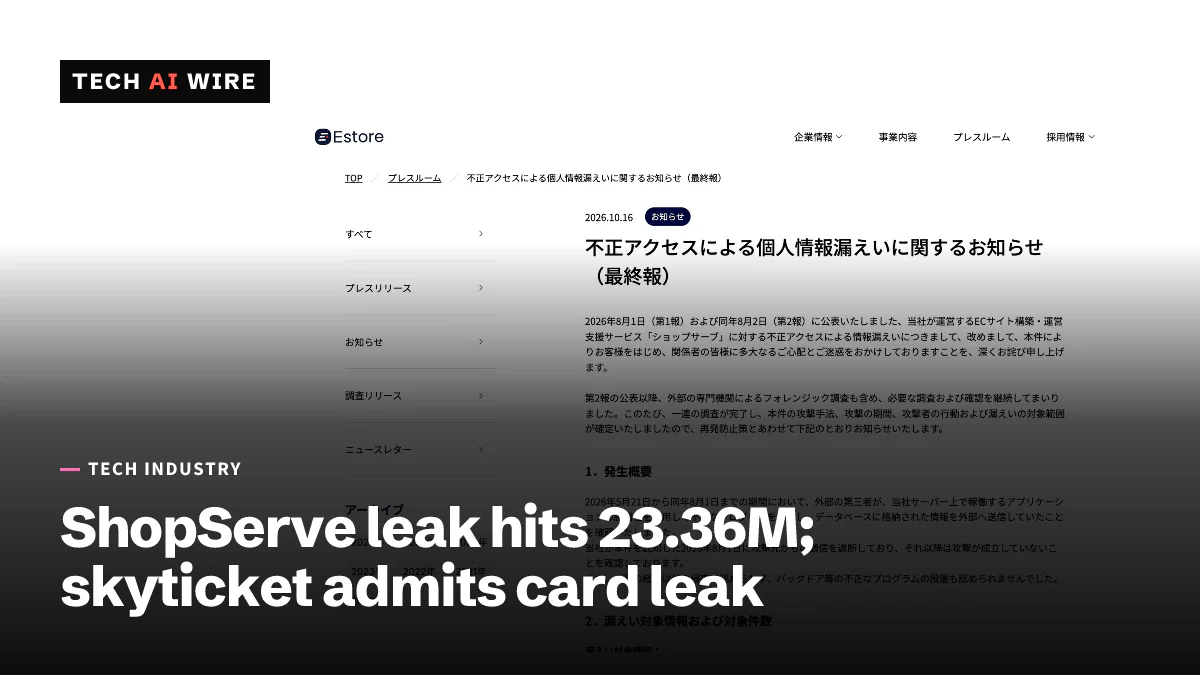
O relatório final da E-Store coloca o vazamento da ShopServe em 23,36 milhões de pessoas. Separadamente, o skyticket agora diz que vazaram dados de cartão de até 6.140 pessoas, e não de nenhuma.
3 min de leitura
Em números
- people in the ShopServe leak, final count
- 23.36M
- ShopServe customers with partial card data exposed
- 2.1M
- online shops affected on ShopServe
- 7,858
- skyticket customers whose card data may have leaked
- 6,140
Duas empresas japonesas aumentaram o tamanho de seus vazamentos de dados em 16 de outubro de 2026. A E-Store, empresa por trás do serviço de lojas online ShopServe, disse que vazaram dados de cerca de 23,36 milhões de pessoas. Isso fica muito acima da primeira contagem, de 8,85 milhões de registros. O site de viagens skyticket voltou atrás na afirmação de que nenhum dado de cartão tinha vazado. Agora diz que números de cartão de até 6.140 pessoas foram expostos. As duas atualizações significam que mais pessoas correm risco de golpes direcionados, e algumas de fraude com cartão.
Os dois casos se somam a uma série de vazamentos em empresas japonesas este mês. O governo do Japão reforçou seus alertas cibernéticos em 9 de outubro depois que mais de 20 empresas relataram ataques.
ShopServe: 23,36 milhões de pessoas
A ShopServe é um serviço que permite a empresas criar e operar suas próprias lojas online. A E-Store, que o opera, tornou-se subsidiária integral da empresa de e-commerce BASE em julho de 2025, informa o ITmedia NEWS.
Um intruso teve acesso de 21 de maio a 1º de agosto de 2026, diz o relatório final da E-Store. O invasor explorou uma falha em um aplicativo no servidor da empresa, executou um programa não autorizado e enviou para fora o conteúdo do banco de dados. A E-Store descobriu o acesso em 1º de agosto e o bloqueou no mesmo dia.
| Número da ShopServe | Primeiro relatório, agosto de 2026 | Relatório final, 16 de outubro |
|---|---|---|
| Pessoas ou registros | Até 8.853.839 registros | Cerca de 23.356.000 pessoas |
| Com dados parciais de cartão | Em investigação | Cerca de 2.096.900 pessoas |
| Lojas afetadas | Não informado | 7.858, atuais e antigas |
Os dados de clientes vazados incluem nomes, endereços, números de telefone, endereços de e-mail e locais de trabalho. Também incluem IDs de membro e senhas criptografadas. Para cerca de 2,1 milhões de pessoas, incluem o nome do titular do cartão, os seis primeiros e os quatro últimos dígitos do cartão e a data de validade. Os IDs e as senhas de login de administrador dos donos das lojas também vazaram.
A E-Store diz que não guarda números completos de cartão nem códigos de segurança, então os dados vazados sozinhos não podem ser usados para pagar. Ela não encontrou sinais dos dados na dark web. A empresa comunicou o vazamento à Personal Information Protection Commission do Japão, a autoridade nacional de privacidade, e consultou a polícia.
skyticket: o vazamento de cartões que negou no início
A Adventure, empresa de Tóquio por trás do skyticket, anunciou o vazamento pela primeira vez em 9 de outubro. Acessos não autorizados de 2 a 4 de outubro atingiram cerca de 14,64 milhões de registros de clientes, informou o Impress Watch. Cerca de 4,13 milhões deles incluíam senhas com hash. Na época, a empresa disse que nenhum dado de cartão tinha vazado.
Isso mudou em 16 de outubro. Dados de cartão de até 6.140 pessoas podem ter vazado, informa o ITmedia NEWS. Isso abrange quem cadastrou um cartão para a assinatura paga "skyticket Premium", ou pagou por ela, entre fevereiro de 2017 e junho de 2018. Os dados incluem números de cartão, nomes dos titulares e datas de validade, mas não os códigos de segurança.
A causa foram logs antigos. Até junho de 2018, o skyticket guardava dados de cartão em seus próprios servidores. Depois que passou o processamento de cartões para uma empresa de pagamentos, os logs de alterações dos pagamentos do Premium nunca foram apagados. O invasor levou esse log em 3 de outubro, e a empresa descobriu o problema em 15 de outubro. Os dados estavam criptografados, mas a chave para descriptografá-los também foi levada.
O skyticket suspendeu os pagamentos com cartões salvos em 7 de outubro e abriu uma central de atendimento aos clientes em 13 de outubro, informa o Travel Voice.
O que isso significa para desenvolvedores
- Apague os dados de que você não precisa mais. O vazamento de cartões do skyticket veio de logs deixados para trás depois que ele parou de guardar cartões em 2018. Quando você passar uma função para um fornecedor, encontre e apague as cópias antigas, incluindo logs e backups.
- Mantenha as chaves longe dos dados que elas protegem. Os dados de cartão do skyticket estavam criptografados, mas o invasor levou a chave também. Guarde as chaves de criptografia em um sistema separado, com acesso separado.
- Dados parciais de cartão ainda importam. O vazamento da ShopServe não tem números completos de cartão. Mas um nome com os seis primeiros e os quatro últimos dígitos e a data de validade rende uma mensagem de phishing convincente. Avise os clientes antes que os golpistas usem esses dados.
- Trate as primeiras contagens como um piso. A contagem da ShopServe subiu de 8,85 milhões de registros para 23,36 milhões de pessoas. O "nenhum dado de cartão" do skyticket virou 6.140 cartões. Planeje os comunicados de vazamento para que possam ser atualizados sem perder a confiança.
- Fique atento a longos tempos de permanência. O intruso da ShopServe teve acesso por mais de dez semanas. Alertas sobre programas incomuns e grandes transferências de saída dos servidores de banco de dados reduziriam essa janela.
Fontes
- 不正アクセスによる個人情報漏えいに関するお知らせ(最終報) - E-Store
- BASE子会社の漏えい、約2335万人分に 209万人分はクレカ番号「先頭6桁と下4桁」「有効期限」も - ITmedia NEWS
- 「skyticket」クレカ情報も流出、カード番号など最大6140人分 「流出なし」の初報を訂正 - ITmedia NEWS
- 止まらぬ情報漏えい ローソンやスカイチケット、第一興商など - Impress Watch
- アドベンチャー、skyticketへの不正アクセスで専用電話窓口を開設、二次被害への注意呼びかけ - Travel Voice
Artigos relacionados
Vazamentos na Yamato e na Nikkei expõem 5,31 e 1,83 milhões de registros
A Yamato Transport diz que cerca de 5,31 milhões de registros vazaram do seu serviço de pagamento posterior, e a Nikkei, cerca de 1,83 milhão de uma nuvem de desenvolvimento, em 16 de outubro de 2026.
Carteiras Ledger vendidas com chips espiões que roubavam frases-semente
A Ledger diz que criminosos esconderam chips espiões em carteiras originais revendidas pela CryptoBilis. Estimativas onchain apontam perdas de até US$ 93,2 milhões em mais de 300 carteiras.
Burger King Japão: vazamento no app expõe 11,18 milhões de membros
A BK Japan diz que um terceiro acessou cerca de 11,18 milhões de registros de membros do app do Burger King de 2 a 7 de outubro de 2026. Nenhum número de cartão era guardado ali.