ShopServe(ショップサーブ)の漏えいは2336万人に、skyticketはカード情報の流出を認める
Eストアーの最終報によると、ShopServe(ショップサーブ)の情報漏えいは2336万人に及びました。これとは別に、skyticket(スカイチケット)は「流出なし」としていた説明を改め、最大6,140人分のカード情報が流出したと明らかにしました。
3 分で読めます
数字で見る
- people in the ShopServe leak, final count
- 23.36M
- ShopServe customers with partial card data exposed
- 2.1M
- online shops affected on ShopServe
- 7,858
- skyticket customers whose card data may have leaked
- 6,140
日本企業2社が2026年10月16日、情報漏えいの規模を引き上げました。オンラインショップ構築サービスShopServe(ショップサーブ)を運営するEストアーは、約2336万人分のデータが漏えいしたと発表しました。当初の集計の885万件を大きく上回ります。旅行サイトのskyticketは、カード情報は流出していないという説明を撤回しました。最大6,140人分のカード番号が流出したとしています。どちらの更新も、標的型の詐欺に直面する人が増えることを意味します。一部の人は、カードの不正利用にも直面します。
この2件は、今月相次いでいる日本企業の情報漏えいに新たに加わるものです。日本政府は、20社を超える企業が攻撃を報告したことを受け、10月9日にサイバー攻撃への警戒を強めました。
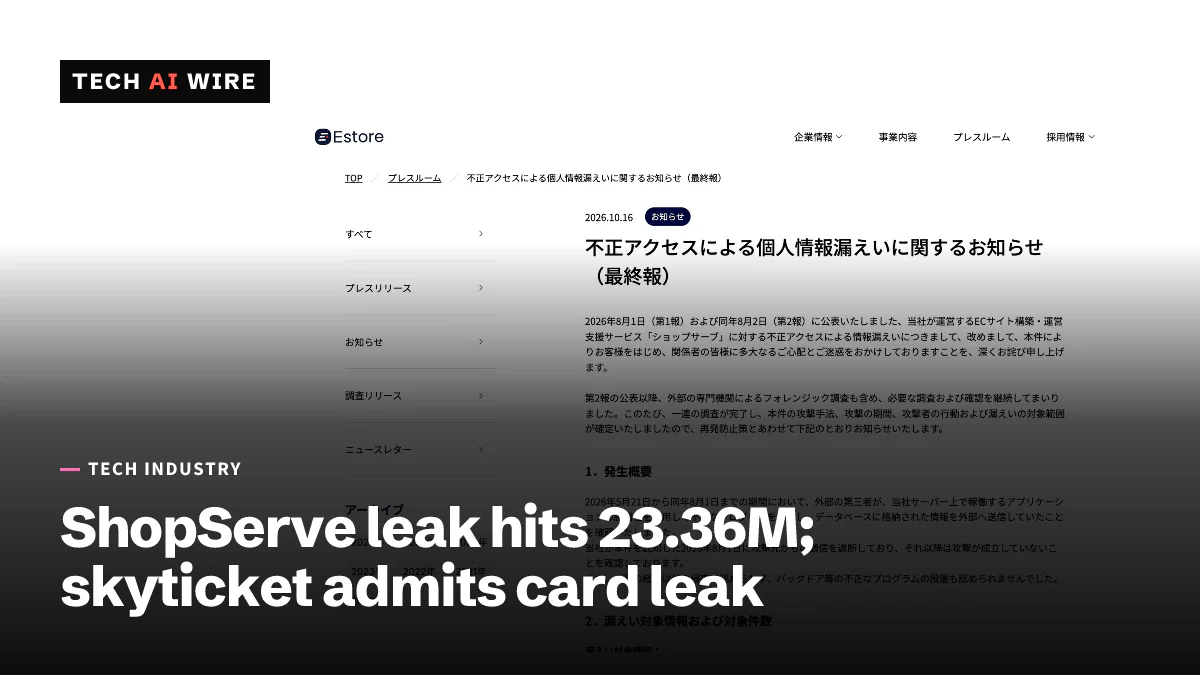
ShopServe:2336万人
ShopServeは、事業者が自社のオンラインストアを構築・運営できるサービスです。ITmedia NEWSによると、運営会社のEストアーは2025年7月、EコマースのBASEの完全子会社になりました。
Eストアーの最終報によると、外部の者が2026年5月21日から8月1日まで侵入していました。攻撃者はサーバー上のアプリケーションの脆弱性を突き、不正なプログラムを実行して、データベースの内容を外部に送信しました。Eストアーは8月1日にアクセスを発見し、同日中に遮断しました。
| ShopServeの数字 | 初報(2026年8月) | 最終報(10月16日) |
|---|---|---|
| 人数または件数 | 最大885万3839件 | 約2335万6000人 |
| カード情報の一部を含む人 | 調査中 | 約209万6900人 |
| 影響を受けたショップ | 記載なし | 7,858店舗(現在と過去の利用店舗) |
漏えいした顧客データには、氏名、住所、電話番号、メールアドレス、勤務先が含まれます。会員IDと暗号化されたパスワードも含まれます。約210万人分については、カード名義人の氏名、カード番号の先頭6桁と下4桁、有効期限も含まれます。ショップ運営者の管理画面のログインIDとパスワードも漏えいしました。
Eストアーは、完全なカード番号やセキュリティコードは保有していないとしています。そのため、漏えいしたデータだけでは決済に使えません。同社は、ダークウェブ上でデータの痕跡を見つけていません。同社は、日本の個人情報保護の監督機関である個人情報保護委員会に報告し、警察にも相談しています。
skyticket:当初否定していたカード情報の流出
skyticketを運営する東京のアドベンチャーは、10月9日に初めて情報漏えいを発表しました。Impress Watchによると、10月2日から10月4日にかけての不正アクセスは、約1464万件の顧客情報に及びました。そのうち約413万件には、ハッシュ化されたパスワードが含まれていました。当時、同社はカード情報は流出していないとしていました。
その説明は10月16日に変わりました。ITmedia NEWSによると、最大6,140人分のカード情報が流出した可能性があります。対象は、2017年2月から2018年6月までの間に、有料の「skyticket Premium」会員向けにカードを登録した人、または料金を支払った人です。データにはカード番号、カード名義人の氏名、有効期限が含まれますが、セキュリティコードは含まれません。
原因は古いログでした。skyticketは2018年6月まで、カード情報を自社のサーバーに保存していました。カードの取り扱いを決済会社に移した後も、Premiumの決済に関する変更ログは削除されないままでした。攻撃者は10月3日にそのログを持ち出し、同社は10月15日に問題を発見しました。データは暗号化されていましたが、復号するための鍵も盗まれていました。
Travel Voiceによると、skyticketは10月7日に保存済みカードでの決済を停止し、10月13日に顧客向けの電話窓口を開設しました。
開発者にとっての意味
- 不要になったデータは削除すること。 skyticketのカード情報の流出は、2018年にカード情報の保存をやめた後も残っていたログから起きました。機能をベンダーに移すときは、ログやバックアップも含め、古いコピーを見つけて削除してください。
- 鍵は、それが守るデータから離しておくこと。 skyticketのカード情報は暗号化されていましたが、攻撃者は鍵も手に入れました。暗号鍵は、アクセス権限を分けた別のシステムに保管してください。
- カード情報の一部でも重要です。 ShopServeの漏えいに、完全なカード番号は含まれていません。しかし、氏名に先頭6桁と下4桁、有効期限がそろえば、説得力のあるフィッシングメッセージを作れます。詐欺師が使う前に、顧客に警告してください。
- 最初の件数は下限と考えること。 ShopServeの数字は885万件から2336万人に増え、skyticketの「カード情報の流出なし」は6,140件のカードに変わりました。信頼を失わずに更新できるよう、漏えいの告知を設計しておいてください。
- 長い潜伏期間に注意すること。 ShopServeの侵入者は、10週間を超えてアクセスできていました。データベースサーバーでの見慣れないプログラムや大量の外部送信にアラートを出せば、その期間を縮められます。
出典
- 不正アクセスによる個人情報漏えいに関するお知らせ(最終報) - E-Store
- BASE子会社の漏えい、約2335万人分に 209万人分はクレカ番号「先頭6桁と下4桁」「有効期限」も - ITmedia NEWS
- 「skyticket」クレカ情報も流出、カード番号など最大6140人分 「流出なし」の初報を訂正 - ITmedia NEWS
- 止まらぬ情報漏えい ローソンやスカイチケット、第一興商など - Impress Watch
- アドベンチャー、skyticketへの不正アクセスで専用電話窓口を開設、二次被害への注意呼びかけ - Travel Voice
関連記事
ヤマト運輸と日経新聞の情報漏えい、531万件と183万件
2026年10月16日、ヤマト運輸は後払い決済サービスから約531万件、日本経済新聞社(日経)は開発用クラウドから約183万件の情報が漏えいしたと発表しました。
スパイチップ入りのLedgerウォレットが販売され、シードフレーズが盗まれる
Ledgerによると、犯罪者はCryptoBilis経由で転売された本物のハードウェアウォレットに、スパイチップ(盗み見用の隠しチップ)を仕込んでいました。オンチェーンの推計では、300台を超えるウォレットから最大9,320万ドルが失われたとされています。
バーガーキング公式アプリに不正アクセス、会員約1,118万件が漏えい
日本でバーガーキング(Burger King)を運営するビーケー・ジャパンによると、2026年10月2日から7日にかけて、第三者が公式アプリの会員情報約1,118万件にアクセスしました。このシステムにカード番号は保存されていませんでした。