La faille de ShopServe touche 23,36 M de personnes ; skyticket reconnaît une fuite de cartes
Le rapport final d'E-Store chiffre la fuite de ShopServe à 23,36 millions de personnes. Par ailleurs, skyticket reconnaît désormais que des données de carte de 6 140 personnes au plus ont fuité, et non aucune.
3 min de lecture
En chiffres
- people in the ShopServe leak, final count
- 23.36M
- ShopServe customers with partial card data exposed
- 2.1M
- online shops affected on ShopServe
- 7,858
- skyticket customers whose card data may have leaked
- 6,140
Deux entreprises japonaises ont revu à la hausse l'ampleur de leurs fuites de données le 16 octobre 2026. E-Store, l'entreprise derrière le service de boutiques en ligne ShopServe, a indiqué que les données d'environ 23,36 millions de personnes avaient fuité. C'est bien plus que son premier décompte de 8,85 millions d'enregistrements. Le site de voyage skyticket est revenu sur son affirmation selon laquelle aucune donnée de carte n'avait fuité. Il indique que des numéros de carte de 6 140 personnes au plus ont été exposés. Ces deux mises à jour signifient que davantage de personnes sont exposées à des arnaques ciblées, et certaines à la fraude à la carte.
Ces deux cas s'ajoutent à une série de fuites dans des entreprises japonaises ce mois-ci. Le gouvernement japonais a renforcé ses alertes cyber le 9 octobre après que plus de 20 entreprises ont signalé des attaques.
ShopServe : 23,36 millions de personnes
ShopServe est un service qui permet aux entreprises de créer et de gérer leurs propres boutiques en ligne. E-Store, qui l'exploite, est devenue une filiale à 100 % de l'entreprise d'e-commerce BASE en juillet 2025, rapporte ITmedia NEWS.
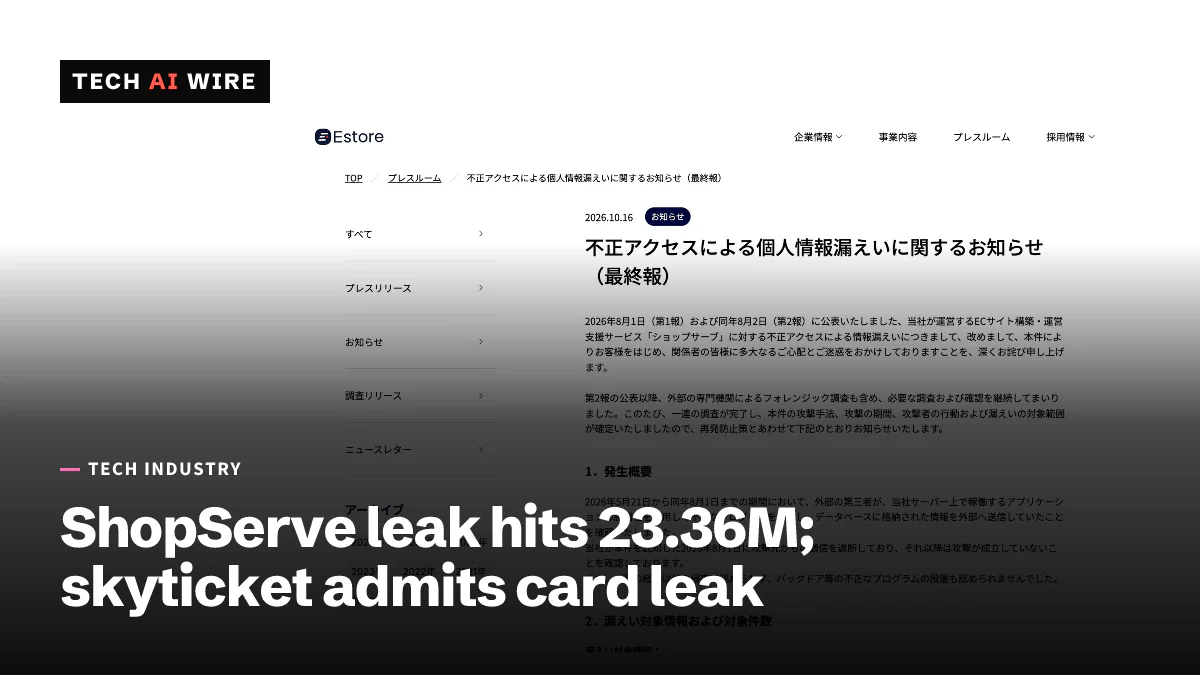
Un intrus a eu accès au système du 21 mai au 1er août 2026, selon le rapport final d'E-Store. L'attaquant a exploité une faiblesse d'une application sur son serveur, a exécuté un programme non autorisé et a exfiltré le contenu de la base de données. E-Store a détecté l'accès le 1er août et l'a bloqué le jour même.
| Chiffre ShopServe | Premier rapport, août 2026 | Rapport final, 16 octobre |
|---|---|---|
| Personnes ou enregistrements | Jusqu'à 8 853 839 enregistrements | Environ 23 356 000 personnes |
| Avec données de carte partielles | En cours d'enquête | Environ 2 096 900 personnes |
| Boutiques touchées | Non communiqué | 7 858, actuelles et anciennes |
Les données clients divulguées comprennent les noms, adresses, numéros de téléphone, adresses e-mail et lieux de travail. Elles comprennent aussi les identifiants de membre et les mots de passe chiffrés. Pour environ 2,1 millions de personnes, elles incluent le nom du titulaire de la carte, les six premiers et les quatre derniers chiffres de la carte et la date d'expiration. Les identifiants et mots de passe de connexion à l'administration des propriétaires de boutiques ont aussi fuité.
E-Store indique ne pas conserver les numéros de carte complets ni les codes de sécurité. Les données divulguées ne permettent donc pas à elles seules de payer. L'entreprise n'a trouvé aucune trace des données sur le dark web. Elle a signalé la fuite à la Personal Information Protection Commission du Japon, le régulateur national de la vie privée, et a consulté la police.
skyticket : la fuite de cartes qu'il avait d'abord niée
Adventure, l'entreprise tokyoïte derrière skyticket, a annoncé la fuite pour la première fois le 9 octobre. Un accès non autorisé du 2 au 4 octobre a atteint environ 14,64 millions de fiches clients, a rapporté Impress Watch. Environ 4,13 millions d'entre elles comprenaient des mots de passe hachés. À l'époque, l'entreprise affirmait qu'aucune donnée de carte n'avait fuité.
Cela a changé le 16 octobre. Les données de carte de 6 140 personnes au plus pourraient avoir fuité, rapporte ITmedia NEWS. Elles concernent les personnes qui ont enregistré une carte pour l'abonnement payant « skyticket Premium », ou qui l'ont payé, entre février 2017 et juin 2018. Les données comprennent les numéros de carte, les noms des titulaires et les dates d'expiration, mais pas les codes de sécurité.
La cause, ce sont d'anciens journaux. Jusqu'en juin 2018, skyticket conservait les données de carte sur ses propres serveurs. Après le transfert de la gestion des cartes à une société de paiement, les journaux de modifications des paiements Premium n'ont jamais été supprimés. L'attaquant a récupéré ce journal le 3 octobre, et l'entreprise a découvert le problème le 15 octobre. Les données étaient chiffrées, mais la clé permettant de les déchiffrer a aussi été dérobée.
skyticket a suspendu les paiements par carte enregistrée le 7 octobre et a ouvert une ligne d'assistance client le 13 octobre, rapporte Travel Voice.
Ce que cela signifie pour les développeurs
- Supprimez les données dont vous n'avez plus besoin. La fuite de cartes de skyticket vient de journaux restés en place après l'arrêt du stockage des cartes en 2018. Quand vous confiez une fonction à un prestataire, retrouvez et supprimez les anciennes copies, y compris les journaux et les sauvegardes.
- Tenez les clés à l'écart des données qu'elles protègent. Les données de carte de skyticket étaient chiffrées, mais l'attaquant a aussi pris la clé. Stockez les clés de chiffrement dans un système séparé, avec des accès séparés.
- Les données de carte partielles comptent quand même. La fuite de ShopServe ne contient aucun numéro de carte complet. Mais un nom accompagné des six premiers et des quatre derniers chiffres et de la date d'expiration permet un message de phishing convaincant. Prévenez les clients avant que les escrocs ne s'en servent.
- Considérez les premiers décomptes comme un plancher. Le décompte de ShopServe est passé de 8,85 millions d'enregistrements à 23,36 millions de personnes, et le « aucune donnée de carte » de skyticket est devenu 6 140 cartes. Préparez des messages sur les fuites qui puissent être mis à jour sans perdre la confiance.
- Surveillez les longues durées de présence. L'intrus de ShopServe a eu accès au système pendant plus de dix semaines. Des alertes sur les programmes inhabituels et les gros transferts sortants depuis les serveurs de base de données réduiraient cette fenêtre.
Sources
- 不正アクセスによる個人情報漏えいに関するお知らせ(最終報) - E-Store
- BASE子会社の漏えい、約2335万人分に 209万人分はクレカ番号「先頭6桁と下4桁」「有効期限」も - ITmedia NEWS
- 「skyticket」クレカ情報も流出、カード番号など最大6140人分 「流出なし」の初報を訂正 - ITmedia NEWS
- 止まらぬ情報漏えい ローソンやスカイチケット、第一興商など - Impress Watch
- アドベンチャー、skyticketへの不正アクセスで専用電話窓口を開設、二次被害への注意呼びかけ - Travel Voice
Articles liés
Fuites chez Yamato et Nikkei : 5,31 millions et 1,83 million de données
Le 16 octobre 2026, Yamato Transport a indiqué qu'environ 5,31 millions de données avaient fuité de son service de paiement différé, et Nikkei environ 1,83 million depuis un cloud de développement.
Des portefeuilles Ledger vendus avec des puces espionnes qui volaient les phrases secrètes
Selon Ledger, des criminels ont caché des puces espionnes dans de vrais portefeuilles revendus par CryptoBilis. Des estimations onchain chiffrent les pertes jusqu'à 93,2 millions de dollars, sur plus de 300 portefeuilles.
Burger King Japon : une fuite de l'app expose 11,18 millions de membres
BK Japan indique qu'un tiers a accédé à environ 11,18 millions de fiches de membres de l'app Burger King du 2 au 7 octobre 2026. Aucun numéro de carte n'y était stocké.