La brecha de ShopServe afecta a 23,36 millones; skyticket admite una fuga de tarjetas
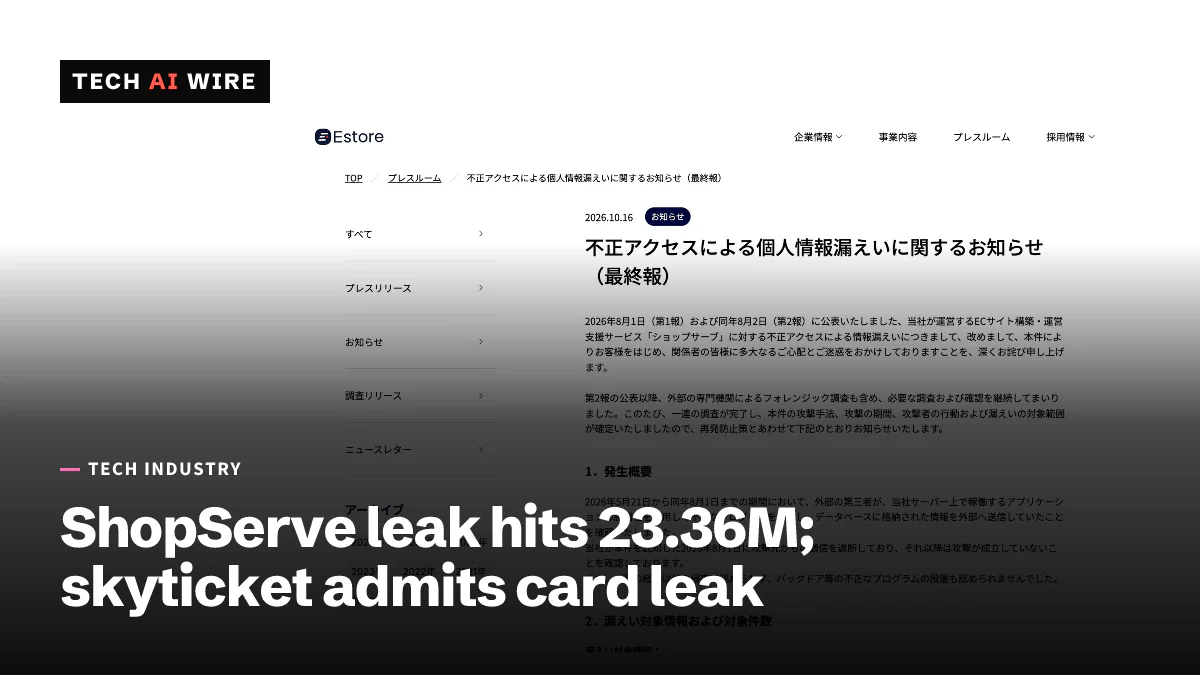
El informe final de E-Store eleva la fuga de ShopServe a 23,36 millones de personas. Por otra parte, skyticket dice ahora que se filtraron datos de tarjetas de hasta 6140 personas, no de ninguna.
3 min de lectura
En cifras
- people in the ShopServe leak, final count
- 23.36M
- ShopServe customers with partial card data exposed
- 2.1M
- online shops affected on ShopServe
- 7,858
- skyticket customers whose card data may have leaked
- 6,140
Dos empresas japonesas elevaron el alcance de sus brechas de datos el 16 de octubre de 2026. E-Store, la empresa detrás del servicio de tiendas online ShopServe, dijo que se filtraron datos de unos 23,36 millones de personas, muy por encima de su primer recuento de 8,85 millones de registros. La web de viajes skyticket se retractó de su afirmación de que no se habían filtrado datos de tarjetas. Ahora dice que quedaron expuestos números de tarjeta de hasta 6140 personas. Ambas actualizaciones significan que más personas se enfrentan a estafas dirigidas, y algunas a fraude con tarjetas.
Los dos casos se suman a una serie de brechas en empresas japonesas este mes. El gobierno de Japón endureció sus alertas cibernéticas el 9 de octubre después de que más de 20 empresas informaran de ataques.
ShopServe: 23,36 millones de personas
ShopServe es un servicio que permite a las empresas crear y gestionar sus propias tiendas online. E-Store, que lo opera, se convirtió en filial al 100 % de la empresa de comercio electrónico BASE en julio de 2025, según ITmedia NEWS.
Un intruso externo tuvo acceso del 21 de mayo al 1 de agosto de 2026, según el informe final de E-Store. El atacante aprovechó una debilidad en una aplicación de su servidor, ejecutó un programa no autorizado y extrajo el contenido de la base de datos. E-Store detectó el acceso el 1 de agosto y lo bloqueó ese mismo día.
| Cifra de ShopServe | Primer informe, agosto de 2026 | Informe final, 16 de octubre |
|---|---|---|
| Personas o registros | Hasta 8.853.839 registros | Unas 23.356.000 personas |
| Con datos parciales de tarjeta | En investigación | Unas 2.096.900 personas |
| Tiendas afectadas | No se indicó | 7858, actuales y antiguas |
Los datos de clientes filtrados incluyen nombres, direcciones, números de teléfono, direcciones de correo electrónico y lugares de trabajo. También incluyen identificadores de socio y contraseñas cifradas. Para unos 2,1 millones de personas incluyen el nombre del titular de la tarjeta, los seis primeros y los cuatro últimos dígitos de la tarjeta y la fecha de caducidad. También se filtraron los ID y las contraseñas de acceso de administración de los dueños de las tiendas.
E-Store dice que no guarda números de tarjeta completos ni códigos de seguridad, así que los datos filtrados por sí solos no sirven para pagar. No encontró rastro de los datos en la dark web. Ha comunicado la brecha a la Comisión de Protección de la Información Personal de Japón, el regulador nacional de privacidad, y ha consultado a la policía.
skyticket: la fuga de tarjetas que primero negó
Adventure, la empresa de Tokio detrás de skyticket, anunció la brecha por primera vez el 9 de octubre. Un acceso no autorizado del 2 al 4 de octubre alcanzó unos 14,64 millones de registros de clientes, informó Impress Watch. Unos 4,13 millones de ellos incluían contraseñas con hash. En ese momento, la empresa dijo que no se habían filtrado datos de tarjetas.
Eso cambió el 16 de octubre. Pueden haberse filtrado datos de tarjetas de hasta 6140 personas, según ITmedia NEWS. Afecta a quienes registraron una tarjeta para la membresía de pago «skyticket Premium», o pagaron por ella, entre febrero de 2017 y junio de 2018. Los datos incluyen números de tarjeta, nombres de los titulares y fechas de caducidad, pero no códigos de seguridad.
La causa fueron unos registros antiguos. Hasta junio de 2018, skyticket guardaba los datos de tarjetas en sus propios servidores. Después de trasladar la gestión de tarjetas a una empresa de pagos, nunca se borraron los registros de cambios de los pagos Premium. El atacante se llevó ese registro el 3 de octubre, y la empresa detectó el problema el 15 de octubre. Los datos estaban cifrados, pero también se robó la clave para descifrarlos.
skyticket suspendió los pagos con tarjetas guardadas el 7 de octubre y abrió una línea de atención al cliente el 13 de octubre, según Travel Voice.
Qué significa esto para los desarrolladores
- Borra los datos que ya no necesitas. La fuga de tarjetas de skyticket salió de registros que quedaron atrás después de que dejara de guardar tarjetas en 2018. Cuando traslades una función a un proveedor, busca y borra las copias antiguas, incluidos registros y copias de seguridad.
- Mantén las claves lejos de los datos que protegen. Los datos de tarjetas de skyticket estaban cifrados, pero el atacante también se llevó la clave. Guarda las claves de cifrado en un sistema aparte, con accesos aparte.
- Los datos parciales de tarjeta también importan. La fuga de ShopServe no incluye números de tarjeta completos. Pero un nombre con los seis primeros y los cuatro últimos dígitos y la fecha de caducidad permite un mensaje de phishing convincente. Avisa a los clientes antes de que los estafadores usen esos datos.
- Toma los primeros recuentos como un mínimo. La cifra de ShopServe pasó de 8,85 millones de registros a 23,36 millones de personas, y el «sin datos de tarjetas» de skyticket se convirtió en 6140 tarjetas. Prepara los mensajes sobre brechas para poder actualizarlos sin perder la confianza.
- Vigila los tiempos de permanencia largos. El intruso de ShopServe tuvo acceso durante más de diez semanas. Las alertas sobre programas inusuales y grandes transferencias salientes desde servidores de bases de datos reducirían ese margen.
Fuentes
- 不正アクセスによる個人情報漏えいに関するお知らせ(最終報) - E-Store
- BASE子会社の漏えい、約2335万人分に 209万人分はクレカ番号「先頭6桁と下4桁」「有効期限」も - ITmedia NEWS
- 「skyticket」クレカ情報も流出、カード番号など最大6140人分 「流出なし」の初報を訂正 - ITmedia NEWS
- 止まらぬ情報漏えい ローソンやスカイチケット、第一興商など - Impress Watch
- アドベンチャー、skyticketへの不正アクセスで専用電話窓口を開設、二次被害への注意呼びかけ - Travel Voice
Artículos relacionados
Brechas en Yamato y Nikkei exponen 5,31 y 1,83 millones de registros
El 16 de octubre de 2026, Yamato Transport cifró en unos 5,31 millones los registros filtrados de su servicio de pago aplazado, y Nikkei, en unos 1,83 millones los de una nube de desarrollo.
Venden carteras Ledger con chips espía que robaban frases semilla
Ledger dice que unos delincuentes ocultaron chips espía en carteras auténticas revendidas a través de CryptoBilis. Las estimaciones onchain sitúan las pérdidas en hasta 93,2 millones de dólares de más de 300 carteras.
Burger King Japón: una brecha en su app expone a 11,18 millones de socios
BK Japan afirma que un tercero accedió a unos 11,18 millones de registros de socios de la app de Burger King del 2 al 7 de octubre de 2026. Allí no se guardaban números de tarjeta.