Carteiras Ledger vendidas com chips espiões que roubavam frases-semente
A Ledger diz que criminosos esconderam chips espiões em carteiras originais revendidas pela CryptoBilis. Estimativas onchain apontam perdas de até US$ 93,2 milhões em mais de 300 carteiras.
3 min de leitura
Em números
- top onchain loss estimate, per CoinDesk via TheStreet
- $93.2M
- wallets in that estimate
- 300+
- in USDT frozen by Tether
- $10M
A Ledger diz que um grupo criminoso comprou carteiras de hardware Ledger originais, escondeu um chip espião em cada uma e as devolveu ao varejo por meio de revendedores no Sudeste Asiático. O chip lia a frase de recuperação de cada comprador no momento em que ela aparecia na tela e a enviava para fora por uma rede móvel. Em seguida, os ladrões esvaziavam as carteiras. Pesquisadores onchain estimam perdas de até US$ 93,2 milhões em mais de 300 carteiras, segundo o TheStreet, embora a Ledger não tenha confirmado um total.
Uma carteira de hardware é um pequeno dispositivo que guarda offline as chaves de criptomoedas. Toda a sua promessa é que o segredo nunca encosta em um computador conectado à internet. Esse ataque não quebrou esse modelo. Ele o contornou.
Como o implante funcionava
Todos os roubos confirmados remontam a dispositivos vendidos pela CryptoBilis, uma revendedora com sede na Malásia, segundo o BleepingComputer. Pesquisadores dizem que esses dispositivos eram oferecidos por quase metade do preço normal.
Mark Karpelès e a Tibane Labs desmontaram unidades afetadas e descreveram o que encontraram, segundo o BleepingComputer:
- Uma placa escondida atrás da tela. Ela capturava o que o display mostrava e quais botões eram pressionados.
- Uma bateria substituta menor para alimentar o chip extra.
- Um eSIM embutido, ou seja, um cartão SIM digital, para que o chip pudesse enviar dados por uma rede móvel LTE.
O alvo era a frase de recuperação, também chamada de frase-semente. É a lista de 24 palavras que uma carteira mostra uma única vez durante a configuração, e quem a tiver controla os fundos. O chip não mexeu no elemento seguro da Ledger, o chip protegido que guarda as chaves, nem alterou nenhuma transação, disse a Ledger ao TheStreet.
Por isso as próprias verificações da Ledger não o detectaram. O Genuine Check é um teste que confirma que um dispositivo é autêntico. As páginas de suporte da Ledger alertam que ele não detecta peças adicionadas se o elemento seguro original estiver intacto, informa o BleepingComputer.
O que a Ledger diz que aconteceu
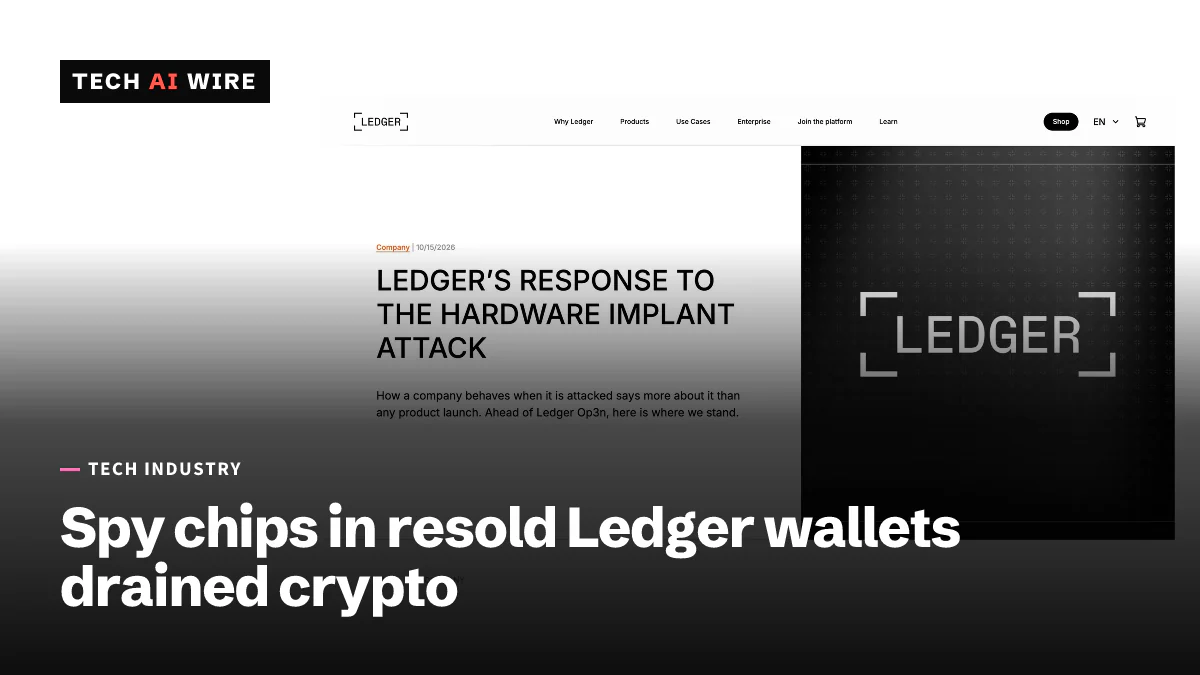
A Ledger abriu uma investigação em 9 de outubro, depois que usuários relataram carteiras esvaziadas, e confirmou a adulteração um dia depois. Em 15 de outubro, publicou seu relato mais completo em um post no blog. A empresa diz que o grupo comprou dispositivos reais ao longo de muitos meses, os modificou e os devolveu à cadeia de suprimentos.
“Foi um ataque ao canal de distribuição depois que os dispositivos saíram do nosso controle”, escreveu a Ledger. A empresa diz que seus chips, seu sistema operacional e seus servidores não foram comprometidos.
O CEO da Ledger, Pascal Gauthier, disse ao TheStreet que “a adulteração física da cadeia de suprimentos é um risco para todo o setor”.
As estimativas sobre o tamanho das perdas variam:
| Estimativa | Fonte |
|---|---|
| Até US$ 93,2 milhões, mais de 300 carteiras | Estimativas onchain da CoinDesk, via TheStreet |
| Acima de US$ 90 milhões | Galaxy Digital, via TheStreet |
| Desconhecida | Ledger e Privacy Guides |
A Tether, emissora da stablecoin USDT, congelou US$ 10 milhões em USDT, informa o TheStreet.
Uma divergência sobre lojas alemãs
O TheStreet informa que dispositivos adulterados também apareceram na varejista alemã MediaMarkt, que retirou os produtos da Ledger de suas lojas e de seu site. Já o próprio post da Ledger diz que a empresa comprou dispositivos em lojas alemãs e verificou amostras do estoque. “Todas as unidades examinadas estavam limpas”, afirma. As duas versões ainda não foram conciliadas.
O que isso significa para desenvolvedores
A lição vai além das criptomoedas. Qualquer dispositivo de segurança, de uma chave de hardware a um celular, só é tão confiável quanto o caminho que percorreu até a sua mesa.
Para quem tem uma Ledger, o conselho é direto. “Se você comprou um signer Ledger da CryptoBilis e ainda não o configurou, não o configure”, disse ao TheStreet o diretor de tecnologia da Ledger, Charles Guillemet. Se você já configurou um, transfira seus fundos para um novo dispositivo com uma nova frase de recuperação, orienta a Ledger, segundo o Privacy Guides.
Para equipes que compram hardware de segurança:
- Compre do fabricante ou de um revendedor autorizado. Um preço muito abaixo do varejo é um sinal de alerta, não uma pechincha.
- Não confie em uma verificação por software para encontrar hardware extra. O Genuine Check da Ledger aprovou esses dispositivos.
- Nunca exiba um segredo de longa duração em um dispositivo que você não inspecionou.
A Ledger pediu aos revendedores que suspendam as vendas no Sudeste Asiático e em Hong Kong. A empresa também está criando regras para seus vendedores: nenhum produto em prateleiras abertas ou vitrines, estoque guardado nos fundos até a compra e comunicação rápida de qualquer coisa incomum. Ela diz que está trabalhando com a polícia e que vai publicar mais detalhes técnicos.
Fontes
- Ledger confirms hardware wallet spy implant behind crypto thefts - BleepingComputer
- Ledger's Response to the Hardware Implant Attack - Ledger
- Spy Chip Implanted in Ledger Wallets to Steal Cryptocurrency - Privacy Guides
- Ledger spy chip scandal raises fears over crypto wallet security - TheStreet via Yahoo Finance
Artigos relacionados
Vazamentos na Yamato e na Nikkei expõem 5,31 e 1,83 milhões de registros
A Yamato Transport diz que cerca de 5,31 milhões de registros vazaram do seu serviço de pagamento posterior, e a Nikkei, cerca de 1,83 milhão de uma nuvem de desenvolvimento, em 16 de outubro de 2026.
Burger King Japão: vazamento no app expõe 11,18 milhões de membros
A BK Japan diz que um terceiro acessou cerca de 11,18 milhões de registros de membros do app do Burger King de 2 a 7 de outubro de 2026. Nenhum número de cartão era guardado ali.

Japão reforça alertas cibernéticos após ataques a mais de 20 empresas
O Japão pediu a empresas e bancos que reforçassem a segurança em 9 de outubro de 2026, depois que mais de 20 companhias relataram ataques. Só a Times Car vazou cerca de 6,6 milhões de contas.