ShopServe-Datenleck trifft 23,36 Mio. Menschen, skyticket räumt Kartenleck ein
Der Abschlussbericht von E-Store beziffert das Datenleck bei ShopServe auf 23,36 Millionen Menschen. Getrennt davon sagt skyticket nun, dass Kartendaten von bis zu 6.140 Menschen abgeflossen sind, nicht keine.
3 Min. Lesezeit
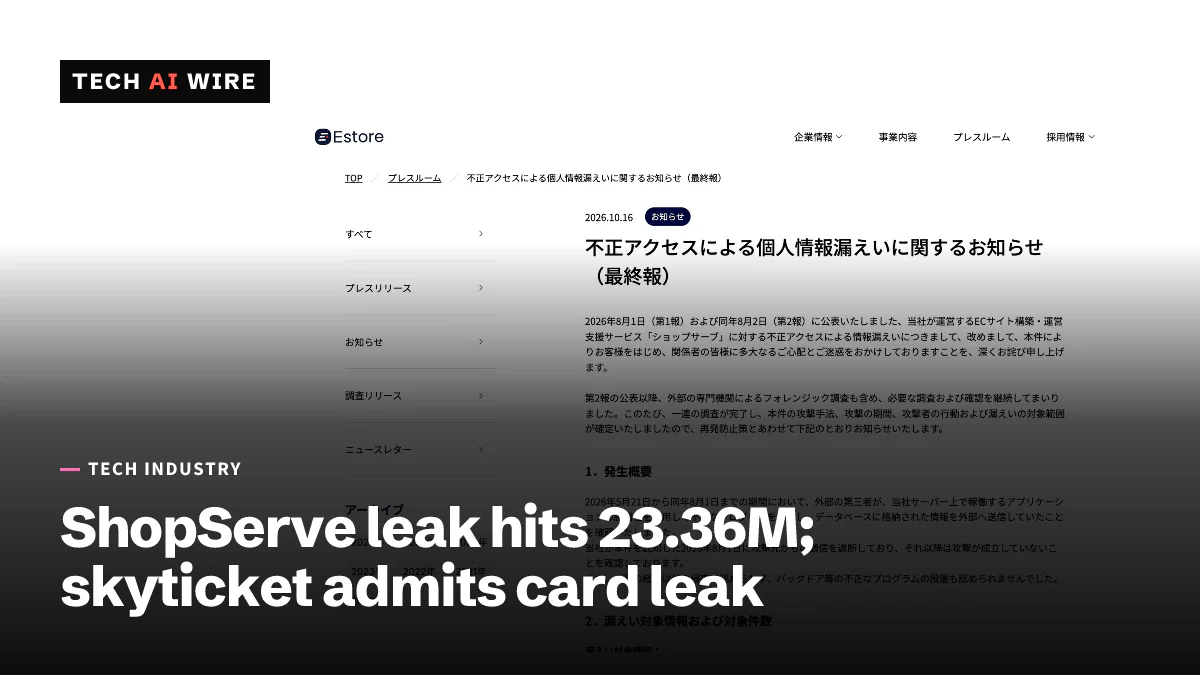
Die Zahlen
- people in the ShopServe leak, final count
- 23.36M
- ShopServe customers with partial card data exposed
- 2.1M
- online shops affected on ShopServe
- 7,858
- skyticket customers whose card data may have leaked
- 6,140
Zwei japanische Unternehmen haben am 16. Oktober 2026 das Ausmaß ihrer Datenlecks nach oben korrigiert. E-Store, das Unternehmen hinter dem Onlineshop-Dienst ShopServe, teilte mit, dass Daten von etwa 23,36 Millionen Menschen abgeflossen sind. Das liegt weit über seiner ersten Zählung von 8,85 Millionen Datensätzen. Die Reiseseite skyticket nahm ihre Aussage zurück, es seien keine Kartendaten abgeflossen. Sie meldet nun, dass Kartennummern von bis zu 6.140 Menschen offengelegt wurden. Beide Korrekturen bedeuten, dass mehr Menschen mit gezielten Betrugsversuchen rechnen müssen. Einigen droht zudem Kartenbetrug.
Die beiden Fälle reihen sich in eine Serie von Datenlecks bei japanischen Unternehmen in diesem Monat ein. Japans Regierung verschärfte am 9. Oktober ihre Cyberwarnungen, nachdem mehr als 20 Firmen Angriffe gemeldet hatten.
ShopServe: 23,36 Millionen Menschen
ShopServe ist ein Dienst, mit dem Unternehmen eigene Onlineshops aufbauen und betreiben können. E-Store, das den Dienst betreibt, wurde im Juli 2025 eine hundertprozentige Tochter des E-Commerce-Unternehmens BASE, berichtet ITmedia NEWS.
Ein Außenstehender verschaffte sich vom 21. Mai bis zum 1. August 2026 Zugang, heißt es im Abschlussbericht von E-Store. Der Angreifer nutzte eine Schwachstelle in einer Anwendung auf einem Server des Unternehmens aus. Er führte ein nicht autorisiertes Programm aus und schickte Datenbankinhalte nach außen. E-Store entdeckte den Zugriff am 1. August und sperrte ihn noch am selben Tag.
| ShopServe-Kennzahl | Erster Bericht, August 2026 | Abschlussbericht, 16. Oktober |
|---|---|---|
| Menschen oder Datensätze | Bis zu 8.853.839 Datensätze | Etwa 23.356.000 Menschen |
| Mit Teilen der Kartendaten | Wird untersucht | Etwa 2.096.900 Menschen |
| Betroffene Shops | Nicht angegeben | 7.858, aktuelle und ehemalige |
Zu den abgeflossenen Kundendaten gehören Namen, Adressen, Telefonnummern, E-Mail-Adressen und Arbeitsstellen. Dazu kommen Mitglieds-IDs und verschlüsselte Passwörter. Bei etwa 2,1 Millionen Menschen umfassen sie den Namen des Karteninhabers, die ersten sechs und die letzten vier Ziffern der Karte sowie das Ablaufdatum. Auch die Admin-Login-IDs und Passwörter der Shopbetreiber sind abgeflossen.
E-Store gibt an, keine vollständigen Kartennummern oder Sicherheitscodes zu speichern. Mit den abgeflossenen Daten allein lässt sich daher nicht bezahlen. Das Unternehmen fand keine Spur der Daten im Darknet. Es hat das Leck Japans Personal Information Protection Commission gemeldet, der nationalen Datenschutzbehörde. Außerdem hat es sich an die Polizei gewandt.
skyticket: das Kartenleck, das es zuerst bestritt
Adventure, das Tokioter Unternehmen hinter skyticket, gab das Datenleck erstmals am 9. Oktober bekannt. Unbefugte Zugriffe vom 2. bis 4. Oktober erreichten etwa 14,64 Millionen Kundendatensätze, berichtete Impress Watch. Etwa 4,13 Millionen davon enthielten gehashte Passwörter. Damals erklärte das Unternehmen, es seien keine Kartendaten abgeflossen.
Das änderte sich am 16. Oktober. Kartendaten von bis zu 6.140 Menschen könnten abgeflossen sein, berichtet ITmedia NEWS. Betroffen sind Menschen, die zwischen Februar 2017 und Juni 2018 für die kostenpflichtige Mitgliedschaft „skyticket Premium“ eine Karte hinterlegt oder damit bezahlt haben. Die Daten umfassen Kartennummern, Namen der Karteninhaber und Ablaufdaten, aber keine Sicherheitscodes.
Die Ursache waren alte Logs. Bis Juni 2018 speicherte skyticket Kartendaten auf seinen eigenen Servern. Nachdem es die Kartenabwicklung an ein Zahlungsunternehmen übergeben hatte, wurden die Änderungsprotokolle für Premium-Zahlungen nie gelöscht. Der Angreifer erbeutete dieses Log am 3. Oktober. Das Unternehmen entdeckte das Problem am 15. Oktober. Die Daten waren verschlüsselt, aber auch der Schlüssel zum Entschlüsseln wurde entwendet.
skyticket stoppte am 7. Oktober Zahlungen mit gespeicherten Karten und richtete am 13. Oktober eine Hotline für Kunden ein, berichtet Travel Voice.
Was das für Entwickler bedeutet
- Daten löschen, die Sie nicht mehr brauchen. Das Kartenleck bei skyticket stammte aus Logs, die zurückblieben, nachdem das Unternehmen 2018 aufgehört hatte, Karten selbst zu speichern. Wenn Sie eine Funktion an einen Anbieter auslagern, suchen und löschen Sie die alten Kopien, einschließlich Logs und Backups.
- Schlüssel getrennt von den Daten halten, die sie schützen. Die Kartendaten bei skyticket waren verschlüsselt, aber der Angreifer nahm auch den Schlüssel mit. Speichern Sie Verschlüsselungsschlüssel in einem separaten System mit getrenntem Zugriff.
- Auch Teile von Kartendaten zählen. Das Leck bei ShopServe enthält keine vollständigen Kartennummern. Doch ein Name mit den ersten sechs und den letzten vier Ziffern und dem Ablaufdatum ergibt eine überzeugende Phishing-Nachricht. Warnen Sie Kunden, bevor Betrüger diese Daten nutzen.
- Erste Zahlen als Untergrenze behandeln. Die Zahl bei ShopServe stieg von 8,85 Millionen Datensätzen auf 23,36 Millionen Menschen. Aus „keine Kartendaten“ bei skyticket wurden 6.140 Karten. Planen Sie Mitteilungen zu Datenlecks so, dass sie sich aktualisieren lassen, ohne Vertrauen zu verspielen.
- Auf lange Verweildauern achten. Der Eindringling bei ShopServe hatte mehr als zehn Wochen lang Zugriff. Warnmeldungen bei ungewöhnlichen Programmen und großen ausgehenden Übertragungen von Datenbankservern würden dieses Zeitfenster verkürzen.
Quellen
- 不正アクセスによる個人情報漏えいに関するお知らせ(最終報) - E-Store
- BASE子会社の漏えい、約2335万人分に 209万人分はクレカ番号「先頭6桁と下4桁」「有効期限」も - ITmedia NEWS
- 「skyticket」クレカ情報も流出、カード番号など最大6140人分 「流出なし」の初報を訂正 - ITmedia NEWS
- 止まらぬ情報漏えい ローソンやスカイチケット、第一興商など - Impress Watch
- アドベンチャー、skyticketへの不正アクセスで専用電話窓口を開設、二次被害への注意呼びかけ - Travel Voice
Ähnliche Artikel
Yamato und Nikkei: Datenlecks mit 5,31 Mio. und 1,83 Mio. Datensätzen
Laut Yamato Transport flossen rund 5,31 Millionen Datensätze aus seinem Pay-later-Dienst ab, bei Nikkei rund 1,83 Millionen aus einer Entwicklungs-Cloud, gemeldet am 16. Oktober 2026.
Ledger-Wallets mit Spionagechips verkauft, die Seed-Phrasen stahlen
Laut Ledger versteckten Kriminelle Spionagechips in echten Wallets, die über CryptoBilis weiterverkauft wurden. Onchain-Schätzungen beziffern die Verluste auf bis zu 93,2 Millionen US-Dollar aus über 300 Wallets.
Datenleck bei Burger King Japan: App legt 11,18 Mio. Mitglieder offen
Laut BK Japan griff ein Dritter vom 2. bis 7. Oktober 2026 auf rund 11,18 Millionen Mitgliederdatensätze der Burger-King-App zu. Kartennummern waren dort nicht gespeichert.