GitHub AI Scan para pull requests agora está disponível para todos
O AI Scan do GitHub agora verifica pull requests em PHP, Shell, Terraform e Dockerfiles. Saiu da prévia, não exige licença do Copilot e não pode bloquear um merge.
4 min de leitura
Em números
- languages and frameworks GitHub names, from PHP to Blazor
- 6
- kinds of security bug it looks for, per GitHub's docs
- 9
- from public preview (July 14) to general availability
- 3 months
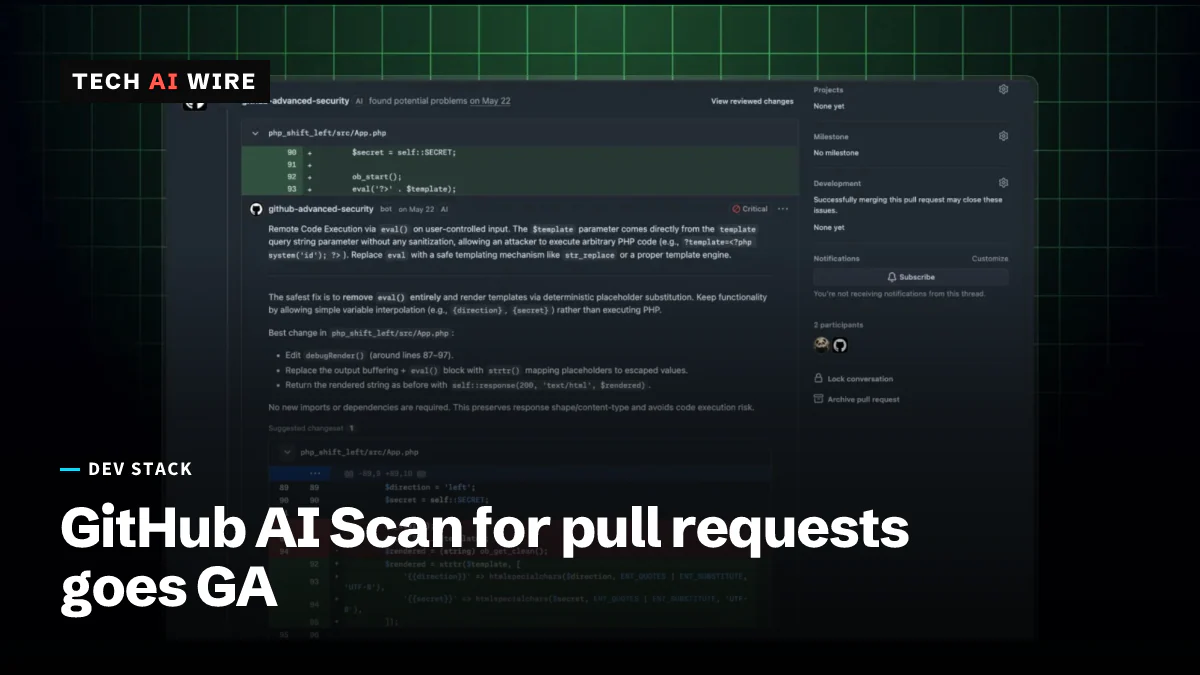
O GitHub tornou o AI Scan para pull requests disponível para todos em 15 de outubro de 2026. O recurso usa IA para procurar falhas de segurança em código que o próprio scanner do GitHub, o CodeQL, não consegue ler, como PHP, scripts de shell e arquivos do Terraform. Isso importa porque esses arquivos costumam ficar no mesmo repositório que código bem analisado. Mesmo assim, fora da prévia, eles não recebiam nenhuma revisão de segurança integrada do GitHub.
O que o AI Scan verifica
O CodeQL é o mecanismo de análise de código do GitHub baseado em regras. Ele lê linguagens como Java, Python e JavaScript, mas ignora muitos dos arquivos que configuram servidores e pipelines de build. O AI Scan preenche essa lacuna. O changelog do GitHub lista estas linguagens e frameworks, "e mais":
| Linguagem ou framework | Uso típico |
|---|---|
| PHP | Aplicações web |
| Shell e Bash | Scripts e etapas de build |
| Terraform (HCL) | Infraestrutura em nuvem como código |
| Dockerfiles | Imagens de contêiner |
| JSP para Java | Páginas web Java mais antigas |
| Blazor para C# | Interfaces web .NET |
A documentação do GitHub lista os tipos de problema que ele procura. Entre eles estão injeção de strings, criptografia fraca, controle de acesso quebrado, vazamento de dados sensíveis e erros de configuração de segurança. Ele também procura falhas de autenticação, falhas de integridade de dados, falsificação de solicitação do lado do servidor (enganar um servidor para que chame um endereço oculto) e riscos na cadeia de suprimentos.
A verificação roda quando um pull request é aberto e de novo após cada novo commit. Os resultados aparecem nas abas Conversation e Files changed com um rótulo "AI". Alguns incluem uma explicação do risco e uma correção sugerida.
Quem pode usar e como é cobrado
O AI Scan está disponível em repositórios públicos de organizações ou contas pessoais. Repositórios privados e internos de uma organização precisam de uma licença do GitHub Code Security ou do GitHub Advanced Security. Repositórios privados de contas pessoais não são cobertos, segundo a documentação. Não é preciso licença do GitHub Copilot.
Cada verificação consome Code Security AI Credits. A cobrança só começa quando um pull request elegível é verificado. Repositórios de organizações são cobrados na conta da organização. Na cobrança do Enterprise, o uso aparece em "AI usage" como Advanced Security, e quem administra pode definir um orçamento. Segundo a documentação do GitHub, se um orçamento rígido acabar, a verificação para. Ela só volta quando o orçamento é aumentado ou começa um novo ciclo de cobrança. Nem o changelog nem a documentação informam um preço por crédito.
Nas empresas, a política que permite o AI Scan vem definida como "Not allowed" por padrão. Assim que uma organização ativa o recurso, ele passa a valer na hora para os repositórios elegíveis.
Os limites
Os resultados do AI Scan são apenas indicativos. "Eles não fazem a verificação de code scanning falhar", diz o changelog, e os rulesets não podem usá-los para bloquear um merge. Os resultados existem apenas no pull request. Eles não viram alertas na visão de segurança do repositório.
A verificação não roda em pull requests vindos de forks nem nos abertos pelo Dependabot, o bot do GitHub que atualiza dependências. Ela verifica só as mudanças de um pull request, nunca um repositório inteiro. A documentação também avisa que os resultados podem incluir falsos positivos. Ela pede que cada resultado seja avaliado com um polegar para cima ou para baixo. Superpower Daily resume a situação: o AI Scan fica ao lado do CodeQL em vez de substituí-lo.
Como chegamos aqui
O recurso mudou bastante durante os três meses de prévia:
| Data | Mudança |
|---|---|
| 14 de julho de 2026 | Prévia pública para clientes do Code Security; exigia licença do Copilot e a configuração padrão do CodeQL |
| 16 de setembro de 2026 | Configuração padrão do CodeQL deixa de ser exigida |
| 15 de outubro de 2026 | Disponibilidade geral; sem necessidade de licença do Copilot |
Segundo o changelog de julho, a prévia já consumia créditos de IA da organização. Essa parte continua no modelo pago descrito acima.
O que isso significa para desenvolvedores
Verifique se o AI Scan já está ativado. Quem administra uma organização pode ativá-lo de uma vez para todos os repositórios elegíveis. Quem administra um repositório e sai depois pode já ter gastado créditos. Confira hoje as configurações de segurança de código da organização, em vez de esperar a primeira fatura.
Defina um orçamento antes de ativar. Repositórios movimentados abrem muitos pull requests, e cada novo commit dispara outra verificação. Um orçamento rígido limita o gasto, mas aí a verificação para. Escolha um valor que cubra um mês normal.
Trate os resultados como comentários de revisão, não como bloqueios. Como o AI Scan não pode bloquear um merge, uma equipe que quer impor regras ainda precisa do CodeQL ou de outra ferramenta baseada em regras para as linguagens que ela cobre. O CodeQL continua ganhando novas verificações, como as do CodeQL 2.27.1. O melhor é ver o AI Scan como um segundo revisor para os arquivos de Terraform, shell e Docker que essas ferramentas ignoram.
Fique de olho no Dependabot e nos pull requests vindos de forks. Projetos de código aberto recebem muitos pull requests externos por meio de forks, e esses não são verificados. Quem mantém projetos deve manter suas próprias verificações para contribuições externas.
Fontes
- AI Scan for pull requests generally available - GitHub Changelog
- AI Scan for pull requests - GitHub Docs
- Code scanning shows AI security detections on pull requests - GitHub Changelog
- GitHub releases AI security scans for code changes, but findings cannot block merges - Superpower Daily
Artigos relacionados

Vazamento no OpenCode Console expõe chaves guardadas de provedores de IA
O OpenCode diz que um vazamento atingiu 1,4% dos usuários do OpenCode Console em 17 de outubro de 2026. As chaves de API da OpenAI, da Anthropic e do Google que eles guardavam podem ter vazado.
Lockfiles de workflow do GitHub Actions entram em prévia pública
Os lockfiles do GitHub Actions entraram em prévia pública em 14 de outubro. Um novo arquivo actions.lock fixa cada action, mesmo as indiretas, no commit exato que você revisou.
Anthropic troca o git pelo Scion quando os merges passam de 30.000 por dia
A Anthropic tirou seu monorepo do git e o levou para o Scion, um sistema de controle de versão interno, depois que os merges diários subiram de cerca de 2.500 em maio de 2026 para mais de 30.000.