GitHub AI Scan pour les pull requests est disponible pour tous
AI Scan de GitHub vérifie désormais les pull requests en PHP, Shell, Terraform et Dockerfiles. La préversion est terminée, aucune licence Copilot n'est requise et l'outil ne peut pas bloquer un merge.
4 min de lecture
En chiffres
- languages and frameworks GitHub names, from PHP to Blazor
- 6
- kinds of security bug it looks for, per GitHub's docs
- 9
- from public preview (July 14) to general availability
- 3 months
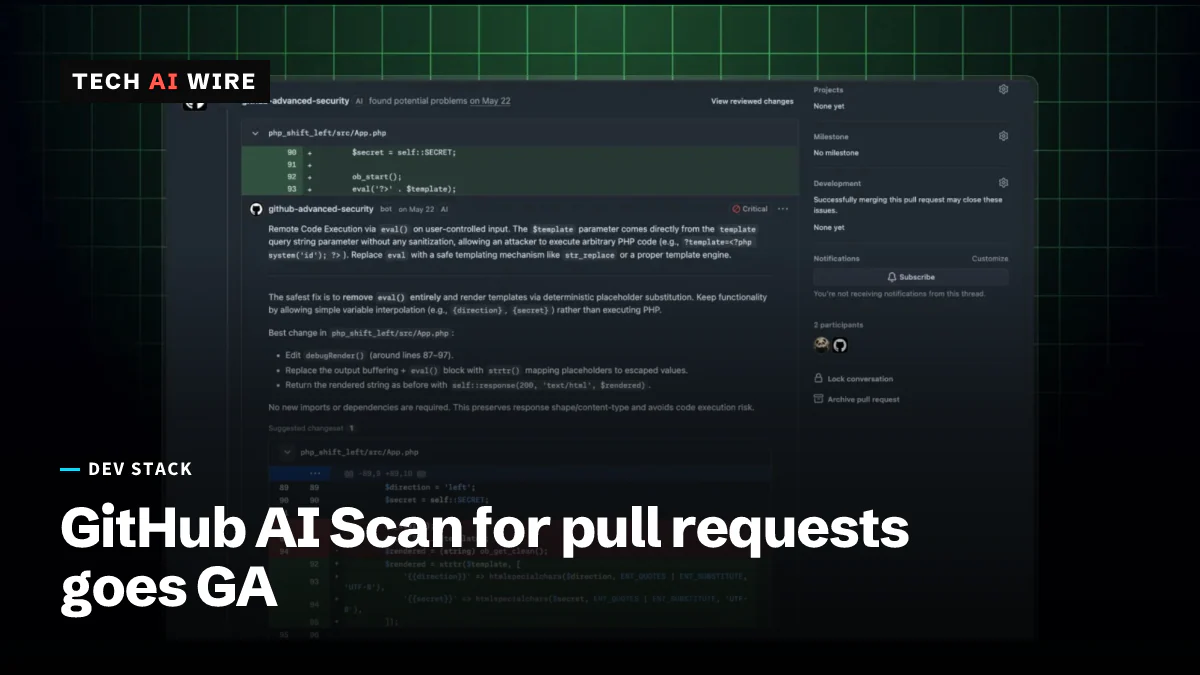
GitHub a rendu AI Scan pour les pull requests disponible pour tous le 15 octobre 2026. La fonction utilise l'IA pour chercher des failles de sécurité dans du code que le propre scanner de GitHub, CodeQL, ne sait pas lire, comme le PHP, les scripts shell et les fichiers Terraform. C'est important, car ces fichiers se trouvent souvent dans le même dépôt qu'un code bien analysé. Pourtant, en dehors de la préversion, ils ne recevaient aucune revue de sécurité intégrée de la part de GitHub.
Ce que vérifie AI Scan
CodeQL est le moteur d'analyse de code de GitHub, fondé sur des règles. Il lit des langages comme Java, Python et JavaScript, mais il ignore beaucoup des fichiers qui configurent les serveurs et les chaînes de build. AI Scan comble ce manque. Le changelog de GitHub cite ces langages et frameworks, "et d'autres" :
| Langage ou framework | Usage courant |
|---|---|
| PHP | Applications web |
| Shell et Bash | Scripts et étapes de build |
| Terraform (HCL) | Infrastructure cloud sous forme de code |
| Dockerfiles | Images de conteneurs |
| JSP pour Java | Anciennes pages web Java |
| Blazor pour C# | Interfaces web .NET |
La documentation de GitHub liste les types de problèmes recherchés. On y trouve l'injection de chaînes, la cryptographie faible, le contrôle d'accès défaillant, la fuite de données sensibles et les erreurs de configuration de sécurité. AI Scan cherche aussi les failles d'authentification, les failles d'intégrité des données, la falsification de requête côté serveur (pousser un serveur à appeler une adresse cachée) et les risques liés à la chaîne d'approvisionnement.
L'analyse se lance à l'ouverture d'une pull request, puis après chaque nouveau commit. Les résultats apparaissent dans les onglets Conversation et Files changed avec une étiquette "AI". Certains comprennent une explication du risque et une correction suggérée.
Qui peut l'utiliser et comment c'est facturé
AI Scan est disponible sur les dépôts publics appartenant à des organisations ou à des comptes personnels. Les dépôts privés et internes d'une organisation exigent une licence GitHub Code Security ou GitHub Advanced Security. Les dépôts privés des comptes personnels ne sont pas couverts, selon la documentation. Aucune licence GitHub Copilot n'est nécessaire.
Chaque analyse consomme des Code Security AI Credits. La facturation ne commence que lorsqu'une pull request éligible est analysée. Les dépôts d'une organisation sont facturés sur le compte de cette organisation. Dans la facturation Enterprise, l'usage apparaît sous "AI usage" en tant qu'Advanced Security, et les admins peuvent fixer un budget. Selon la documentation de GitHub, l'analyse s'arrête quand un budget strict est épuisé. Elle ne reprend que si le budget est relevé ou qu'un nouveau cycle de facturation commence. Ni le changelog ni la documentation n'indiquent de prix par crédit.
Pour les entreprises, la règle qui autorise AI Scan est réglée par défaut sur "Not allowed". Dès qu'une organisation active la fonction, elle s'applique tout de suite aux dépôts éligibles.
Les limites
Les résultats d'AI Scan sont indicatifs. "Ils ne font pas échouer la vérification de code scanning", indique le changelog, et les rulesets ne peuvent pas s'en servir pour bloquer un merge. Les résultats n'existent que dans la pull request. Ils ne deviennent pas des alertes dans la vue sécurité du dépôt.
L'analyse ne tourne pas sur les pull requests venant de forks, ni sur celles ouvertes par Dependabot, le bot de GitHub qui met à jour les dépendances. Elle vérifie seulement les changements d'une pull request, jamais un dépôt entier. La documentation prévient aussi que les résultats peuvent contenir des faux positifs. Elle demande de noter chaque résultat avec un pouce levé ou baissé. Superpower Daily résume la situation : AI Scan se place à côté de CodeQL au lieu de le remplacer.
Comment on en est arrivé là
La fonction a beaucoup changé pendant ses trois mois de préversion :
| Date | Changement |
|---|---|
| 14 juillet 2026 | Préversion publique pour les clients Code Security ; licence Copilot et configuration par défaut de CodeQL requises |
| 16 septembre 2026 | Configuration par défaut de CodeQL plus requise |
| 15 octobre 2026 | Disponibilité générale ; aucune licence Copilot requise |
Selon le changelog de juillet, la préversion consommait déjà les crédits IA de l'organisation. Ce point est conservé dans le modèle payant décrit plus haut.
Ce que cela change pour les développeurs
Vérifiez si AI Scan est déjà activé. Une personne qui administre l'organisation peut l'activer d'un coup pour tous les dépôts éligibles. Une personne qui administre un dépôt et se désinscrit plus tard a peut-être déjà dépensé des crédits. Regardez dès aujourd'hui les réglages de sécurité du code de l'organisation, au lieu d'attendre la première facture.
Fixez un budget avant d'activer la fonction. Les dépôts actifs ouvrent beaucoup de pull requests, et chaque nouveau commit déclenche une nouvelle analyse. Un budget strict plafonne la dépense, mais l'analyse s'arrête alors. Choisissez donc un montant qui couvre un mois normal.
Traitez les résultats comme des commentaires de revue, pas comme des barrières. Comme AI Scan ne peut pas bloquer un merge, une équipe qui veut imposer des règles a toujours besoin de CodeQL ou d'un autre outil fondé sur des règles pour les langages qu'il couvre. CodeQL reçoit régulièrement de nouvelles vérifications, comme celles de CodeQL 2.27.1. Le mieux est de voir AI Scan comme un second relecteur pour les fichiers Terraform, shell et Docker que ces outils ignorent.
Surveillez Dependabot et les pull requests issues de forks. Les projets open source reçoivent beaucoup de pull requests externes via des forks, et elles ne sont pas analysées. Les responsables de projets devraient garder leurs propres vérifications pour les contributions externes.
Sources
- AI Scan for pull requests generally available - GitHub Changelog
- AI Scan for pull requests - GitHub Docs
- Code scanning shows AI security detections on pull requests - GitHub Changelog
- GitHub releases AI security scans for code changes, but findings cannot block merges - Superpower Daily
Articles liés

OpenCode Console : une faille expose les clés de fournisseurs d'IA stockées
OpenCode a indiqué le 17 octobre 2026 qu'une faille avait touché 1,4 % des utilisateurs d'OpenCode Console. Leurs clés d'API OpenAI, Anthropic et Google stockées ont pu fuiter.
Les lockfiles de workflow de GitHub Actions passent en préversion publique
Les lockfiles de GitHub Actions sont en préversion publique depuis le 14 octobre. Un nouveau fichier actions.lock fige chaque action, même indirecte, sur le commit exact que vous avez relu.
Anthropic remplace git par Scion alors que les fusions dépassent 30 000 par jour
Anthropic a migré son monorepo de git vers Scion, un système de gestion de versions maison, après que les fusions quotidiennes sont passées d'environ 2 500 en mai 2026 à plus de 30 000.