GitHub AI Scan für Pull Requests ist allgemein verfügbar
GitHubs AI Scan prüft jetzt Pull Requests in PHP, Shell, Terraform und Dockerfiles. Die Vorschau ist vorbei, eine Copilot-Lizenz ist nicht nötig, und Merges kann AI Scan nicht blockieren.
4 Min. Lesezeit
Die Zahlen
- languages and frameworks GitHub names, from PHP to Blazor
- 6
- kinds of security bug it looks for, per GitHub's docs
- 9
- from public preview (July 14) to general availability
- 3 months
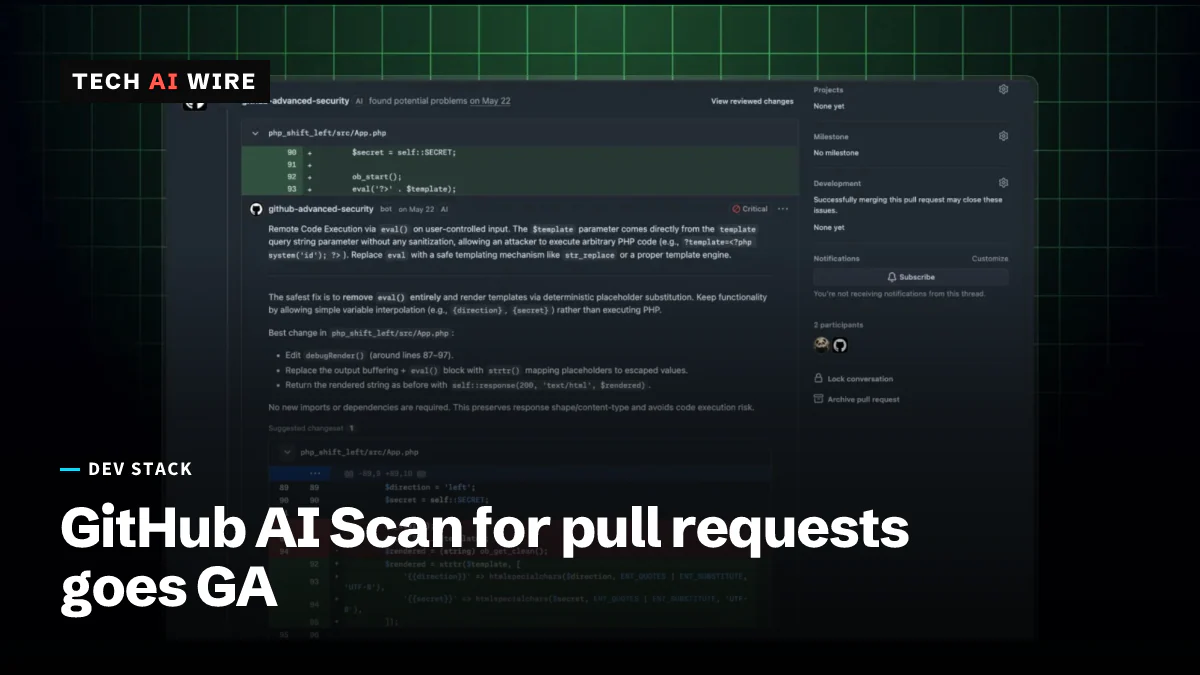
GitHub hat AI Scan für Pull Requests am 15. Oktober 2026 allgemein verfügbar gemacht. Die Funktion sucht mit KI nach Sicherheitslücken in Code, den GitHubs eigener Scanner CodeQL nicht lesen kann, etwa PHP, Shell-Skripte und Terraform-Dateien. Das ist wichtig, weil solche Dateien oft im selben Repository liegen wie gut geprüfter Code. Außerhalb der Vorschau bekamen sie bisher aber keine eingebaute Sicherheitsprüfung von GitHub.
Was AI Scan prüft
CodeQL ist GitHubs regelbasierte Engine zur Codeanalyse. Sie liest Sprachen wie Java, Python und JavaScript, überspringt aber viele der Dateien, die Server und Build-Pipelines einrichten. AI Scan füllt diese Lücke. GitHubs Changelog nennt diese Sprachen und Frameworks, "und weitere":
| Sprache oder Framework | Typischer Einsatz |
|---|---|
| PHP | Webanwendungen |
| Shell und Bash | Skripte und Build-Schritte |
| Terraform (HCL) | Cloud-Infrastruktur als Code |
| Dockerfiles | Container-Images |
| JSP für Java | Ältere Java-Webseiten |
| Blazor für C# | .NET-Weboberflächen |
GitHubs Dokumentation listet die Arten von Problemen auf, nach denen AI Scan sucht. Dazu gehören String-Injection, schwache Kryptografie, fehlerhafte Zugriffskontrolle, offengelegte sensible Daten und Sicherheitsfehlkonfigurationen. Außerdem sucht es nach Fehlern bei der Authentifizierung, Fehlern bei der Datenintegrität, Server-Side Request Forgery (ein Server wird dazu gebracht, eine versteckte Adresse aufzurufen) und Risiken in der Lieferkette.
Der Scan läuft, wenn ein Pull Request geöffnet wird, und erneut nach jedem neuen Commit. Die Funde erscheinen auf den Tabs Conversation und Files changed mit einem Label "AI". Manche enthalten eine Erklärung des Risikos und einen Korrekturvorschlag.
Wer es nutzen kann und wie abgerechnet wird
AI Scan ist für öffentliche Repositories von Organisationen und persönlichen Konten verfügbar. Private und interne Repositories einer Organisation brauchen eine Lizenz für GitHub Code Security oder GitHub Advanced Security. Private Repositories persönlicher Konten sind laut Dokumentation nicht abgedeckt. Eine Lizenz für GitHub Copilot ist nicht nötig.
Jeder Scan verbraucht Code Security AI Credits. Die Abrechnung beginnt erst, wenn ein passender Pull Request gescannt wird. Repositories von Organisationen werden dem Konto der Organisation in Rechnung gestellt. In der Enterprise-Abrechnung erscheint die Nutzung unter "AI usage" als Advanced Security, und Admins können dafür ein Budget festlegen. Laut GitHubs Dokumentation stoppt der Scan, wenn ein festes Budget aufgebraucht ist. Er läuft erst weiter, wenn das Budget erhöht wird oder ein neuer Abrechnungszeitraum beginnt. Weder der Changelog noch die Dokumentation nennt einen Preis pro Credit.
Für Enterprises steht die Richtlinie, die AI Scan erlaubt, standardmäßig auf "Not allowed". Sobald eine Organisation die Funktion einschaltet, gilt sie sofort für alle passenden Repositories.
Die Grenzen
Die Funde von AI Scan sind nur Hinweise. "Sie lassen die Code-Scanning-Prüfung nicht fehlschlagen", heißt es im Changelog, und Rulesets können sie nicht nutzen, um einen Merge zu blockieren. Die Funde existieren nur im Pull Request. Sie werden keine Warnungen in der Sicherheitsansicht des Repositorys.
Der Scan läuft nicht bei Pull Requests aus Forks und nicht bei Pull Requests von Dependabot, GitHubs Bot für Abhängigkeits-Updates. Er prüft nur die Änderungen in einem Pull Request, nie ein ganzes Repository. Die Dokumentation warnt außerdem, dass die Ergebnisse Fehlalarme enthalten können. Sie bittet darum, jeden Fund mit Daumen hoch oder runter zu bewerten. Superpower Daily fasst die Lage zusammen: AI Scan steht neben CodeQL, statt es zu ersetzen.
Wie es dazu kam
Die Funktion hat sich während der dreimonatigen Vorschau stark verändert:
| Datum | Änderung |
|---|---|
| 14. Juli 2026 | Öffentliche Vorschau für Code-Security-Kunden; Copilot-Lizenz und CodeQL Default Setup nötig |
| 16. September 2026 | CodeQL Default Setup nicht mehr nötig |
| 15. Oktober 2026 | Allgemeine Verfügbarkeit; keine Copilot-Lizenz nötig |
Laut dem Changelog vom Juli verbrauchte schon die Vorschau AI Credits der Organisation. Dieser Teil bleibt im oben beschriebenen kostenpflichtigen Modell erhalten.
Was das für Entwickler bedeutet
Prüfen Sie, ob AI Scan schon eingeschaltet ist. Wer eine Organisation verwaltet, kann die Funktion für alle passenden Repositories auf einmal aktivieren. Wer ein Repository verwaltet und sich später abmeldet, hat womöglich schon Credits verbraucht. Sehen Sie sich die Code-Security-Einstellungen der Organisation heute an, statt auf die erste Rechnung zu warten.
Legen Sie ein Budget fest, bevor Sie die Funktion einschalten. Aktive Repositories öffnen viele Pull Requests, und jeder neue Commit löst einen weiteren Scan aus. Ein festes Budget begrenzt die Kosten, aber dann stoppt der Scan. Wählen Sie also einen Betrag, der einen normalen Monat abdeckt.
Behandeln Sie Funde als Review-Kommentare, nicht als Sperren. Da AI Scan keinen Merge blockieren kann, braucht ein Team, das Regeln durchsetzen will, weiter CodeQL oder ein anderes regelbasiertes Werkzeug für die Sprachen, die es abdeckt. CodeQL bekommt laufend neue Prüfungen, etwa die in CodeQL 2.27.1. AI Scan ist am besten ein zweiter Reviewer für die Terraform-, Shell- und Docker-Dateien, die diese Werkzeuge überspringen.
Achten Sie auf Dependabot und Pull Requests aus Forks. Open-Source-Projekte bekommen viele Pull Requests von außen über Forks, und diese werden nicht gescannt. Projektverantwortliche sollten für Beiträge von außen ihre eigenen Prüfungen behalten.
Quellen
- AI Scan for pull requests generally available - GitHub Changelog
- AI Scan for pull requests - GitHub Docs
- Code scanning shows AI security detections on pull requests - GitHub Changelog
- GitHub releases AI security scans for code changes, but findings cannot block merges - Superpower Daily
Ähnliche Artikel

Datenleck bei OpenCode Console legt gespeicherte Schlüssel für KI-Anbieter offen
Laut OpenCode traf ein Datenleck am 17. Oktober 2026 1,4 % der Nutzer von OpenCode Console. Ihre gespeicherten API-Schlüssel für OpenAI, Anthropic und Google könnten abgeflossen sein.
Workflow-Lockfiles für GitHub Actions starten in die öffentliche Vorschau
Lockfiles für GitHub Actions sind seit dem 14. Oktober in der öffentlichen Vorschau. Eine neue Datei actions.lock pinnt jede Action, auch indirekte, auf genau den Commit, den Sie geprüft haben.
Anthropic tauscht git gegen Scion, da die Merges 30.000 pro Tag übersteigen
Anthropic hat sein Monorepo von git auf Scion umgestellt, ein hauseigenes Versionskontrollsystem. Zuvor waren die täglichen Merges von rund 2.500 im Mai 2026 auf über 30.000 gestiegen.