GitHub AI Scan para pull requests ya está disponible para todos
AI Scan de GitHub ya revisa pull requests en PHP, Shell, Terraform y Dockerfiles. Salió de la versión preliminar, no necesita licencia de Copilot y no puede bloquear un merge.
4 min de lectura
En cifras
- languages and frameworks GitHub names, from PHP to Blazor
- 6
- kinds of security bug it looks for, per GitHub's docs
- 9
- from public preview (July 14) to general availability
- 3 months
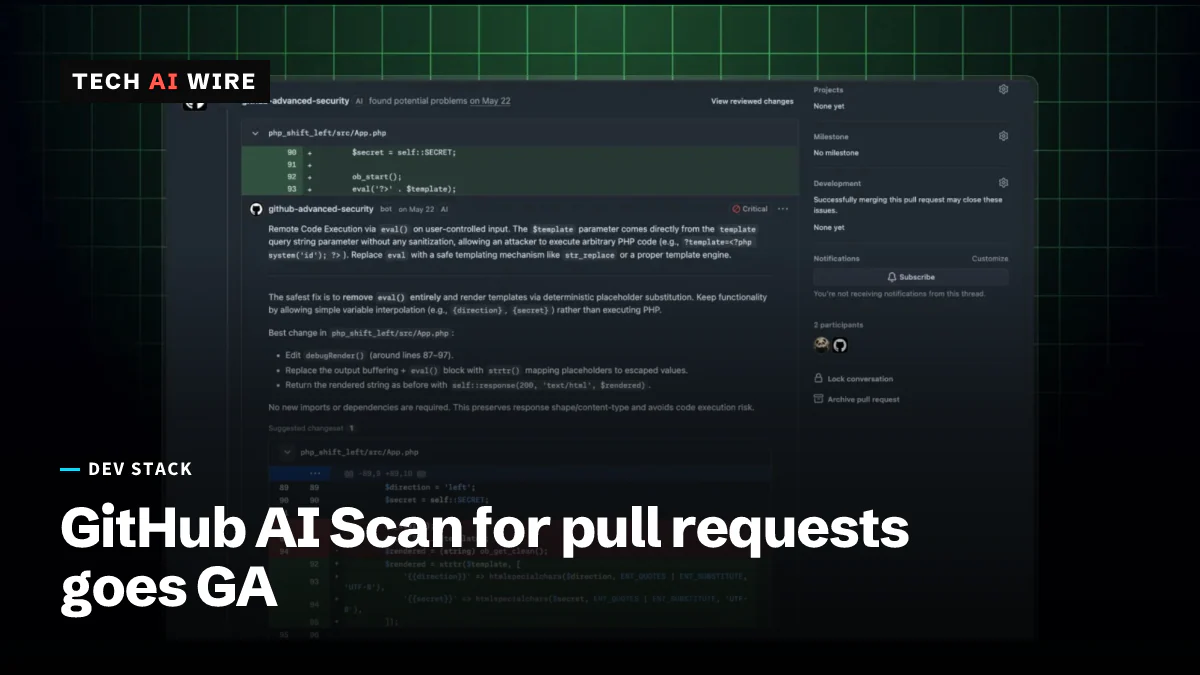
GitHub puso AI Scan para pull requests a disposición de todos el 15 de octubre de 2026. La función usa IA para buscar fallos de seguridad en código que el propio escáner de GitHub, CodeQL, no puede leer, como PHP, scripts de shell y archivos de Terraform. Esto importa porque esos archivos suelen estar en el mismo repositorio que código bien analizado. Sin embargo, fuera de la versión preliminar, no recibían ninguna revisión de seguridad integrada de GitHub.
Qué revisa AI Scan
CodeQL es el motor de análisis de código de GitHub basado en reglas. Lee lenguajes como Java, Python y JavaScript, pero se salta muchos de los archivos que configuran servidores y pipelines de compilación. AI Scan cubre ese hueco. El changelog de GitHub enumera estos lenguajes y frameworks, "y más":
| Lenguaje o framework | Uso habitual |
|---|---|
| PHP | Aplicaciones web |
| Shell y Bash | Scripts y pasos de compilación |
| Terraform (HCL) | Infraestructura en la nube como código |
| Dockerfiles | Imágenes de contenedores |
| JSP para Java | Páginas web Java más antiguas |
| Blazor para C# | Interfaces web de .NET |
La documentación de GitHub enumera los tipos de problemas que busca. Incluyen inyección de cadenas, criptografía débil, control de acceso roto, filtración de datos sensibles y errores de configuración de seguridad. También busca fallos de autenticación, fallos de integridad de datos, falsificación de solicitudes del lado del servidor (engañar a un servidor para que llame a una dirección oculta) y riesgos en la cadena de suministro.
El análisis se ejecuta al abrir una pull request y de nuevo tras cada commit nuevo. Los hallazgos aparecen en las pestañas Conversation y Files changed con una etiqueta "AI". Algunos incluyen una explicación del riesgo y una corrección sugerida.
Quién puede usarlo y cómo se cobra
AI Scan está disponible en repositorios públicos de organizaciones o cuentas personales. Los repositorios privados e internos de una organización necesitan una licencia de GitHub Code Security o GitHub Advanced Security. Los repositorios privados de cuentas personales no están cubiertos, según la documentación. No hace falta una licencia de GitHub Copilot.
Cada análisis consume Code Security AI Credits. El cobro solo empieza cuando se analiza una pull request que cumple los requisitos. Los repositorios de una organización se cobran a la cuenta de esa organización. En la facturación de Enterprise, el uso aparece en "AI usage" como Advanced Security, y quienes administran pueden fijar un presupuesto. La documentación de GitHub dice que, si se agota un presupuesto estricto, el análisis se detiene. Solo vuelve cuando se sube el presupuesto o empieza un nuevo ciclo de facturación. Ni el changelog ni la documentación dan un precio por crédito.
En las empresas, la política que permite AI Scan viene configurada como "Not allowed" por defecto. En cuanto una organización la activa, se aplica de inmediato a los repositorios que cumplen los requisitos.
Los límites
Los hallazgos de AI Scan son orientativos. "No hacen fallar la comprobación de code scanning", dice el changelog, y los rulesets no pueden usarlos para bloquear un merge. Los hallazgos solo existen en la pull request. No se convierten en alertas en la vista de seguridad del repositorio.
El análisis no se ejecuta en pull requests que vienen de forks ni en las que abre Dependabot, el bot de GitHub que actualiza dependencias. Revisa solo los cambios de una pull request, nunca un repositorio entero. La documentación también advierte que los resultados pueden incluir falsos positivos. Pide valorar cada hallazgo con un pulgar arriba o abajo. Superpower Daily resume la situación: AI Scan se sitúa junto a CodeQL en lugar de sustituirlo.
Cómo se llegó hasta aquí
La función cambió mucho durante sus tres meses de versión preliminar:
| Fecha | Cambio |
|---|---|
| 14 de julio de 2026 | Versión preliminar pública para clientes de Code Security; necesitaba licencia de Copilot y la configuración predeterminada de CodeQL |
| 16 de septiembre de 2026 | La configuración predeterminada de CodeQL deja de ser necesaria |
| 15 de octubre de 2026 | Disponibilidad general; no hace falta licencia de Copilot |
Según el changelog de julio, la versión preliminar ya consumía créditos de IA de la organización. Esa parte se mantiene en el modelo de pago descrito arriba.
Qué significa para los desarrolladores
Compruebe si AI Scan ya está activado. Quien administra una organización puede activarlo de una vez para todos los repositorios que cumplen los requisitos. Quien administra un repositorio y se da de baja más tarde puede haber gastado ya créditos. Revise hoy la configuración de seguridad de código de la organización en lugar de esperar a la primera factura.
Fije un presupuesto antes de activarlo. Los repositorios con mucha actividad abren muchas pull requests, y cada commit nuevo lanza otro análisis. Un presupuesto estricto limita el gasto, pero entonces el análisis se detiene. Elija una cifra que cubra un mes normal.
Trate los hallazgos como comentarios de revisión, no como barreras. Como AI Scan no puede bloquear un merge, un equipo que quiera imponer reglas sigue necesitando CodeQL u otra herramienta basada en reglas para los lenguajes que cubre. CodeQL sigue recibiendo comprobaciones nuevas, como las de CodeQL 2.27.1. Lo mejor es ver AI Scan como un segundo revisor para los archivos de Terraform, shell y Docker que esas herramientas se saltan.
Vigile Dependabot y las pull requests desde forks. Los proyectos de código abierto reciben muchas pull requests externas desde forks, y esas no se analizan. Quienes mantienen proyectos deberían conservar sus propias comprobaciones para las contribuciones externas.
Fuentes
- AI Scan for pull requests generally available - GitHub Changelog
- AI Scan for pull requests - GitHub Docs
- Code scanning shows AI security detections on pull requests - GitHub Changelog
- GitHub releases AI security scans for code changes, but findings cannot block merges - Superpower Daily
Artículos relacionados

Una brecha en OpenCode Console expone claves guardadas de proveedores de IA
OpenCode dice que una brecha afectó al 1,4 % de los usuarios de OpenCode Console el 17 de octubre de 2026. Sus claves de API guardadas de OpenAI, Anthropic y Google pueden haberse filtrado.
Los archivos de bloqueo de GitHub Actions entran en versión preliminar pública
Los archivos de bloqueo (lockfiles) de GitHub Actions entraron en versión preliminar pública el 14 de octubre. Un nuevo archivo actions.lock fija cada acción, incluso las indirectas, al commit exacto que revisaste.
Anthropic cambia git por Scion al superar las 30.000 fusiones diarias
Anthropic ha pasado su monorrepo de git a Scion, un sistema de control de versiones propio, después de que sus fusiones diarias subieran de unas 2.500 en mayo de 2026 a más de 30.000.