OpenSSL 4.1 chega com DTLS 1.3 após duas semanas de atraso
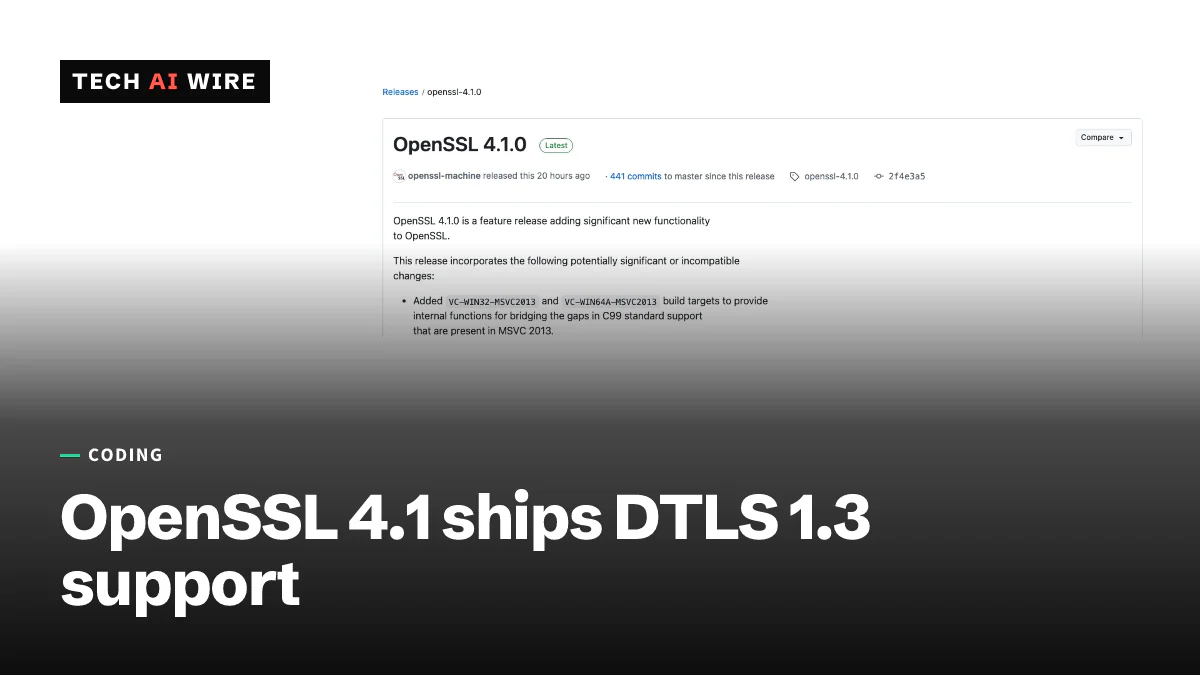
O OpenSSL 4.1.0 saiu em 23 de outubro com DTLS 1.3, GREASE e ganhos de velocidade com AVX-512, duas semanas depois que falhas de segurança no DTLS seguraram a tag final.
3 min de leitura
Em números
- OpenSSL 4.1.0 release date
- Oct 23
- end of support for 4.1
- Nov 2027
- known DTLS issues listed at release
- 4
O OpenSSL 4.1.0 foi lançado. O projeto marcou a versão com a tag em 23 de outubro de 2026, e seu principal destaque é o DTLS 1.3, a versão mais nova do protocolo de criptografia para tráfego enviado como datagramas separados. Muitos aplicativos obtêm sua criptografia do OpenSSL. Por isso, o suporte nele decide quando esses aplicativos podem sequer ativar o DTLS 1.3.
O lançamento no GitHub o descreve como "uma versão de recursos que adiciona novas funcionalidades significativas". O Phoronix noticiou a versão estável na mesma manhã.
O que há de novo no OpenSSL 4.1
O DTLS é a versão do TLS criada para o UDP, em que os pacotes podem chegar atrasados, fora de ordem ou nem chegar. O TLS é o protocolo por trás do cadeado no navegador. O DTLS 1.3 segue a RFC 9147, o padrão publicado em abril de 2022. Assim, o suporte no OpenSSL chega mais de quatro anos depois da especificação.
As notas da versão listam estas mudanças:
| Mudança | O que faz |
|---|---|
| DTLS 1.3 (RFC 9147) | O TLS para datagramas mais recente, com uma nova página de guia, ossl-guide-dtlsv13(7) |
| DTLS na API de listener | Um único socket de servidor pode aceitar muitos clientes DTLS |
| GREASE (RFC 8701) | Envia valores fictícios aleatórios para flagrar servidores que falham com valores desconhecidos |
| IKEv2 KDF | Derivação de chaves usada pela troca de chaves da VPN IKEv2 |
| Elbrus2000 (e2k) | Suporte inicial a essa arquitetura de CPU |
| Novos alvos MSVC 2013 | Alvos de compilação VC-WIN32-MSVC2013 e VC-WIN64A-MSVC2013 |
O GREASE precisa de mais uma linha de explicação. Os clientes enviam valores inventados em campos onde versões futuras podem adicionar valores reais. Um servidor que trava com eles é flagrado agora, antes que uma extensão real seja lançada.
Matemática pós-quântica mais rápida
Boa parte do trabalho de velocidade mira a criptografia pós-quântica. ML-DSA e ML-KEM são novos algoritmos de assinatura e de troca de chaves projetados para resistir a futuros computadores quânticos. Um código mais rápido para eles reduz o custo da migração.
Segundo as notas da versão, a 4.1 adiciona código AVX-512 para o hashing SHAKE que o ML-DSA usa em chips x86_64. Ela acelera a matemática de ML-DSA e ML-KEM no ppc64le, a arquitetura POWER da IBM. Instruções AVX-512 e VAES também aceleram a descriptografia AES-CBC em x86_64.
O que foi removido
A versão abandona duas plataformas antigas do Windows, observa o Phoronix: Windows no Itanium (VC-WIN64I) e Windows CE (VC-CE). As opções de compilação no-ecdsa e no-ecdh também saíram; a substituta é no-ec. O script auxiliar tsget agora precisa do módulo Perl Net::Curl::Easy em vez do WWW::Curl::Easy.
Por que a versão final atrasou
O caminho até a 4.1.0 foi acidentado. Segundo o Linux Compatible, a 4.1.0-beta2 saiu em 9 de outubro no lugar da versão final planejada. Dois problemas de segurança no DTLS, #33172 e #33173, surgiram durante o beta e seguraram a tag. O site diz que eles parecem ter sido corrigidos antes do lançamento de 23 de outubro.
A versão ainda sai com quatro bugs conhecidos no DTLS. O maior, #32878, envolve atualizações de chave. Depois de um KeyUpdate do DTLS 1.3, outros registros pendentes podem sair do buffer de reenvio. Um ticket de sessão perdido pode então nunca mais ser reenviado. Uma correção está planejada para uma versão posterior. O Linux Compatible também lista limitações: não há suporte ao Connection ID do DTLS 1.3, e o DTLS 1.3 sobre SCTP recorre a versões mais antigas.
Datas de suporte
O OpenSSL 4.1 não é uma versão de suporte de longo prazo. A página de downloads do projeto informa o fim da vida útil em novembro de 2027. O OpenSSL 4.0, cujo patch mais recente é o 4.0.3, de 29 de setembro, tem suporte até 14 de maio de 2027. O OpenSSL 3.5 continua sendo a versão de longo prazo, com suporte até 8 de abril de 2030.
A política de versões do projeto descarta quebras de API ou ABI em uma versão secundária. Segundo o Linux Compatible, a 4.1 mantém a compatibilidade com a linha 4.0. Assim, a maioria dos aplicativos compilados com a 4.0 não deve precisar de recompilação.
O que isso significa para desenvolvedores
Se você roda serviços UDP que usam DTLS, a 4.1 é o primeiro OpenSSL com a versão 1.3. Teste em homologação, não em produção. Os quatro bugs em aberto estão todos no novo código de DTLS, e o #32878 pode perder tickets de sessão após uma atualização de chave. Faça seus próprios testes de atualização de chave e de perda de pacotes antes de confiar nele.
Servidores que aceitam muitos clientes DTLS em um único socket devem conferir a API de listener. Segundo o Linux Compatible, SSL_new_listener() agora lida com o DTLS 1.3 e substitui DTLSv1_listen(), que só cobria DTLS 1.0 e 1.2.
A maioria dos usuários de TLS sobre TCP pode atualizar no ritmo normal. Os ganhos de velocidade pós-quânticos compensam em servidores x86_64 com AVX-512 e em sistemas POWER.
Planeje sua janela de suporte. Se o seu produto precisa de uma biblioteca com suporte além de 2027, fique na versão de longo prazo 3.5 e trate a 4.1 como uma linha de vida curta. Builds de Windows para Itanium ou CE precisam ficar na 4.0 ou anterior.
Fontes
- Release OpenSSL 4.1.0 - GitHub (openssl/openssl)
- OpenSSL 4.1 Released With More AVX-512 Optimizations - Phoronix
- OpenSSL 4.1.0 Released With DTLS 1.3 Support - Linux Compatible
- OpenSSL Downloads - OpenSSL Library
Artigos relacionados
Linux 7.4 adiciona TAINT_FORCED_BIND para binds forçados de drivers
O Linux 7.4 vai marcar o kernel com a flag Y sempre que os arquivos sysfs de bind ou unbind de drivers forem usados, depois que o fuzzing do syzbot gerou pilhas de relatórios de bug inúteis.
Nix e Lix corrigem falhas no daemon que permitem obter root localmente
Nix e Lix divulgaram em 13 de outubro falhas que, encadeadas, dão acesso root. As correções estão no Nix 2.35.3 e no Lix 2.95.4, entre outras versões de correção.
Archinstall 4.5 adiciona boot AArch64 e kernels RT
O Archinstall 4.5, lançado em 29 de setembro de 2026, instala máquinas ARM de 64 bits com GRUB ou Limine, traz kernels de tempo real e ativa a verificação TLS.