スパイチップ入りのLedgerウォレットが販売され、シードフレーズが盗まれる
Ledgerによると、犯罪者はCryptoBilis経由で転売された本物のハードウェアウォレットに、スパイチップ(盗み見用の隠しチップ)を仕込んでいました。オンチェーンの推計では、300台を超えるウォレットから最大9,320万ドルが失われたとされています。
3 分で読めます
数字で見る
- top onchain loss estimate, per CoinDesk via TheStreet
- $93.2M
- wallets in that estimate
- 300+
- in USDT frozen by Tether
- $10M
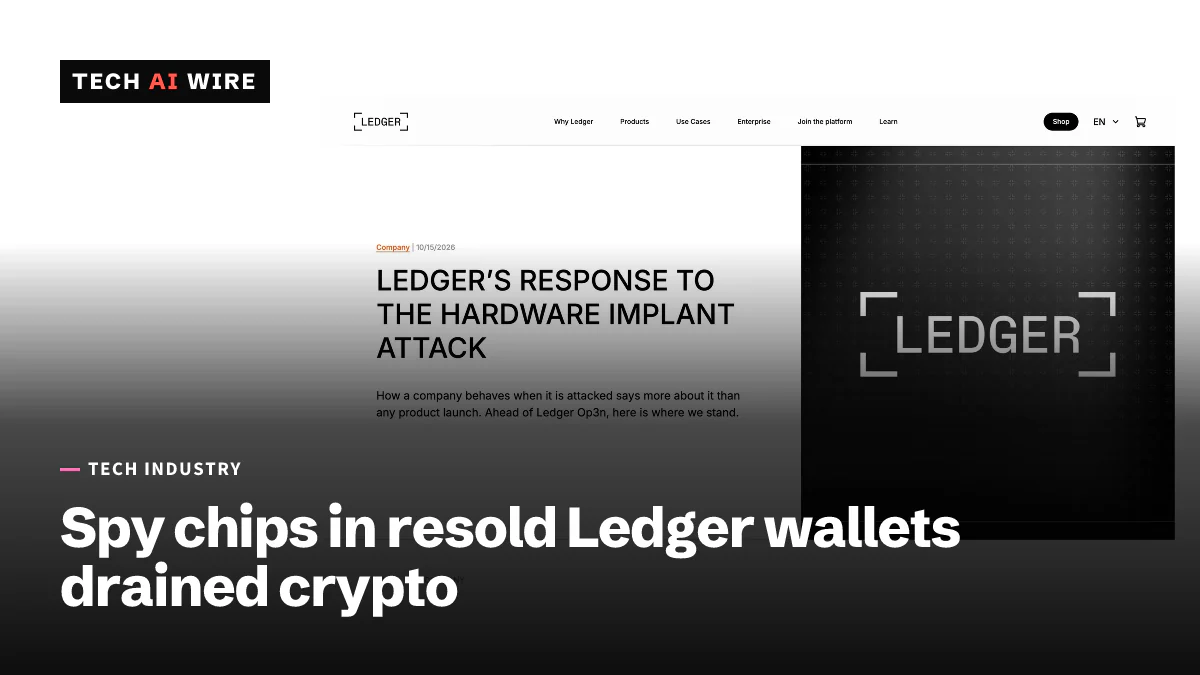
Ledgerによると、ある犯罪グループは本物のLedger製ハードウェアウォレットを購入し、1台ずつにスパイチップを隠したうえで、東南アジアの再販業者を通じて店頭に戻しました。このチップは、購入者のリカバリーフレーズが画面に表示された瞬間にそれを読み取り、モバイル通信網を通じて外部へ送信しました。その後、窃盗犯がウォレットを空にしました。TheStreetによると、オンチェーンの研究者は、300台を超えるウォレットで最大9,320万ドルの損失が出たと推計しています。ただし、Ledgerは被害総額を確認していません。
ハードウェアウォレットは、暗号資産の鍵をオフラインで保管する小さなデバイスです。その最大の約束は、秘密の情報がインターネットにつながったコンピューターに一切触れないことです。今回の攻撃は、この設計を破ったわけではありません。設計を迂回したのです。
埋め込みチップの仕組み
BleepingComputerの報道によると、確認された盗難はすべて、マレーシアを拠点とする再販業者CryptoBilisが販売したデバイスにさかのぼります。研究者によると、これらのデバイスは通常価格のほぼ半額で売られていました。
BleepingComputerによると、Mark Karpelès氏とTibane Labsは被害に遭ったデバイスを分解し、見つかったものを次のように説明しました。
- 画面の裏に隠された基板。 ディスプレイの表示内容と、押されたボタンを記録していました。
- 小型の交換用バッテリーで、追加のチップに電力を供給していました。
- 内蔵のeSIM(デジタル版のSIMカード)により、チップはLTEのモバイル通信網でデータを送信できました。
狙われたのは、リカバリーフレーズ、別名シードフレーズです。これはウォレットが初期設定時に一度だけ表示する24個の単語の並びで、これを知っている人は誰でも資金を動かせます。LedgerはTheStreetに対し、このチップは鍵を保管する厳重に守られたチップ「セキュアエレメント」には触れておらず、取引の改ざんもしていないと説明しました。
だからこそ、Ledger自身のチェックはこれを見逃しました。Genuine Checkは、デバイスが本物であることを確かめるテストです。BleepingComputerによると、Ledgerのサポートページは、元のセキュアエレメントが無傷であれば、追加された部品は検出できないと注意を促しています。
Ledgerが説明する経緯
Ledgerは、ウォレットが空にされたというユーザーの報告を受けて10月9日に調査を始め、その翌日に改ざんを確認しました。10月15日には、ブログ記事でこれまでで最も詳しい説明を公開しました。同社によると、このグループは何か月にもわたって本物のデバイスを購入し、改造したうえでサプライチェーンに戻していました。
「これは、デバイスが当社の管理下を離れた後の流通経路に対する攻撃でした」とLedgerは書いています。同社は、自社のチップ、オペレーティングシステム、サーバーは侵害されていないとしています。
LedgerのCEO、Pascal Gauthier氏はTheStreetに対し、「物理的なサプライチェーンの改ざんは、業界全体にとってのリスクです」と述べました。
損失の規模については、報道によって数字が異なります。
| 推計 | 出典 |
|---|---|
| 最大9,320万ドル、300台超のウォレット | CoinDeskのオンチェーン推計(TheStreet経由) |
| 9,000万ドル超 | Galaxy Digital(TheStreet経由) |
| 不明 | LedgerおよびPrivacy Guides |
TheStreetによると、ステーブルコインUSDTの発行元であるTetherは、1,000万ドル相当のUSDTを凍結しました。
ドイツの店舗をめぐる食い違い
TheStreetによると、改ざんされたデバイスはドイツの小売業者MediaMarktでも見つかり、同社はLedger製品を店舗とウェブサイトから撤去しました。一方、Ledger自身のブログ記事では、ドイツの店舗でデバイスを購入し、倉庫のサンプルも調べたとしています。「調べたすべての端末に問題はありませんでした」と同社は述べています。2つの説明の食い違いは、まだ解消されていません。
開発者にとっての意味
この教訓は暗号資産の世界にとどまりません。ハードウェアキーからスマートフォンまで、どんなセキュリティデバイスも、手元に届くまでの経路と同じ程度にしか信頼できません。
Ledgerの所有者へのアドバイスははっきりしています。「CryptoBilisでLedgerの署名デバイスを購入し、まだ設定していない場合は、設定しないでください」と、Ledgerの最高技術責任者(CTO)であるCharles Guillemet氏はTheStreetに語りました。Privacy Guidesによると、Ledgerは、すでに設定済みの場合は新しいリカバリーフレーズを使った新しいデバイスに資金を移すよう呼びかけています。
セキュリティ用のハードウェアを購入するチームへのポイントは次のとおりです。
- メーカーまたは正規販売店から購入しましょう。 小売価格を大きく下回る価格は、お買い得ではなく警告のサインです。
- 追加されたハードウェアをソフトウェアのチェックで見つけられると考えないでください。 LedgerのGenuine Checkは、これらのデバイスを通過させました。
- 点検していないデバイスに、長期間使う秘密の情報を表示しないでください。
Ledgerは、東南アジアと香港での販売を停止するよう再販業者に要請しました。また、販売店向けに新しいルールを設けています。商品をオープンな棚やディスプレイに置かないこと、購入されるまで在庫をバックヤードで保管すること、異常があればすぐに報告することです。同社は警察と協力しており、さらに詳しい技術情報を公開するとしています。
出典
- Ledger confirms hardware wallet spy implant behind crypto thefts - BleepingComputer
- Ledger's Response to the Hardware Implant Attack - Ledger
- Spy Chip Implanted in Ledger Wallets to Steal Cryptocurrency - Privacy Guides
- Ledger spy chip scandal raises fears over crypto wallet security - TheStreet via Yahoo Finance
関連記事
ヤマト運輸と日経新聞の情報漏えい、531万件と183万件
2026年10月16日、ヤマト運輸は後払い決済サービスから約531万件、日本経済新聞社(日経)は開発用クラウドから約183万件の情報が漏えいしたと発表しました。
バーガーキング公式アプリに不正アクセス、会員約1,118万件が漏えい
日本でバーガーキング(Burger King)を運営するビーケー・ジャパンによると、2026年10月2日から7日にかけて、第三者が公式アプリの会員情報約1,118万件にアクセスしました。このシステムにカード番号は保存されていませんでした。

日本、20社超のサイバー被害を受けて警戒を強化
日本は2026年10月9日、20社を超える企業が攻撃を報告したことを受け、企業と銀行にセキュリティの強化を指示しました。タイムズカーだけで約660万件のアカウントが流出しています。