MarkLogic、31件の脆弱性を公開、うち5件は深刻度「緊急」
Progressは10月12日、データベース「MarkLogic Server(マークロジック・サーバー)」の脆弱性31件を公開しました。うち5件は9.6以上と評価されています。修正は9月10日に11.3.7と12.1.0で提供済みです。
4 分で読めます
数字で見る
- MarkLogic CVEs published on October 12, 2026
- 31
- rated critical, with CVSS scores of 9.6 to 9.9
- 5
- since the previous batch of 10 flaws
- 68 days
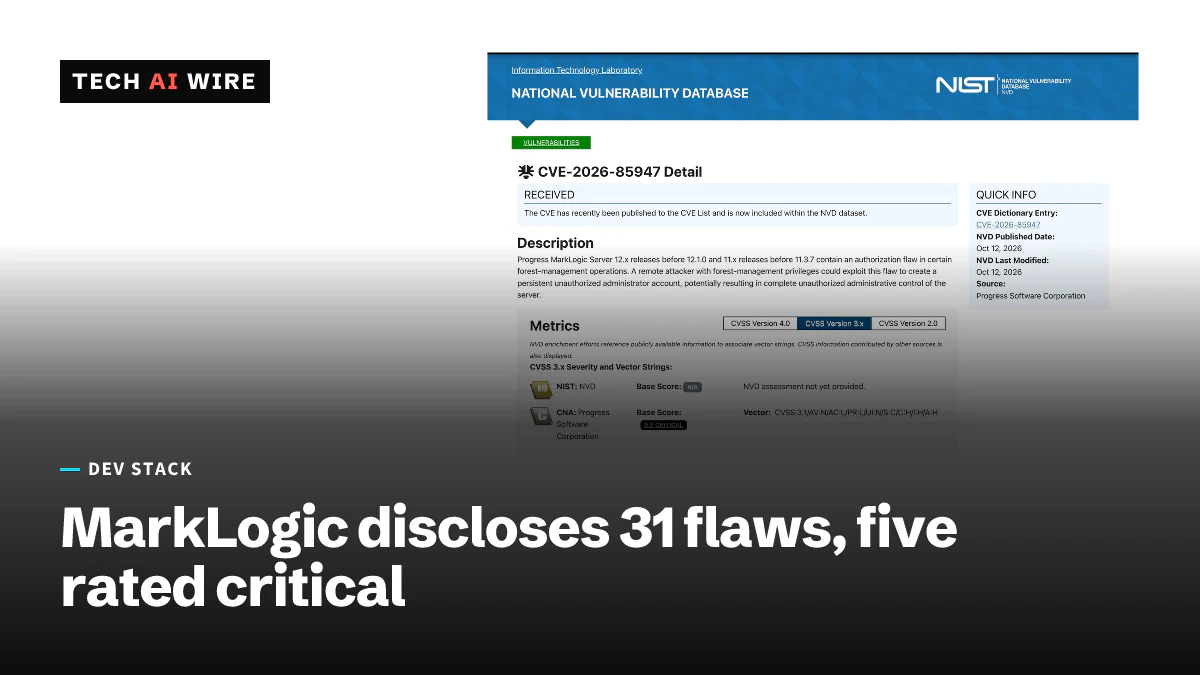
Progress Softwareは2026年10月12日、同社のデータベース「MarkLogic Server」のセキュリティ上の欠陥31件を公開しました。5件は深刻度が「緊急」で、そのうち3件は10点満点中9.9です。修正版はすでにあります。9月10日に、MarkLogic 11.3.7と12.1.0で提供されました。8月のパッチリリースである11.3.6や12.0.3のままの環境は、攻撃を受けるおそれがあります。
31件の脆弱性の概要
National Vulnerability Database(NVD)には31件すべての記録が載っており、いずれもProgress自身が登録したものです。内訳は「緊急」5件、「重要」24件、「警告」2件です。CVSSは、ソフトウェアの欠陥の深刻度を0から10で表す標準的なスコアです。
| CVE | スコア | 攻撃者に必要なもの | 可能になること |
|---|---|---|---|
| CVE-2026-85947 | 9.9 | フォレスト管理の権限 | 永続的な管理者アカウントの作成 |
| CVE-2026-85948 | 9.9 | ユーザー管理レベルの権限 | 古いManagement APIのパスへのコードインジェクションによる、永続的な管理者権限の掌握 |
| CVE-2026-85955 | 9.9 | クエリへのアクセス(評価の権限なし) | より高い権限でのサーバー側コードの実行 |
| CVE-2026-85956 | 9.6 | 委任されたデータベース管理者の権限 | 自身のデータベース外にあるデータのバックアップや復元 |
| CVE-2026-9191 | 9.6 | RESTまたはXDBCの評価パス経由で実行されるコード | 他のユーザーのリクエストデータやセッションデータへのアクセス |
フォレスト(forest)とは、MarkLogicで保存データの単位を指す名前です。XDBCは、クライアントプログラムがクエリを送るために使うMarkLogicのインターフェースです。
緊急の脆弱性はどれも何らかのアクセスが前提
緊急の脆弱性5件のうち、アカウントを持たない部外者が悪用できるものはありません。The Hacker Newsは、どれも既存の権限か、サーバー上でコードを実行する手段が必要だと指摘しています。そのため、NVDの記録では、必要な権限が「低」とされています。
この傾向の根にあるのは、権限の委任です。MarkLogicでは、管理者がほかのアカウントに限られた権限を渡せます。たとえば、1つのフォレストや1組のユーザーを管理する権限です。これらの脆弱性のいくつかを使うと、そうしたアカウントが限られた役割から完全な制御へと権限を引き上げられます。NVDはこれらをCWE-269に分類しています。不適切な権限管理を表すカテゴリです。
The Hacker Newsは、緊急の脆弱性のうち4件の発見を、バグバウンティプラットフォームBugcrowdの研究者によるものとしています。緊急以外で最も評価が高いCVE-2026-85954(8.6)も、管理者が与えた以上の権限を与えてしまいます。別のCVE-2026-85959では、成功したログインが監査ログに必ずしも記録されません。
10月13日時点で、米国政府の悪用された脆弱性のカタログに載っているものは1件もありませんでした。CVEの記録は、いずれかが攻撃に使われたかどうかに触れていません。
9月に修正、10月に公開
MarkLogic 12のリリースノートでは、12.1.0の日付は2026年9月10日です。11のリリースノートは、11.3.7を「MarkLogic 11.3 LTSリリースに対するパッチおよびセキュリティアップデート」と説明しています。両ページとも、CVEが公開された10月12日に更新されました。
| ブランチ | 影響を受けるバージョン | 修正版 |
|---|---|---|
| MarkLogic 11 | 11.3.7より前 | 11.3.7 |
| MarkLogic 12 | 12.1.0より前 | 12.1.0(12.0の修正版リリースなし) |
今回は68日間で2回目の公開です。The Hacker Newsによると、8月の公開分では11.3.6と12.0.3で10件の脆弱性が修正され、うち7件が緊急でした。これらのリリースは、今回の新しい脆弱性には対応していません。
アップグレードで変わること
一部の修正は、動作中のコードが依存している可能性のある挙動を変えます。リリースノートによると、CVE-2026-9191により、/v1/eval、/eval、SPARQL、SQL、Optic、GraphQL、RESTのパッチリクエストを通じて実行されるコードが隔離されるようになりました。これらのパスでは、HTTPのリクエスト、レスポンス、セッションに触れる関数がXDMP-ISOLATEDエラーで失敗するようになります。/v1/invoke経由で実行されるコードは、設計上、隔離されないままです。
The Hacker Newsは、アップグレードに関する注意点をさらに3つ挙げています。
- MarkLogicの一括ロードツールであるmlcpの古いバージョンは、
XDMP-ISOLATEDで失敗します。 - Kerberosログインの修正には、keytabファイルが必要です。
- 既存のログファイルは、ローテーションされるまで古い権限のままです。
Progressは、アカウントがアクセスを失う可能性があるとも警告しています。同社は「そのアクセスが誤っていたため、以前は持っていた権限がなくなっている場合があります」と述べています。
開発者にとっての意味
- まずバージョンを確認すること。 11.3.7または12.1.0より前のものは、すべて影響を受けます。12.0系には修正版がないため、修正には12.1.0への移行が必要です。
- 8月のアップグレードを過信しないこと。 前回の勧告に合わせて11.3.6や12.0.3を導入したチームも、31件すべての脆弱性にさらされたままです。
- アップグレード前に委任ロールを監査すること。 The Hacker Newsによると、Progressは回避策を示していません。ただし、委任されたフォレストとデータベースの権限を誰が持っているか、どのロールが
xdmp-eval-inを持っているかを見直すよう勧めています。まずそれらを絞り込んでください。 - evalを使うコードをステージング環境でテストすること。
/v1/evalやRESTパッチを呼び出し、リクエストやセッションのデータを読むアプリは、XDMP-ISOLATEDを投げるようになります。mlcpも同時にアップグレードしてください。 - 権限の喪失に備えること。 アップグレード後にサービスアカウントが動かなくなった場合、本来持つべきでなかったアクセスに頼っていた可能性があります。アクセスはまとめて戻すのではなく、意図して個別に戻してください。
- プラットフォームの変更に注意すること。 11.3.7のノートでは、Amazon Linux 2が対象から外れています。Amazon Linux 2は、2026年6月30日にサポート終了を迎えました。まだそれを使っているホストは、先にAmazon Linux 2023へ移る必要があります。
出典
- Two Critical MarkLogic Flaws Could Give Delegated Managers Persistent Admin Control - The Hacker News
- CVE-2026-85947 Detail - NIST National Vulnerability Database
- Release notes - Progress MarkLogic Server 12 documentation
関連記事
GitHub Actions、2.329.0未満のセルフホストランナーをブロック
GitHubは2026年9月29日から、2.329.0より古いセルフホストランナー(self-hosted runner)を拒否しています。30日の更新期限を守れないランナーでは、ジョブを止めます。
CodeQL 2.27.1、C++クエリを追加しActionsのロックファイルに対応
CodeQL 2.27.1は170のCWEを対象とする498のデフォルトセキュリティクエリ、新しいC/C++チェック、Kotlin 2.4.20対応、そしてActionsのロックファイル(lock file)の認識を備えています。
Kubernetes 1.37、rootlessモードがベータに昇格
Kubernetes 1.37でKubeletInUserNamespaceがベータになりました。kubelet、コンテナランタイム、CNIプラグイン、kube-proxyのすべてを非rootユーザーで動かせます。