MarkLogic revela 31 falhas, cinco delas críticas
Em 12 de outubro, a Progress publicou 31 falhas do MarkLogic Server, cinco com nota 9,6 ou mais. As correções saíram em 10 de setembro nas versões 11.3.7 e 12.1.0.
4 min de leitura
Em números
- MarkLogic CVEs published on October 12, 2026
- 31
- rated critical, with CVSS scores of 9.6 to 9.9
- 5
- since the previous batch of 10 flaws
- 68 days
Em 12 de outubro de 2026, a Progress Software publicou 31 falhas de segurança em seu banco de dados MarkLogic Server. Cinco são classificadas como críticas, e três delas têm nota 9,9 de 10. As correções já existem: saíram no MarkLogic 11.3.7 e 12.1.0 em 10 de setembro. Quem ainda usa as versões de patch de agosto, 11.3.6 ou 12.0.3, está exposto.
As 31 falhas em resumo
A National Vulnerability Database lista todos os 31 registros, enviados pela própria Progress. Ela conta 5 falhas críticas, 24 altas e 2 médias. O CVSS é a pontuação padrão de 0 a 10 para a gravidade de falhas de software.
| CVE | Nota | O que o atacante precisa ter | O que a falha permite |
|---|---|---|---|
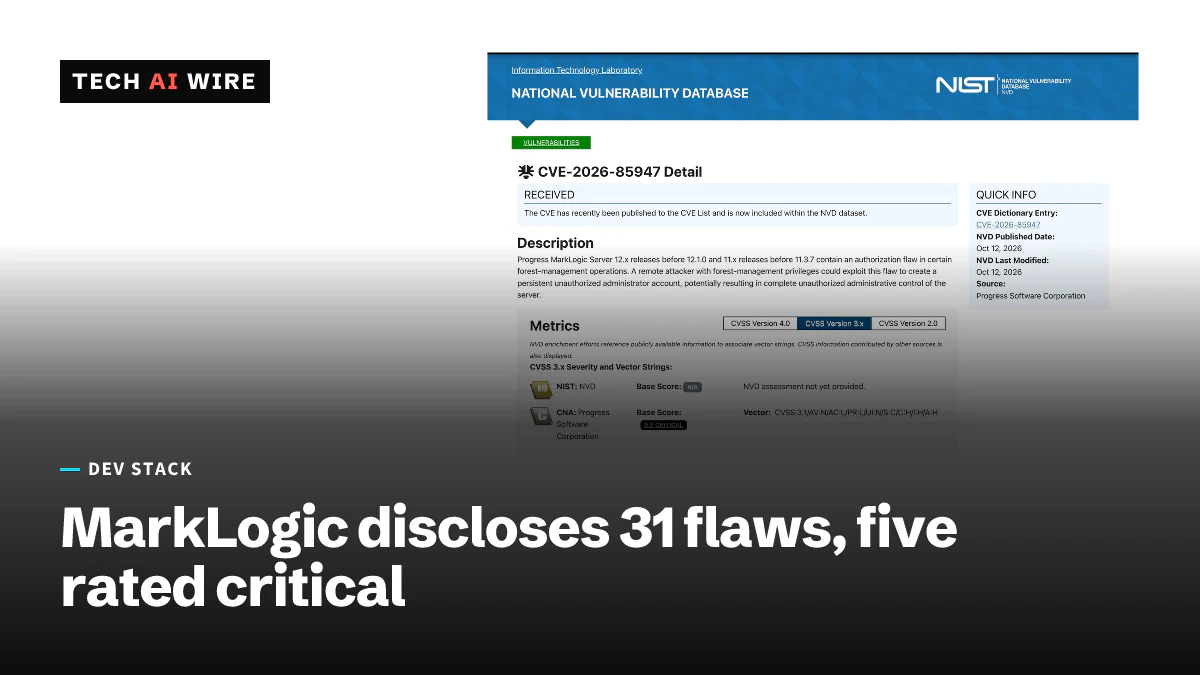
| CVE-2026-85947 | 9,9 | Privilégios de gerenciamento de forests | Criar uma conta de administrador persistente |
| CVE-2026-85948 | 9,9 | Privilégios no nível de gerenciamento de usuários | Controle de administrador persistente, por injeção de código em um caminho antigo da Management API |
| CVE-2026-85955 | 9,9 | Acesso a consultas, sem o privilégio de avaliação | Executar código no servidor com permissões mais altas |
| CVE-2026-85956 | 9,6 | Direitos delegados de administrador de banco de dados | Fazer backup ou restaurar dados fora do próprio banco de dados |
| CVE-2026-9191 | 9,6 | Código executado pelos caminhos de avaliação REST ou XDBC | Acessar dados de requisição e de sessão de outros usuários |
Forest é o nome que o MarkLogic dá a uma unidade de dados armazenados. XDBC é uma interface do MarkLogic que programas clientes usam para enviar consultas.
Toda falha crítica começa com algum acesso
Nenhuma das cinco falhas críticas funciona para um estranho sem conta. O The Hacker News observa que cada uma exige um privilégio existente ou um meio de executar código no servidor. Por isso os registros da NVD indicam que elas exigem privilégios baixos.
O padrão gira em torno da delegação. O MarkLogic permite que um administrador repasse poderes limitados a outras contas, como gerenciar um forest ou um grupo de usuários. Várias dessas falhas deixam uma conta assim subir desse papel limitado para o controle total. A NVD as classifica como CWE-269, a categoria de gerenciamento inadequado de privilégios.
O The Hacker News atribui quatro das falhas críticas a pesquisadores da plataforma de bug bounty Bugcrowd. O bug não crítico com a nota mais alta, a CVE-2026-85954, com 8,6, também concede mais privilégios do que um administrador deu. Outro, a CVE-2026-85959, faz com que logins bem-sucedidos nem sempre sejam gravados no log de auditoria.
Em 13 de outubro, nenhuma das falhas constava do catálogo de vulnerabilidades exploradas do governo dos Estados Unidos. Os registros CVE não dizem se alguma foi usada em ataques.
Corrigidas em setembro, divulgadas em outubro
As notas de versão do MarkLogic 12 datam a 12.1.0 de 10 de setembro de 2026. As notas de versão do 11 descrevem a 11.3.7 como «uma atualização de patch e de segurança para a versão MarkLogic 11.3 LTS». As duas páginas foram atualizadas em 12 de outubro, o dia em que as CVEs se tornaram públicas.
| Ramo | Vulnerável | Corrigido em |
|---|---|---|
| MarkLogic 11 | Antes da 11.3.7 | 11.3.7 |
| MarkLogic 12 | Antes da 12.1.0 | 12.1.0 (sem versão 12.0 corrigida) |
Este é o segundo lote em 68 dias. Segundo o The Hacker News, um lote de agosto corrigiu 10 falhas, 7 delas críticas, nas versões 11.3.6 e 12.0.3. Essas versões não cobrem as novas falhas.
O que muda ao atualizar
Algumas correções mudam comportamentos dos quais um código funcional pode depender. Segundo as notas de versão, a CVE-2026-9191 agora isola o código executado por /v1/eval, /eval, SPARQL, SQL, Optic, GraphQL e requisições REST patch. Nesses caminhos, funções que acessam a requisição HTTP, a resposta ou a sessão agora falham com um erro XDMP-ISOLATED. O código executado por /v1/invoke continua sem isolamento, por design.
O The Hacker News lista mais três observações sobre a atualização:
- Versões antigas do mlcp, a ferramenta de carga em massa do MarkLogic, falham com
XDMP-ISOLATED. - A correção do login com Kerberos precisa de um arquivo keytab.
- Arquivos de log existentes mantêm as permissões antigas até serem rotacionados.
A Progress também alerta que contas podem perder acesso. Nas palavras da empresa, «talvez você não tenha mais privilégios aos quais tinha acesso antes, porque esse acesso estava incorreto».
O que isso significa para desenvolvedores
- Verifique sua versão primeiro. Tudo abaixo de 11.3.7 ou 12.1.0 está afetado. Na linha 12.0 não há patch, então a correção significa migrar para a 12.1.0.
- Não confie em uma atualização de agosto. Equipes que instalaram 11.3.6 ou 12.0.3 por causa do último alerta continuam expostas às 31 falhas.
- Audite os papéis delegados antes de atualizar. Segundo o The Hacker News, a Progress não lista nenhuma solução alternativa. Mas recomenda revisar quem tem direitos delegados sobre forests e bancos de dados, e quais papéis têm
xdmp-eval-in. Reduza esses acessos primeiro. - Teste em staging o código baseado em eval. Apps que chamam
/v1/evalou REST patch e leem dados de requisição ou de sessão vão começar a lançarXDMP-ISOLATED. Atualize o mlcp ao mesmo tempo. - Prepare-se para permissões perdidas. Se uma conta de serviço quebrar após a atualização, talvez ela dependesse de um acesso que nunca deveria ter tido. Devolva esse acesso de forma deliberada, não em bloco.
- Atenção à mudança de plataforma. As notas da 11.3.7 deixam de suportar o Amazon Linux 2, que chegou ao fim da vida útil em 30 de junho de 2026. Hosts que ainda o usam precisam migrar primeiro para o Amazon Linux 2023.
Fontes
- Two Critical MarkLogic Flaws Could Give Delegated Managers Persistent Admin Control - The Hacker News
- CVE-2026-85947 Detail - NIST National Vulnerability Database
- Release notes - Progress MarkLogic Server 12 documentation
Artigos relacionados
GitHub Actions bloqueia runners auto-hospedados anteriores à 2.329.0
Desde 29 de setembro de 2026, o GitHub rejeita runners auto-hospedados anteriores à 2.329.0 e interrompe jobs em runners que perdem uma janela de atualização de 30 dias.
CodeQL 2.27.1 adiciona uma consulta C++ e lê arquivos de lock do Actions
O CodeQL 2.27.1 traz 498 consultas de segurança padrão cobrindo 170 CWEs, uma nova verificação de C/C++, suporte ao Kotlin 2.4.20 e reconhece arquivos de lock do Actions.
Kubernetes 1.37 promove o modo rootless a beta
O Kubernetes 1.37 promove o KubeletInUserNamespace a beta. O kubelet, os runtimes de contentores, os plugins CNI e o kube-proxy passam a poder correr como utilizador comum.