MarkLogic révèle 31 failles, dont cinq critiques
Le 12 octobre, Progress a publié 31 failles de MarkLogic Server, dont cinq notées 9,6 ou plus. Les correctifs sont sortis le 10 septembre dans les versions 11.3.7 et 12.1.0.
4 min de lecture
En chiffres
- MarkLogic CVEs published on October 12, 2026
- 31
- rated critical, with CVSS scores of 9.6 to 9.9
- 5
- since the previous batch of 10 flaws
- 68 days
Le 12 octobre 2026, Progress Software a publié 31 failles de sécurité de sa base de données MarkLogic Server. Cinq sont jugées critiques, et trois d'entre elles obtiennent 9,9 sur 10. Les correctifs existent déjà : ils sont sortis dans MarkLogic 11.3.7 et 12.1.0 le 10 septembre. Quiconque utilise encore les versions correctives d'août, 11.3.6 ou 12.0.3, est exposé.
Les 31 failles en un coup d'œil
La National Vulnerability Database recense les 31 fiches, toutes déposées par Progress elle-même. Elle compte 5 failles critiques, 24 élevées et 2 moyennes. Le CVSS est le score standard de gravité des failles logicielles, de 0 à 10.
| CVE | Score | Ce dont l'attaquant a besoin | Ce que cela permet |
|---|---|---|---|
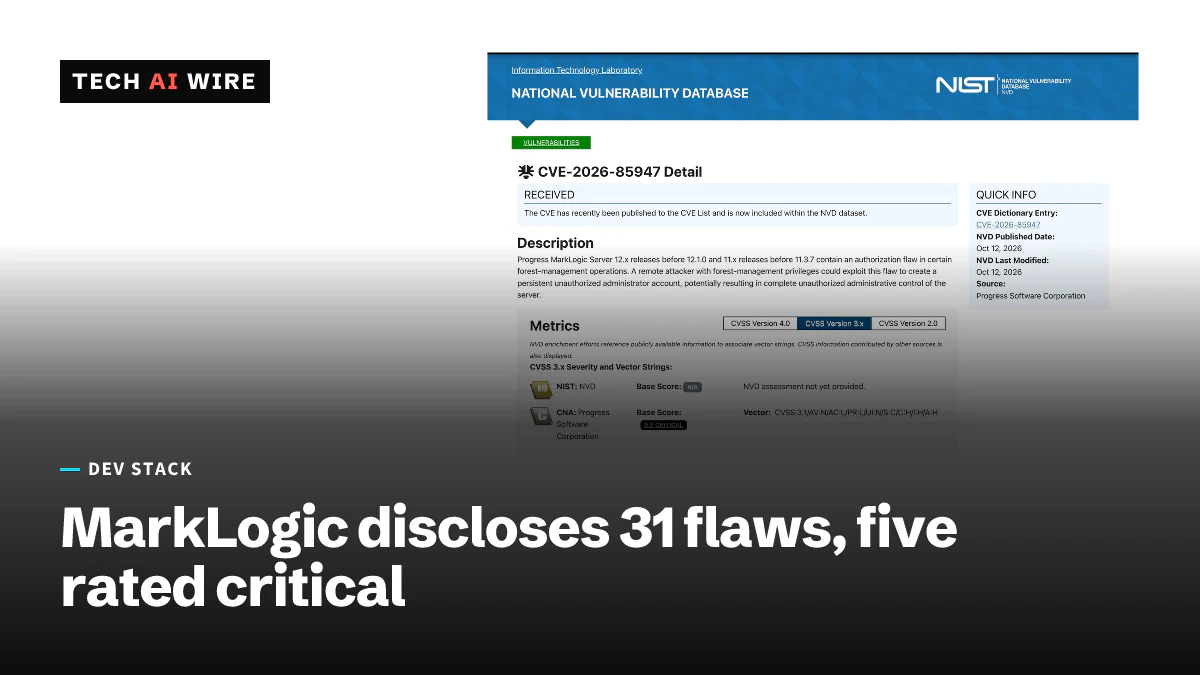
| CVE-2026-85947 | 9,9 | Des privilèges de gestion des forests | Créer un compte administrateur persistant |
| CVE-2026-85948 | 9,9 | Des privilèges de niveau gestion des utilisateurs | Un contrôle administrateur persistant, par injection de code dans un ancien chemin de la Management API |
| CVE-2026-85955 | 9,9 | Un accès aux requêtes, sans le privilège d'évaluation | Exécuter du code côté serveur avec des permissions plus élevées |
| CVE-2026-85956 | 9,6 | Des droits délégués d'administrateur de base de données | Sauvegarder ou restaurer des données hors de sa propre base |
| CVE-2026-9191 | 9,6 | Du code exécuté via les chemins d'évaluation REST ou XDBC | Accéder aux données de requête et de session d'autres utilisateurs |
Chez MarkLogic, le terme forest désigne une unité de données stockées. XDBC est une interface de MarkLogic que les programmes clients utilisent pour envoyer des requêtes.
Chaque faille critique exige un accès préalable
Aucune des cinq failles critiques ne fonctionne pour un inconnu sans compte. The Hacker News note que chacune exige un privilège existant ou un moyen d'exécuter du code sur le serveur. C'est pourquoi les fiches de la NVD indiquent qu'elles ne demandent que de faibles privilèges.
Le schéma tient à la délégation. MarkLogic permet à un administrateur de confier des pouvoirs restreints à d'autres comptes, comme la gestion d'une forest ou d'un groupe d'utilisateurs. Plusieurs de ces failles permettent à un tel compte de passer de ce rôle restreint au contrôle total. La NVD les classe sous CWE-269, la catégorie de la gestion incorrecte des privilèges.
The Hacker News attribue quatre des failles critiques à des chercheurs de la plateforme de bug bounty Bugcrowd. Le bug non critique le mieux noté, CVE-2026-85954 à 8,6, accorde lui aussi plus de privilèges qu'un administrateur n'en a donné. Un autre, CVE-2026-85959, fait que les connexions réussies ne sont pas toujours inscrites dans le journal d'audit.
Au 13 octobre, aucune des failles ne figurait dans le catalogue des vulnérabilités exploitées du gouvernement américain. Les fiches CVE ne disent pas si certaines ont servi dans des attaques.
Corrigées en septembre, divulguées en octobre
Les notes de version de MarkLogic 12 datent la 12.1.0 du 10 septembre 2026. Les notes de version de la 11 décrivent la 11.3.7 comme « une mise à jour corrective et de sécurité de la version MarkLogic 11.3 LTS ». Les deux pages ont été mises à jour le 12 octobre, le jour où les CVE ont été rendues publiques.
| Branche | Vulnérable | Corrigé dans |
|---|---|---|
| MarkLogic 11 | Avant 11.3.7 | 11.3.7 |
| MarkLogic 12 | Avant 12.1.0 | 12.1.0 (pas de version 12.0 corrigée) |
C'est la deuxième série en 68 jours. Selon The Hacker News, une série d'août a corrigé 10 failles, dont 7 critiques, dans 11.3.6 et 12.0.3. Ces versions ne couvrent pas les nouvelles failles.
Ce qui change à la mise à niveau
Certains correctifs modifient un comportement dont du code fonctionnel peut dépendre. Selon les notes de version, CVE-2026-9191 isole désormais le code exécuté via /v1/eval, /eval, SPARQL, SQL, Optic, GraphQL et les requêtes REST patch. Sur ces chemins, les fonctions qui touchent à la requête HTTP, à la réponse ou à la session échouent désormais avec une erreur XDMP-ISOLATED. Le code exécuté via /v1/invoke reste non isolé, à dessein.
The Hacker News signale trois autres points à connaître pour la mise à niveau :
- Les anciennes versions de mlcp, l'outil de chargement en masse de MarkLogic, échouent avec
XDMP-ISOLATED. - Le correctif de connexion Kerberos exige un fichier keytab.
- Les fichiers journaux existants gardent leurs anciennes permissions jusqu'à leur rotation.
Progress prévient aussi que des comptes peuvent perdre des accès. Selon ses termes, « vous n'avez peut-être plus des privilèges auxquels vous aviez accès auparavant, car cet accès était incorrect ».
Ce que cela signifie pour les développeurs
- Vérifiez d'abord votre version. Tout ce qui est antérieur à 11.3.7 ou 12.1.0 est concerné. La branche 12.0 n'a pas de correctif, donc corriger signifie passer à 12.1.0.
- Ne vous fiez pas à une mise à niveau d'août. Les équipes qui ont installé 11.3.6 ou 12.0.3 pour le dernier bulletin restent exposées aux 31 failles.
- Auditez les rôles délégués avant la mise à niveau. Selon The Hacker News, Progress n'indique aucun contournement. L'éditeur conseille toutefois de vérifier qui détient des droits délégués sur les forests et les bases de données, et quels rôles détiennent
xdmp-eval-in. Réduisez-les d'abord. - Testez le code basé sur eval en préproduction. Les applications qui appellent
/v1/evalou REST patch et lisent des données de requête ou de session commenceront à leverXDMP-ISOLATED. Mettez à jour mlcp en même temps. - Prévoyez des permissions perdues. Si un compte de service ne fonctionne plus après la mise à niveau, il s'appuyait peut-être sur un accès qu'il n'aurait jamais dû avoir. Rendez-lui cet accès délibérément, pas en bloc.
- Tenez compte du changement de plateforme. Les notes de la 11.3.7 abandonnent Amazon Linux 2, arrivé en fin de vie le 30 juin 2026. Les hôtes qui l'utilisent encore doivent d'abord passer à Amazon Linux 2023.
Sources
- Two Critical MarkLogic Flaws Could Give Delegated Managers Persistent Admin Control - The Hacker News
- CVE-2026-85947 Detail - NIST National Vulnerability Database
- Release notes - Progress MarkLogic Server 12 documentation
Articles liés
GitHub Actions bloque les runners auto-hébergés antérieurs à 2.329.0
Depuis le 29 septembre 2026, GitHub rejette les runners auto-hébergés antérieurs à 2.329.0 et arrête les jobs des runners qui manquent une fenêtre de mise à jour de 30 jours.
CodeQL 2.27.1 ajoute une requête C++ et lit les fichiers de verrouillage Actions
CodeQL 2.27.1 livre 498 requêtes de sécurité par défaut couvrant 170 CWE, un nouveau contrôle C/C++, la prise en charge de Kotlin 2.4.20 et la lecture des fichiers de verrouillage Actions.
Kubernetes 1.37 fait passer le mode rootless en bêta
Kubernetes 1.37 fait passer KubeletInUserNamespace en bêta. Le kubelet, les runtimes de conteneurs, les plugins CNI et kube-proxy peuvent tous tourner en utilisateur ordinaire.