MarkLogic veröffentlicht 31 Sicherheitslücken, fünf davon kritisch
Am 12. Oktober hat Progress 31 Lücken in MarkLogic Server veröffentlicht, fünf davon mit 9,6 oder höher bewertet. Die Fixes kamen am 10. September mit 11.3.7 und 12.1.0.
4 Min. Lesezeit
Die Zahlen
- MarkLogic CVEs published on October 12, 2026
- 31
- rated critical, with CVSS scores of 9.6 to 9.9
- 5
- since the previous batch of 10 flaws
- 68 days
Am 12. Oktober 2026 hat Progress Software 31 Sicherheitslücken in seiner Datenbank MarkLogic Server veröffentlicht. Fünf gelten als kritisch, und drei davon erreichen 9,9 von 10 Punkten. Die Fixes gibt es bereits: Sie wurden am 10. September mit MarkLogic 11.3.7 und 12.1.0 ausgeliefert. Wer noch die Patch-Versionen aus dem August nutzt, also 11.3.6 oder 12.0.3, ist angreifbar.
Die 31 Lücken im Überblick
Die National Vulnerability Database führt alle 31 Einträge, die Progress selbst eingereicht hat. Sie zählt 5 kritische Lücken, 24 mit hohem und 2 mit mittlerem Schweregrad. CVSS ist der übliche Wert für den Schweregrad von Softwarelücken auf einer Skala von 0 bis 10.
| CVE | Wert | Was ein Angreifer braucht | Was die Lücke ermöglicht |
|---|---|---|---|
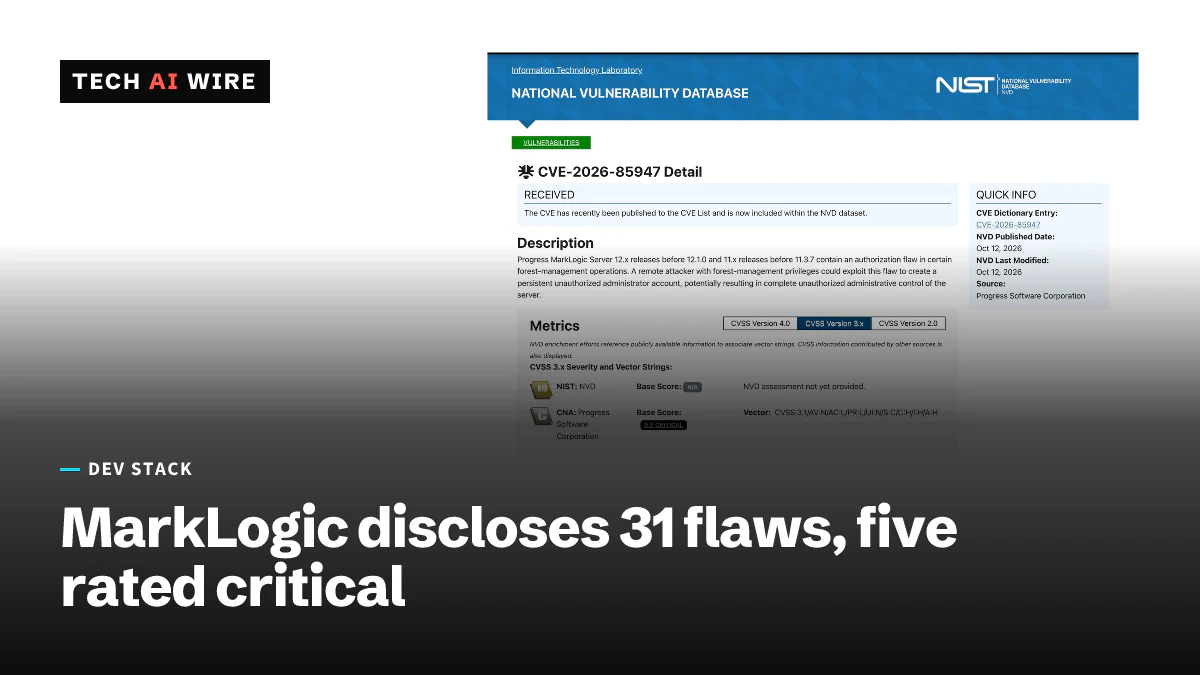
| CVE-2026-85947 | 9,9 | Rechte zur Forest-Verwaltung | Ein dauerhaftes Administratorkonto anlegen |
| CVE-2026-85948 | 9,9 | Rechte auf der Ebene der Benutzerverwaltung | Dauerhafte Admin-Kontrolle, per Code-Injection in einem alten Pfad der Management API |
| CVE-2026-85955 | 9,9 | Abfragezugriff, ohne das Evaluierungsrecht | Serverseitigen Code mit höheren Rechten ausführen |
| CVE-2026-85956 | 9,6 | Delegierte Rechte als Datenbankadministrator | Daten außerhalb der eigenen Datenbank sichern oder wiederherstellen |
| CVE-2026-9191 | 9,6 | Code, der über REST- oder XDBC-Evaluierungspfade läuft | Auf Anfrage- und Sitzungsdaten anderer Nutzer zugreifen |
Ein Forest ist bei MarkLogic die Bezeichnung für eine Einheit gespeicherter Daten. XDBC ist eine Schnittstelle von MarkLogic, über die Client-Programme Abfragen senden.
Jede kritische Lücke setzt einen Zugang voraus
Keine der fünf kritischen Lücken funktioniert für einen Fremden ohne Konto. The Hacker News weist darauf hin, dass jede ein bestehendes Recht oder eine Möglichkeit voraussetzt, Code auf dem Server auszuführen. Deshalb vermerken die NVD-Einträge, dass für sie nur niedrige Rechte nötig sind.
Das Muster dreht sich um Delegation. MarkLogic erlaubt es einem Administrator, anderen Konten eng begrenzte Befugnisse zu übertragen, etwa die Verwaltung eines Forests oder einer Gruppe von Benutzern. Mehrere dieser Lücken lassen ein solches Konto von dieser engen Rolle bis zur vollen Kontrolle aufsteigen. Die NVD ordnet sie CWE-269 zu, der Kategorie für fehlerhafte Rechteverwaltung.
The Hacker News schreibt vier der kritischen Lücken Forschern der Bug-Bounty-Plattform Bugcrowd zu. Der am höchsten bewertete nicht kritische Fehler, CVE-2026-85954 mit 8,6, vergibt ebenfalls mehr Rechte, als ein Admin gewährt hat. Ein weiterer, CVE-2026-85959, führt dazu, dass erfolgreiche Anmeldungen nicht immer im Audit-Log landen.
Mit Stand 13. Oktober war keine der Lücken im Katalog der US-Regierung für ausgenutzte Schwachstellen verzeichnet. Die CVE-Einträge sagen nicht, ob eine davon bei Angriffen genutzt wurde.
Im September behoben, im Oktober offengelegt
Die Release Notes zu MarkLogic 12 datieren 12.1.0 auf den 10. September 2026. Die Release Notes zu Version 11 beschreiben 11.3.7 als „ein Patch- und Sicherheitsupdate für das Release MarkLogic 11.3 LTS“. Beide Seiten wurden am 12. Oktober aktualisiert, dem Tag, an dem die CVEs öffentlich wurden.
| Zweig | Angreifbar | Behoben in |
|---|---|---|
| MarkLogic 11 | Vor 11.3.7 | 11.3.7 |
| MarkLogic 12 | Vor 12.1.0 | 12.1.0 (kein gepatchtes 12.0-Release) |
Das ist die zweite Runde innerhalb von 68 Tagen. Laut The Hacker News behob eine Runde im August 10 Lücken, 7 davon kritisch, in 11.3.6 und 12.0.3. Diese Versionen decken die neuen Lücken nicht ab.
Was sich beim Upgrade ändert
Einige Fixes ändern Verhalten, auf das funktionierender Code angewiesen sein kann. Laut den Release Notes isoliert CVE-2026-9191 jetzt Code, der über /v1/eval, /eval, SPARQL, SQL, Optic, GraphQL und REST-Patch-Anfragen läuft. Auf diesen Pfaden schlagen Funktionen, die auf die HTTP-Anfrage, die Antwort oder die Sitzung zugreifen, jetzt mit einem XDMP-ISOLATED-Fehler fehl. Code, der über /v1/invoke läuft, bleibt bewusst nicht isoliert.
The Hacker News nennt drei weitere Hinweise zum Upgrade:
- Ältere Versionen von mlcp, dem Bulk-Load-Tool von MarkLogic, schlagen mit
XDMP-ISOLATEDfehl. - Der Fix für die Kerberos-Anmeldung braucht eine Keytab-Datei.
- Bestehende Logdateien behalten ihre alten Berechtigungen, bis sie rotiert werden.
Progress warnt außerdem, dass Konten Zugriff verlieren können. Wörtlich heißt es: „Möglicherweise haben Sie keine Rechte mehr, auf die Sie zuvor Zugriff hatten, weil dieser Zugriff fehlerhaft war.“
Was das für Entwickler bedeutet
- Zuerst die Version prüfen. Alles unter 11.3.7 oder 12.1.0 ist betroffen. Für die 12.0-Linie gibt es keinen Patch, der Fix bedeutet also den Wechsel auf 12.1.0.
- Einem Upgrade aus dem August nicht trauen. Teams, die für den letzten Sicherheitshinweis 11.3.6 oder 12.0.3 installiert haben, sind weiter allen 31 Lücken ausgesetzt.
- Delegierte Rollen vor dem Upgrade prüfen. Laut The Hacker News nennt Progress keinen Workaround. Das Unternehmen rät aber zu prüfen, wer delegierte Rechte für Forests und Datenbanken hat und welche Rollen
xdmp-eval-inbesitzen. Kürzen Sie diese zuerst. - Eval-basierten Code in Staging testen. Apps, die
/v1/evaloder REST-Patch aufrufen und Anfrage- oder Sitzungsdaten lesen, werfen künftigXDMP-ISOLATED. Aktualisieren Sie mlcp gleichzeitig. - Mit verlorenen Rechten rechnen. Wenn ein Dienstkonto nach dem Upgrade nicht mehr funktioniert, hat es sich vielleicht auf Zugriff verlassen, den es nie hätte haben dürfen. Geben Sie ihn gezielt zurück, nicht pauschal.
- Den Plattformwechsel beachten. Die Notes zu 11.3.7 streichen Amazon Linux 2, das am 30. Juni 2026 sein Lebensende erreicht hat. Hosts, die noch darauf laufen, brauchen zuerst Amazon Linux 2023.
Quellen
- Two Critical MarkLogic Flaws Could Give Delegated Managers Persistent Admin Control - The Hacker News
- CVE-2026-85947 Detail - NIST National Vulnerability Database
- Release notes - Progress MarkLogic Server 12 documentation
Ähnliche Artikel
GitHub Actions blockiert selbst gehostete Runner unter 2.329.0
Seit dem 29. September 2026 weist GitHub selbst gehostete Runner älter als 2.329.0 ab und stoppt Jobs auf Runnern, die ein 30-tägiges Update-Fenster verpassen.
CodeQL 2.27.1 bringt eine C++-Abfrage und liest Actions-Lock-Dateien
CodeQL 2.27.1 liefert 498 Standard-Sicherheitsabfragen für 170 CWEs, eine neue C/C++-Prüfung, Unterstützung für Kotlin 2.4.20 und kennt Actions-Lock-Dateien.
Kubernetes 1.37 hebt den Rootless-Modus auf Beta
Kubernetes 1.37 setzt KubeletInUserNamespace auf Beta. Kubelet, Container-Runtimes, CNI-Plugins und kube-proxy können nun alle als normaler Benutzer laufen.