Tailscale 1.104.4、Tailworm報告で判明したSSHの権限に関する欠陥を修正
Tailscale(テイルスケール)は1.104.4で、4件のセキュリティ情報の問題を修正しました。Tailworm報告で、Tailscale SSHの転送(フォワーディング)がroot専用のソケットに到達できると示されたことを受けた対応です。
4 分で読めます
英語の原文から機械翻訳したものです。原文はClaire Whitmoreが事実確認と編集を行いました。内容に相違がある場合は英語版が優先されます。 編集方針
数字で見る
- security bulletins fixed, TS-2026-014 to TS-2026-017
- 4
- findings in the Tailworm report, per The Hacker News
- 11
- between Tailscale receiving the report and its publication
- 2 hours
Tailscaleは、バージョン1.104.4で、Tailscale SSHとServe機能の一連の欠陥を修正しました。これらの修正は「Tailworm」報告を受けたものです。この報告は、侵害された1台のデバイスが、到達を許可されている他のマシンでroot権限を得られることを示しました。Tailscaleは、TS-2026-014からTS-2026-017までの4件のセキュリティ情報を公開し、2026年10月28日付のブログ記事で詳細を説明しました。ポート転送を有効にしてTailscale SSHを使っている人は、アップデートすべきです。
Tailscaleは、企業のデバイスをtailnetと呼ばれる1つのプライベートネットワークにつなぐVPNサービスです。Tailscale SSHを使うと、通常のSSH鍵の代わりに、Tailscaleがそれらのマシンへのログインを処理します。
4件のセキュリティ情報が修正する内容
| セキュリティ情報 | 何が問題だったか | 影響を受ける対象 |
|---|---|---|
| TS-2026-014 | SSHのUnixソケット転送がrootとして実行されていたため、root専用のソケットに到達できた | ポリシーでローカルまたはリモートの転送が許可されているTailscale SSH |
| TS-2026-015 | SSHセッションでメモリが際限なく増え、tailscaledがクラッシュするおそれがあった | Tailscale SSHのノード(ログイン済みで許可されたセッションから) |
| TS-2026-016 | Unixソケット上のServeバックエンドが、tailscaledのローカルAPIを含む特権ソケットに到達できた | ServeをUnixソケットに向けている構成 |
| TS-2026-017 | HTTP/2のServeで競合状態が起き、マウント間でApp Capabilitiesヘッダーが漏れた | TLSを使い、要件の異なる2つ以上のマウントがあるServe |
Tailscaleのセキュリティ情報一覧によると、4件はいずれも1.104.4以降で修正されています。Tailscaleは、どれについても深刻度の評価を示していません。
Unixソケットとは、同じマシン上のプログラム同士が通信に使うローカルの経路です。Dockerソケットのように、到達した者にマシンの完全な制御を与えるものもあります。
攻撃の仕組み
The Hacker Newsによると、報告を行った研究者は、Cyberdione LabsのErica Windisch氏です。同氏はTailscale 1.104.2と、オープンソースのコントロールサーバーであるheadscale 0.29.5をテストし、11件の指摘を挙げました。
同氏の検証環境では、3つの手法によって、通常のSSHセッションがroot権限に変わりました。1つ目は、転送された接続をrootプロセス経由でroot専用のソケットに送る手法です。2つ目は、rootが所有するソケットにすり替える手法です。3つ目は、ファイルパスの安全チェックとの競合を突く手法です。この最後の連鎖では、登録キーを奪い、攻撃者のマシンを信頼されたサーバーとして参加させました。これが成功したのは、Tailnet Lockを使っていないネットワークだけです。Tailnet Lockは、新しいデバイスを信頼済みのデバイスに承認させる機能です。
Tailscaleは、影響の範囲が限られていることを強調しています。バグを悪用するには、ポリシーでSSHが許可されたうえで、「tailnet内の承認済みピアにすでに足場があること」が必要です。同社によれば、これらの欠陥によって、外部の人間が任意のTailscale SSHサーバーにログインできるわけではありません。同社はこのリスクを、自己増殖するワームではなく、ポリシーの範囲内に限られた横方向への移動(ラテラルムーブメント)と位置づけています。
異論のある開示
事態は急速に進みました。Tailscaleによると、10月23日(金)にソーシャルメディアで懸念が広がり始め、同社は調査を始めました。同社が報告を受け取ったのは10月24日(土)の朝で、研究者はその約2時間後に報告を公開しました。
Windisch氏はThe Hacker Newsに対し、この報告は「報告はしたが、調整はしていない」ものだと語りました。同氏は、最初にTailscaleへ報告書と概念実証(PoC)を送ったと述べました。The Hacker NewsとBrandefenseによると、調整された修正がないまま公開したことを批判する研究者もいました。
Tailscaleは、ServeとFunnelに関する別の報告も検証しました。この報告には5件の指摘が含まれていました。同社は3件をバグとして修正し、2件は設計どおりの動作だとしました。未リリースのアプリコネクタであるConn25には欠陥があります。Tailscaleは「現在提供されている安定版のアプリコネクタは影響を受けません」としています。
開発者にとっての意味
Tailscale SSHを運用しているチームは、これをすぐに適用すべきアップデートとして扱うべきです。これらの機能を使わない通常のネットワーク利用は、影響を受ける対象として挙げられていません。
- クライアントを1.104.4以降に更新する。 修正はクライアント側にあるため、Tailscale SSHを受け付けるすべてのノードに新しいバージョンが必要です。
- すぐにパッチを当てられない場合は転送を無効にする。 tailscaledのサービス環境で
TS_SSH_DISABLE_FORWARDING=1を設定し、再起動します。転送がなくても、Tailscale SSHは引き続き動作します。 - SSHのルールを厳しくする。 広すぎるルールは、送信元から宛先への個別の許可に置き換えてください。また、特権を持つターゲットアカウントは決して許可しないでください。The Hacker NewsとBrandefenseがこう勧めています。
- Serveの設定を監査する。 不要なUnixソケット、特に特権ソケットを指している
tailscale serveの転送は削除してください。 - セルフホストしている場合はheadscaleを確認する。 両メディアによると、headscale 0.29.5では転送を無効にできないため、そこでのSSHの許可はすべて事実上rootと同じです。1.104.4のクライアントリリースは、サーバー側を変更しません。
- Tailnet Lockを有効にする。 The Hacker Newsによると、検証環境では、登録キーを使った連鎖の最後の段階をTailnet Lockが阻止しました。
Tailscale自身の助言は慎重です。同社は10月26日の更新で、「現時点の評価に基づき、全員にTailscale SSHの無効化を勧めているわけではありません」と述べました。いずれにしても、パッチを当て、そのうえで誰が何を転送できるかを絞り込むのが、より安全な道です。
出典
- Tailscale SSH: Findings and fixes - Tailscale
- Tailscale SSH: Investigation and remediation update - Tailscale
- Unpatched Tailscale SSH Flaws Could Let a Hacked Device Reach Root on Other Servers - The Hacker News
- Tailworm: Tailscale Flaws and Who Is Exposed - Brandefense
関連記事
Railwayで不正アクセス、全ユーザーに秘密情報の入れ替えを要請
Railway(レイルウェイ)は2026年10月21日、攻撃者が顧客の暗号化された環境変数にアクセスし、一部を復号した可能性があると公表しました。すべてのユーザーに秘密情報の入れ替えを求めています。
ConnectWise Cloud Backup(旧SkyKick)のアプリが悪用され、Microsoft 365テナントに侵入
Huntressによると、攻撃者は2026年10月15日から、ConnectWise(コネクトワイズ)Cloud Backupのアプリのアイデンティティを使い、少なくとも162のMicrosoft 365テナントにサインインしました。多要素認証(MFA)では防げませんでした。
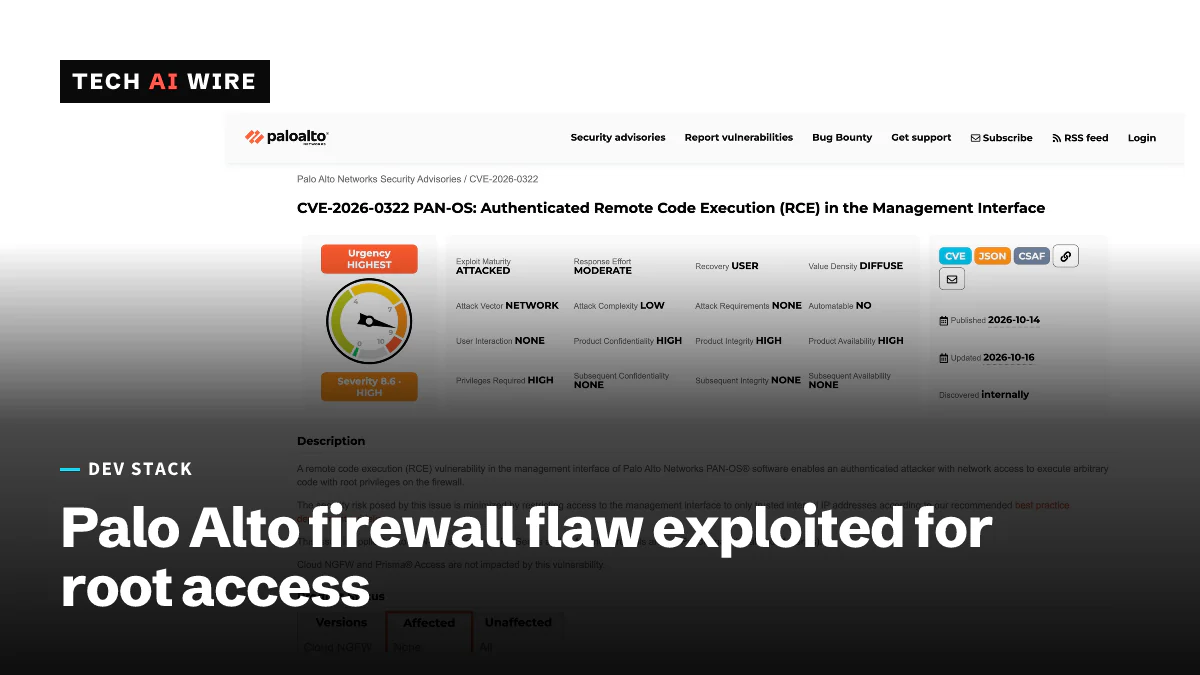
Palo Alto PAN-OSの脆弱性CVE-2026-0322、root権限の取得に悪用される
Palo Alto Networks(パロアルトネットワークス)によると、CVSS 8.6のPAN-OSの脆弱性CVE-2026-0322が、ごく限定的な攻撃を受けています。この脆弱性を突くと、管理インターフェイス経由でファイアウォールのroot権限を得られます。