MarkLogic revela 31 fallos, cinco de ellos críticos
El 12 de octubre, Progress publicó 31 fallos de MarkLogic Server, cinco con una puntuación de 9,6 o más. Las correcciones llegaron el 10 de septiembre en 11.3.7 y 12.1.0.
4 min de lectura
En cifras
- MarkLogic CVEs published on October 12, 2026
- 31
- rated critical, with CVSS scores of 9.6 to 9.9
- 5
- since the previous batch of 10 flaws
- 68 days
El 12 de octubre de 2026, Progress Software publicó 31 fallos de seguridad de su base de datos MarkLogic Server. Cinco están calificados como críticos, y tres de ellos obtienen 9,9 sobre 10. Las correcciones ya existen: llegaron en MarkLogic 11.3.7 y 12.1.0 el 10 de septiembre. Quien siga en las versiones de parche de agosto, 11.3.6 o 12.0.3, está expuesto.
Los 31 fallos de un vistazo
La National Vulnerability Database recoge los 31 registros, todos presentados por la propia Progress. Cuenta 5 fallos críticos, 24 altos y 2 medios. CVSS es la puntuación estándar de 0 a 10 que mide la gravedad de los fallos de software.
| CVE | Puntuación | Qué necesita un atacante | Qué permite |
|---|---|---|---|
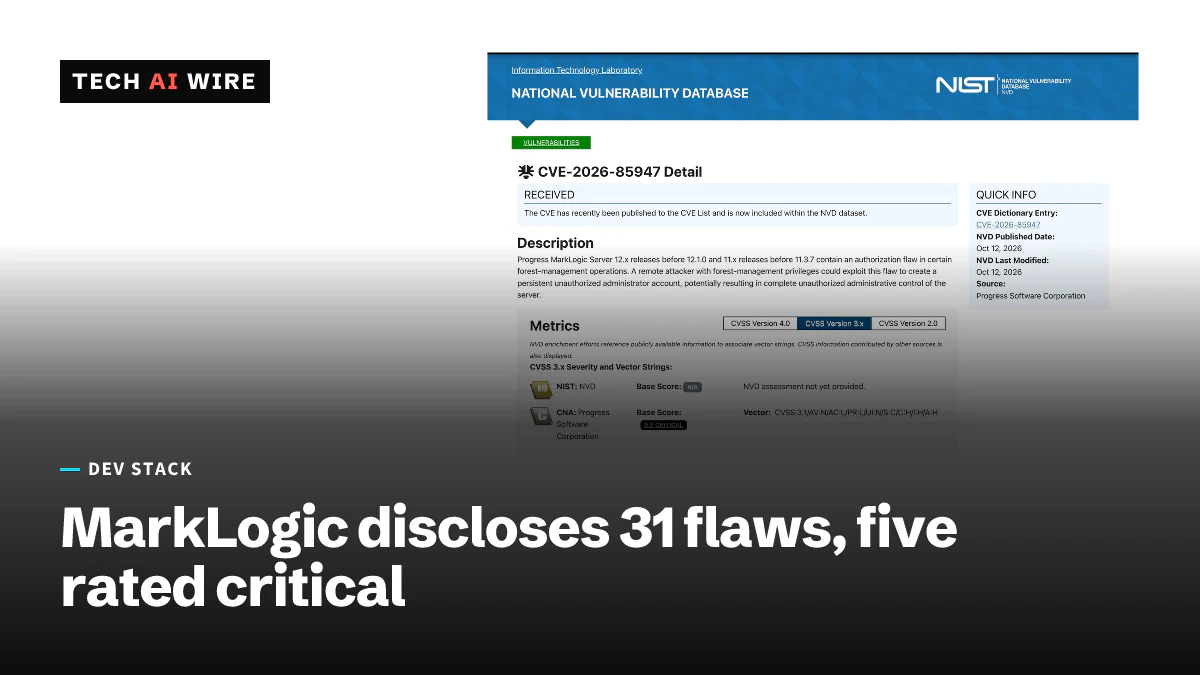
| CVE-2026-85947 | 9,9 | Privilegios de gestión de forests | Crear una cuenta de administrador persistente |
| CVE-2026-85948 | 9,9 | Privilegios de nivel de gestión de usuarios | Control de administrador persistente, mediante inyección de código en una ruta antigua de la Management API |
| CVE-2026-85955 | 9,9 | Acceso a consultas, sin el privilegio de evaluación | Ejecutar código en el servidor con permisos más altos |
| CVE-2026-85956 | 9,6 | Derechos delegados de administrador de bases de datos | Hacer copias de seguridad o restaurar datos fuera de su propia base de datos |
| CVE-2026-9191 | 9,6 | Código ejecutado mediante las rutas de evaluación de REST o XDBC | Acceder a los datos de solicitud y de sesión de otros usuarios |
Forest es el nombre que MarkLogic da a una unidad de datos almacenados. XDBC es una interfaz de MarkLogic que los programas cliente usan para enviar consultas.
Cada fallo crítico parte de algún acceso
Ninguno de los cinco fallos críticos funciona para un desconocido sin cuenta. The Hacker News señala que cada uno requiere un privilegio existente o una forma de ejecutar código en el servidor. Por eso los registros de la NVD indican que requieren privilegios bajos.
El patrón gira en torno a la delegación. MarkLogic permite que un administrador ceda poderes limitados a otras cuentas, como gestionar un forest o un grupo de usuarios. Varios de estos fallos permiten que una cuenta así pase de ese rol limitado al control total. La NVD los clasifica como CWE-269, la categoría de gestión inadecuada de privilegios.
The Hacker News atribuye cuatro de los fallos críticos a investigadores de la plataforma de recompensas por errores Bugcrowd. El fallo no crítico con la puntuación más alta, CVE-2026-85954 con 8,6, también concede más privilegios de los que un administrador otorgó. Otro, CVE-2026-85959, hace que los inicios de sesión correctos no siempre queden reflejados en el registro de auditoría.
A 13 de octubre, ninguno de los fallos figuraba en el catálogo de vulnerabilidades explotadas del Gobierno de Estados Unidos. Los registros CVE no indican si alguno se ha usado en ataques.
Corregidos en septiembre, divulgados en octubre
Las notas de la versión de MarkLogic 12 fechan la 12.1.0 el 10 de septiembre de 2026. Las notas de la versión 11 describen la 11.3.7 como «una actualización de parches y de seguridad para la versión MarkLogic 11.3 LTS». Ambas páginas se actualizaron el 12 de octubre, el día en que se hicieron públicos los CVE.
| Rama | Vulnerable | Corregido en |
|---|---|---|
| MarkLogic 11 | Anterior a 11.3.7 | 11.3.7 |
| MarkLogic 12 | Anterior a 12.1.0 | 12.1.0 (no hay versión 12.0 parcheada) |
Es la segunda tanda en 68 días. Según The Hacker News, una tanda de agosto corrigió 10 fallos, 7 de ellos críticos, en 11.3.6 y 12.0.3. Esas versiones no cubren los nuevos fallos.
Qué cambia al actualizar
Algunas correcciones cambian un comportamiento del que puede depender código que funciona. Según las notas de la versión, CVE-2026-9191 ahora aísla el código ejecutado mediante /v1/eval, /eval, SPARQL, SQL, Optic, GraphQL y las solicitudes REST patch. En esas rutas, las funciones que acceden a la solicitud HTTP, a la respuesta o a la sesión ahora fallan con un error XDMP-ISOLATED. El código ejecutado mediante /v1/invoke sigue sin aislar por diseño.
The Hacker News enumera tres notas más sobre la actualización:
- Las versiones antiguas de mlcp, la herramienta de carga masiva de MarkLogic, fallan con
XDMP-ISOLATED. - La corrección del inicio de sesión con Kerberos necesita un archivo keytab.
- Los archivos de registro existentes conservan sus permisos antiguos hasta que se rotan.
Progress también advierte de que las cuentas pueden perder acceso. En sus palabras, «es posible que ya no tenga privilegios a los que antes tenía acceso, porque ese acceso era incorrecto».
Qué significa esto para los desarrolladores
- Compruebe primero su versión. Todo lo anterior a 11.3.7 o 12.1.0 está afectado. En la línea 12.0 no hay parche, así que corregirlo implica pasar a 12.1.0.
- No confíe en una actualización de agosto. Los equipos que instalaron 11.3.6 o 12.0.3 por el aviso anterior siguen expuestos a los 31 fallos.
- Audite los roles delegados antes de actualizar. Según The Hacker News, Progress no indica ninguna solución provisional. Sí aconseja revisar quién tiene derechos delegados sobre forests y bases de datos, y qué roles tienen
xdmp-eval-in. Recórtelos primero. - Pruebe en staging el código basado en eval. Las aplicaciones que llaman a
/v1/evalo a REST patch y leen datos de solicitud o de sesión empezarán a lanzarXDMP-ISOLATED. Actualice mlcp al mismo tiempo. - Prevea la pérdida de permisos. Si una cuenta de servicio falla tras la actualización, quizá dependía de un acceso que nunca debió tener. Devuélvale ese acceso de forma deliberada, no en bloque.
- Tenga en cuenta el cambio de plataforma. Las notas de la 11.3.7 retiran Amazon Linux 2, que llegó al fin de su vida útil el 30 de junio de 2026. Los hosts que aún lo usan necesitan pasar antes a Amazon Linux 2023.
Fuentes
- Two Critical MarkLogic Flaws Could Give Delegated Managers Persistent Admin Control - The Hacker News
- CVE-2026-85947 Detail - NIST National Vulnerability Database
- Release notes - Progress MarkLogic Server 12 documentation
Artículos relacionados
GitHub Actions bloquea los runners autoalojados anteriores a 2.329.0
Desde el 29 de septiembre de 2026, GitHub rechaza los runners autoalojados anteriores a 2.329.0 y detiene los trabajos de los runners que no cumplen una ventana de actualización de 30 días.
CodeQL 2.27.1 añade una consulta de C++ y lee archivos de bloqueo de Actions
CodeQL 2.27.1 trae 498 consultas de seguridad por defecto que cubren 170 CWE, una nueva comprobación de C/C++, soporte para Kotlin 2.4.20 y reconoce los archivos de bloqueo de Actions.
Kubernetes 1.37 pasa el modo rootless a beta
Kubernetes 1.37 pasa KubeletInUserNamespace a beta. El kubelet, los runtimes de contenedores, los plugins CNI y kube-proxy ya pueden ejecutarse como usuario corriente.