Des portefeuilles Ledger vendus avec des puces espionnes qui volaient les phrases secrètes
Selon Ledger, des criminels ont caché des puces espionnes dans de vrais portefeuilles revendus par CryptoBilis. Des estimations onchain chiffrent les pertes jusqu'à 93,2 millions de dollars, sur plus de 300 portefeuilles.
3 min de lecture
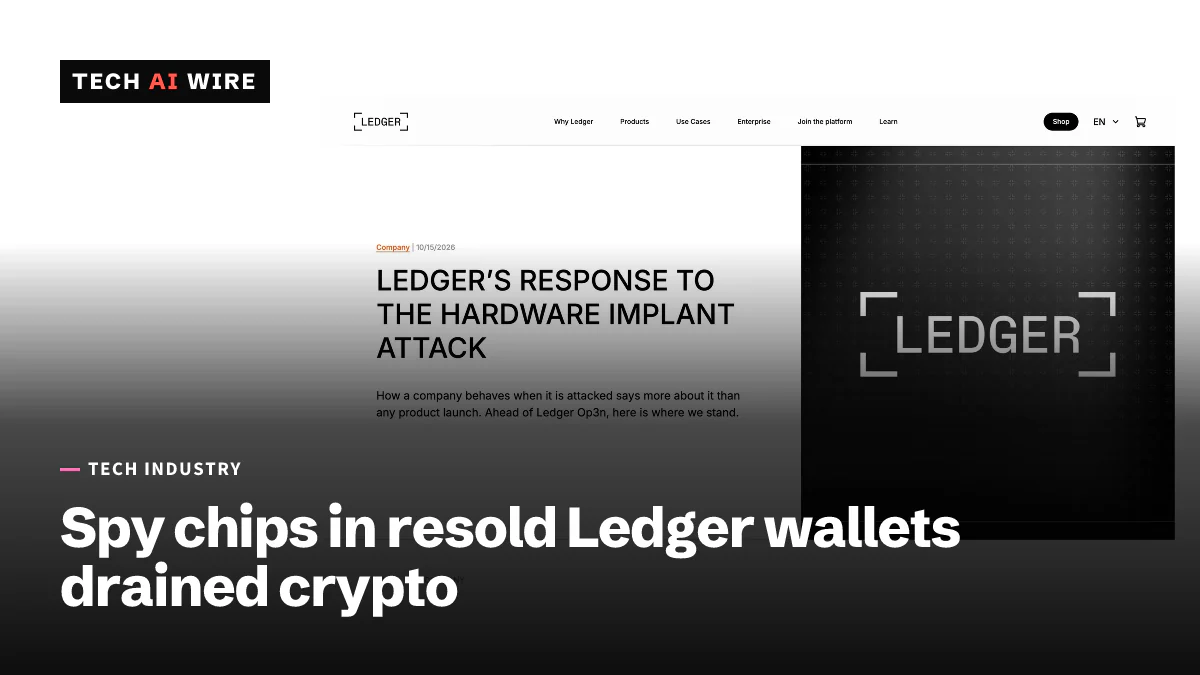
En chiffres
- top onchain loss estimate, per CoinDesk via TheStreet
- $93.2M
- wallets in that estimate
- 300+
- in USDT frozen by Tether
- $10M
Selon Ledger, un groupe criminel a acheté de véritables portefeuilles matériels Ledger, a caché une puce espionne dans chacun d'eux, puis les a remis en vente via des revendeurs en Asie du Sud-Est. La puce lisait la phrase de récupération de chaque acheteur au moment où elle s'affichait à l'écran, puis l'envoyait vers l'extérieur via un réseau mobile. Les voleurs vidaient ensuite les portefeuilles. Des chercheurs onchain estiment que les pertes atteignent jusqu'à 93,2 millions de dollars, sur plus de 300 portefeuilles, rapporte TheStreet. Ledger n'a toutefois confirmé aucun total.
Un portefeuille matériel est un petit appareil qui stocke hors ligne les clés donnant accès aux cryptomonnaies. Toute sa promesse tient en une idée : le secret ne touche jamais un ordinateur connecté à Internet. Cette attaque n'a pas cassé ce principe. Elle l'a contourné.
Comment fonctionnait l'implant
Tous les vols confirmés remontent à des appareils vendus par CryptoBilis, un revendeur basé en Malaisie, rapporte BleepingComputer. Selon des chercheurs, ces appareils étaient proposés à près de la moitié du prix normal.
Mark Karpelès et Tibane Labs ont démonté des appareils touchés et décrit ce qu'ils ont trouvé, selon BleepingComputer :
- Une carte cachée derrière l'écran. Elle enregistrait ce qu'affichait l'écran et les boutons sur lesquels on appuyait.
- Une batterie de remplacement plus petite pour alimenter la puce supplémentaire.
- Une eSIM intégrée, c'est-à-dire une carte SIM numérique, pour que la puce puisse envoyer des données sur un réseau mobile LTE.
La cible était la phrase de récupération, aussi appelée seed phrase. C'est la liste de 24 mots qu'un portefeuille affiche une seule fois lors de sa configuration, et quiconque la possède contrôle les fonds. La puce n'a pas touché à l'élément sécurisé de Ledger, la puce verrouillée qui contient les clés, et n'a modifié aucune transaction, a indiqué Ledger à TheStreet.
C'est pourquoi les propres vérifications de Ledger ne l'ont pas repérée. Son Genuine Check est un test qui confirme qu'un appareil est authentique. Les pages d'assistance de Ledger préviennent qu'il ne détecte pas les composants ajoutés si l'élément sécurisé d'origine est intact, rapporte BleepingComputer.
Ce que Ledger dit s'être passé
Ledger a ouvert une enquête le 9 octobre après des signalements d'utilisateurs dont les portefeuilles avaient été vidés, et a confirmé la manipulation le lendemain. Le 15 octobre, l'entreprise a publié son récit le plus complet dans un article de blog. Selon elle, le groupe a acheté de vrais appareils pendant de nombreux mois, les a modifiés et les a réintroduits dans la chaîne d'approvisionnement.
« Il s'agissait d'une attaque contre le canal de distribution, après que les appareils ont quitté notre contrôle », a écrit Ledger. L'entreprise affirme que ses puces, son système d'exploitation et ses serveurs n'ont pas été compromis.
Le directeur général de Ledger, Pascal Gauthier, a déclaré à TheStreet que « la manipulation physique de la chaîne d'approvisionnement est un risque pour toute l'industrie ».
Les estimations des pertes divergent :
| Estimation | Source |
|---|---|
| Jusqu'à 93,2 millions de dollars, plus de 300 portefeuilles | Estimations onchain de CoinDesk, via TheStreet |
| Plus de 90 millions de dollars | Galaxy Digital, via TheStreet |
| Inconnu | Ledger et Privacy Guides |
Tether, l'émetteur du stablecoin USDT, a gelé 10 millions de dollars en USDT, rapporte TheStreet.
Un désaccord sur les magasins allemands
TheStreet rapporte que des appareils trafiqués ont aussi été retrouvés chez le distributeur allemand MediaMarkt, qui a retiré les produits Ledger de ses magasins et de son site web. Dans son article de blog, Ledger indique au contraire avoir acheté des appareils dans des magasins allemands et contrôlé des échantillons d'entrepôt. « Chaque unité examinée était saine », écrit l'entreprise. Les deux versions n'ont pas été conciliées.
Ce que cela signifie pour les développeurs
La leçon dépasse le monde des cryptomonnaies. Tout appareil de sécurité, d'une clé matérielle à un téléphone, n'est fiable que si le chemin qui l'a mené jusqu'à votre bureau l'est aussi.
Pour les propriétaires de Ledger, le conseil est clair. « Si vous avez acheté un signer Ledger chez CryptoBilis et ne l'avez pas encore configuré, ne le configurez pas », a déclaré à TheStreet Charles Guillemet, directeur technique de Ledger. Si vous en avez déjà configuré un, transférez vos fonds vers un nouvel appareil avec une nouvelle phrase de récupération, recommande Ledger, selon Privacy Guides.
Pour les équipes qui achètent du matériel de sécurité :
- Achetez auprès du fabricant ou d'un revendeur agréé. Un prix très inférieur au prix public est un signal d'alerte, pas une bonne affaire.
- Ne comptez pas sur une vérification logicielle pour détecter du matériel ajouté. Le Genuine Check de Ledger a validé ces appareils.
- N'affichez jamais un secret à longue durée de vie sur un appareil que vous n'avez pas inspecté.
Ledger a demandé aux revendeurs de suspendre les ventes en Asie du Sud-Est et à Hong Kong. L'entreprise ajoute des règles pour ses vendeurs : aucun produit en rayon libre ou en vitrine, un stock conservé en réserve jusqu'à l'achat et un signalement rapide de toute anomalie. Elle dit collaborer avec la police et prévoit de publier davantage de détails techniques.
Sources
- Ledger confirms hardware wallet spy implant behind crypto thefts - BleepingComputer
- Ledger's Response to the Hardware Implant Attack - Ledger
- Spy Chip Implanted in Ledger Wallets to Steal Cryptocurrency - Privacy Guides
- Ledger spy chip scandal raises fears over crypto wallet security - TheStreet via Yahoo Finance
Articles liés
Fuites chez Yamato et Nikkei : 5,31 millions et 1,83 million de données
Le 16 octobre 2026, Yamato Transport a indiqué qu'environ 5,31 millions de données avaient fuité de son service de paiement différé, et Nikkei environ 1,83 million depuis un cloud de développement.
Burger King Japon : une fuite de l'app expose 11,18 millions de membres
BK Japan indique qu'un tiers a accédé à environ 11,18 millions de fiches de membres de l'app Burger King du 2 au 7 octobre 2026. Aucun numéro de carte n'y était stocké.

Le Japon renforce ses alertes cyber après des attaques contre plus de 20 entreprises
Le 9 octobre 2026, le Japon a demandé aux entreprises et aux banques de renforcer leur sécurité, après des attaques signalées par plus de 20 sociétés. Chez Times Car seul, environ 6,6 millions de comptes ont fuité.