Nextcloud : une faille de l'app CODE exploitée pour implanter des web shells
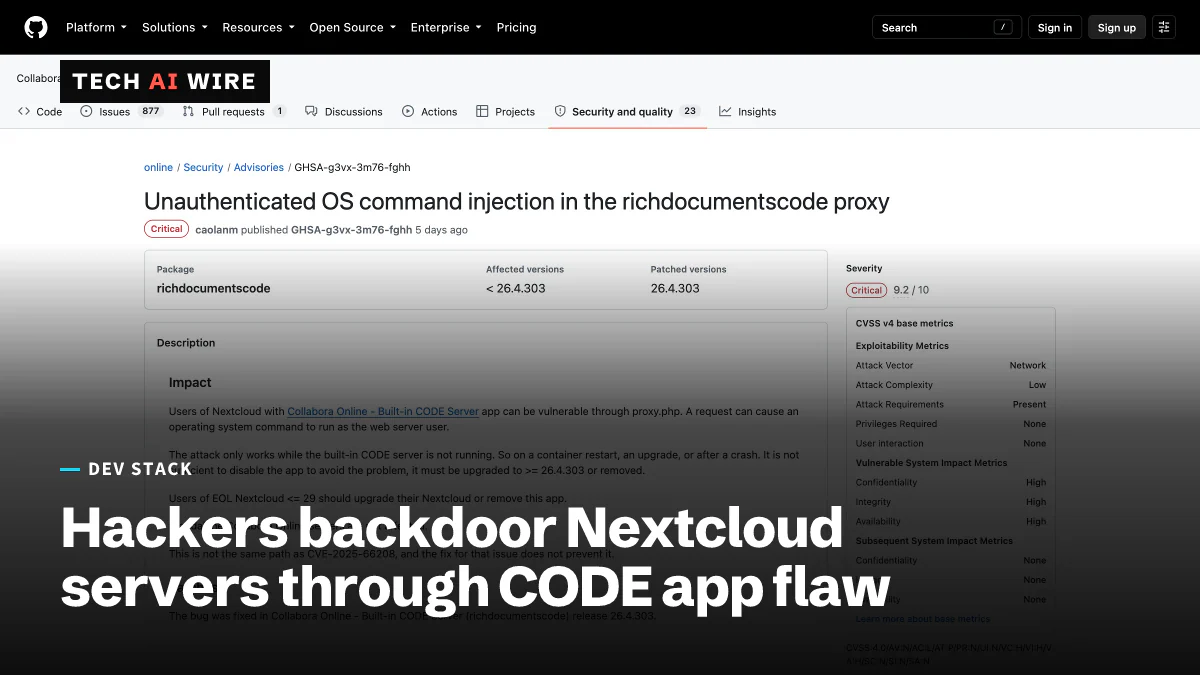
Des attaquants ont exploité CVE-2026-110447, notée 9,2, dans l'app Collabora CODE intégrée à Nextcloud pour implanter des web shells dès le 10 septembre. La version 26.4.303 la corrige.
4 min de lecture
En chiffres
- CVSS 4.0 score, rated Critical
- 9.2
- first fixed version of richdocumentscode
- 26.4.303
- first logged attack, per The Hacker News
- Sept 10
Depuis le 10 septembre 2026, des attaquants exploitent CVE-2026-110447, une faille critique de l'app du serveur Collabora CODE intégré à Nextcloud, pour implanter des web shells sur des serveurs. L'app, appelée richdocumentscode, permet à une requête sans connexion d'exécuter des commandes sur le serveur. Désactiver l'app n'aide pas. Les administrateurs doivent la mettre à jour vers la version 26.4.303 ou la supprimer, puis vérifier s'il y a eu une intrusion.
Nextcloud est une plateforme auto-hébergée pour partager des fichiers et travailler sur des documents. Collabora Online est une suite bureautique qui modifie des documents dans le navigateur. Son édition CODE peut tourner dans Nextcloud grâce à cette app, si bien que les administrateurs n'ont pas besoin d'un serveur de documents séparé. Un web shell est un petit script qu'un attaquant laisse sur un serveur pour exécuter des commandes via un navigateur web.
Comment fonctionne l'attaque
Le bug se trouve dans le fichier proxy.php de l'app. « Une requête peut provoquer l'exécution d'une commande du système d'exploitation sous l'utilisateur du serveur web », indique l'avis de sécurité de Collabora. La faille ne nécessite ni mot de passe ni clic d'un utilisateur, et elle obtient 9,2 sur 10 sur l'échelle CVSS 4.0.
Il y a une condition. L'attaque ne fonctionne que lorsque le serveur CODE intégré ne tourne pas, par exemple pendant le redémarrage d'un conteneur, une mise à niveau ou après un plantage. The Hacker News explique pourquoi. Quand rien n'écoute, n'importe quelle requête démarre le serveur CODE local. Jusqu'à la version 26.4.302, l'app plaçait du texte issu de cette requête dans une commande shell, si bien qu'un attaquant pouvait y glisser sa propre commande.
Une fois entrés, les attaquants ont déposé de petits fichiers PHP. Selon BleepingComputer, les web shells ont servi à chercher des bases de mots de passe, des fichiers de gestionnaires de mots de passe et des portefeuilles crypto. Certains utilisateurs ont signalé un rançongiciel, ce que BleepingComputer n'a pas pu confirmer. The Hacker News compte trois administrateurs ayant signalé des intrusions et n'a trouvé aucun signalement d'attaquants ayant obtenu les droits root.
Un correctif publié avant l'alerte
Le correctif existait avant le début des attaques, mais rien ne le signalait comme correctif de sécurité. The Hacker News détaille les dates :
| Date (2026) | Ce qui s'est passé |
|---|---|
| 20 août | Caolán McNamara, de Collabora, écrit le correctif |
| 31 août | La version 26.4.302 sort sans lui |
| 9 septembre | Le correctif fait l'objet d'un commit |
| 10 septembre | Première attaque enregistrée, à 19:51 UTC+2 |
| 11 septembre | La version 26.4.303 sort avec le correctif |
| 3 octobre | Un membre d'un forum avertit que la faille est « déjà exploitée » |
| 14 octobre | La CVE et l'avis sont publiés |
Collabora a attribué la publication tardive à l'arriéré de traitement des CVE chez GitHub, rapporte BleepingComputer. Pendant plus d'un mois, les administrateurs qui ne lisaient que les notes de version n'avaient aucune raison de se presser de faire la mise à jour.
Qui est concerné
Seuls les serveurs Nextcloud qui utilisent l'app Built-in CODE Server sont exposés. Les serveurs Collabora Online autonomes ne sont pas concernés, selon l'avis. The Hacker News ajoute que l'app Nextcloud Office sans le composant intégré est elle aussi sûre. Un développeur de Collabora qui publie sous le nom mmeeks a déclaré que le bug « ne touche que la Development Edition, et seulement dans ce mode de déploiement Built-in CODE Server (nettement plus rare) ». La boutique d'apps de Nextcloud décrit l'app comme destinée « aux tests locaux et à un usage hors production ».
Les serveurs plus anciens sont un cas plus délicat. L'app corrigée exige Nextcloud 30 ou une version plus récente. Nextcloud 29 et les versions antérieures ne sont plus prises en charge, donc l'avis indique que ces administrateurs doivent mettre à niveau Nextcloud ou supprimer l'app. Il s'agit aussi d'une faille différente de CVE-2025-66208, et ce correctif antérieur ne la bloque pas.
Ce que cela signifie pour les développeurs
Vérifiez dès aujourd'hui si « Collabora Online - Built-in CODE Server » figure dans la liste de vos apps Nextcloud. Si sa version est inférieure à 26.4.303, mettez-la à jour ou supprimez-la. L'avis dit sans détour que la désactivation ne suffit pas : l'app « doit être mise à niveau vers >= 26.4.303 ou supprimée ». The Hacker News note que la version 26.4.402 ne démarre pas sur certaines configurations, et certains administrateurs sont revenus à la 26.4.303.
Cherchez ensuite des signes d'intrusion, car les attaques ont commencé avant que la plupart des administrateurs soient au courant. The Hacker News suggère ces vérifications :
- Cherchez des fichiers nommés shx*.php dans apps/richdocumentscode/, comme shxa35d0.php, et supprimez-les.
- Parcourez les journaux du serveur web en remontant jusqu'au 10 septembre, à la recherche de requêtes vers proxy.php?status contenant
$(ou${IFS}. - Cherchez des tentatives sudo de l'utilisateur du serveur web.
Si vous trouvez un shell, considérez comme exposé chaque secret que l'utilisateur du serveur web pouvait lire, et renouvelez-le.
La leçon à plus long terme concerne les correctifs silencieux. Un changelog sans mention de sécurité ne prouve pas qu'une mise à jour est facultative. Surveillez les avis de sécurité GitHub de chaque app que vous auto-hébergez. En production, utilisez un serveur Collabora Online autonome, puisque l'app intégrée n'a jamais été conçue pour cela.
Sources
- Unauthenticated OS command injection in the richdocumentscode proxy - Collabora Online on GitHub
- Hackers exploit Collabora RCE flaw to backdoor Nextcloud servers - BleepingComputer
- Hackers backdoor Nextcloud servers - The Hacker News
Articles liés
Perplexity publie en open source SPACE, son bac à sable pour agents d'IA
Perplexity a publié le 15 octobre sous licence Apache 2.0 SPACE, le bac à sable Firecracker de son agent Computer. Ses propres tests ont relevé 0 évasion en 108 tentatives.
OpenCode Console : une faille expose les clés de fournisseurs d'IA stockées
OpenCode a indiqué le 17 octobre 2026 qu'une faille avait touché 1,4 % des utilisateurs d'OpenCode Console. Leurs clés d'API OpenAI, Anthropic et Google stockées ont pu fuiter.
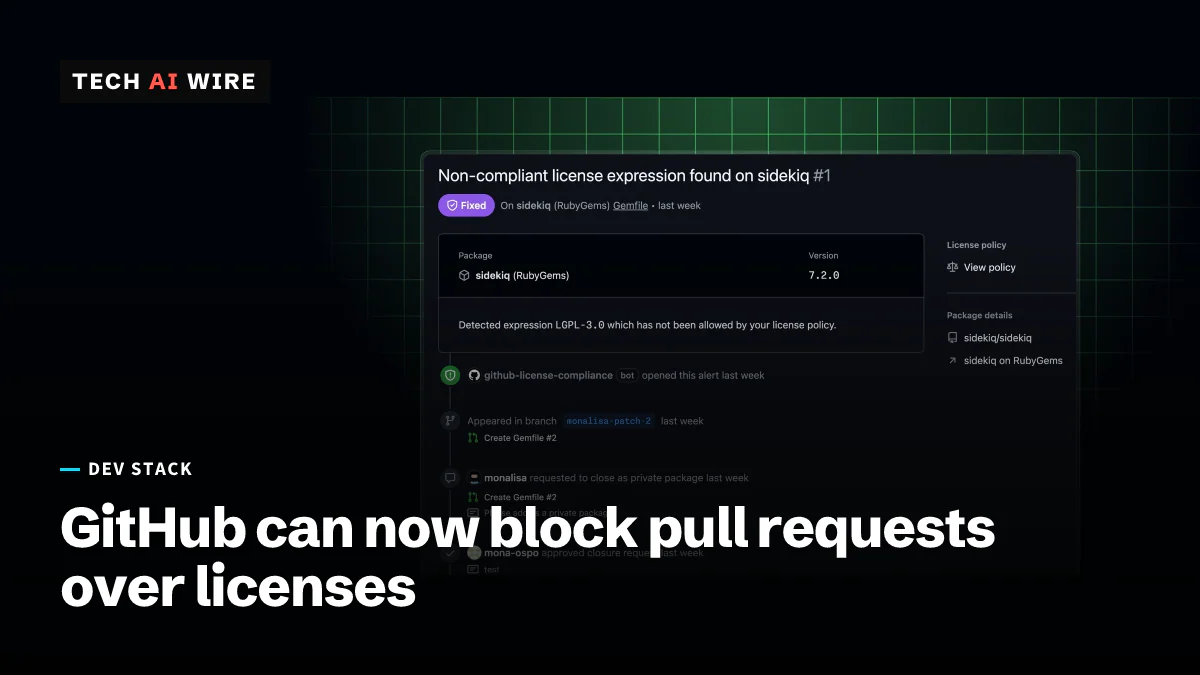
La conformité des licences de GitHub est disponible pour tous
La conformité des licences open source de GitHub est disponible pour tous depuis le 16 octobre 2026. Les rulesets peuvent bloquer les pull requests qui ajoutent des licences non approuvées.