Nextcloud CODEアプリの脆弱性が悪用され、web shellが設置される
攻撃者は9月10日から、Nextcloudに組み込まれたCollabora CODEアプリの脆弱性CVE-2026-110447(評価9.2)を悪用し、web shell(ウェブシェル)を設置しました。バージョン26.4.303で修正されています。
4 分で読めます
数字で見る
- CVSS 4.0 score, rated Critical
- 9.2
- first fixed version of richdocumentscode
- 26.4.303
- first logged attack, per The Hacker News
- Sept 10
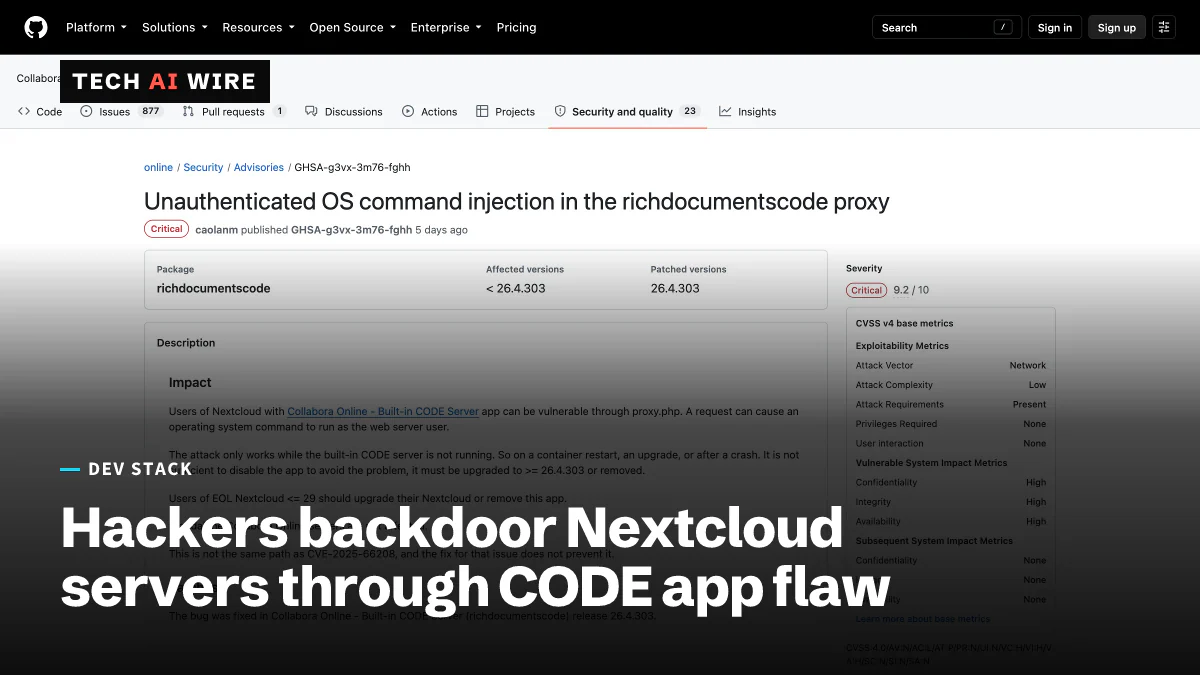
攻撃者は2026年9月10日から、Nextcloudに組み込まれたCollabora CODEサーバーアプリの重大な脆弱性CVE-2026-110447を悪用し、サーバーにweb shellを設置しています。richdocumentscodeというこのアプリでは、ログインなしのリクエストでサーバー上のコマンドを実行できます。アプリを無効にしても効果はありません。管理者はアプリをバージョン26.4.303に更新するか削除し、そのうえで侵入の有無を確認する必要があります。
Nextcloudは、ファイルの共有や文書の作業に使うセルフホスト型のプラットフォームです。Collabora Onlineは、ブラウザーで文書を編集するオフィススイートです。そのCODEエディションはこのアプリを通じてNextcloudの中で動かせるため、管理者は別の文書サーバーを用意する必要がありません。web shellとは、攻撃者がサーバーに残す小さなスクリプトで、Webブラウザーからコマンドを実行するためのものです。
攻撃の仕組み
バグはアプリのproxy.phpファイルにあります。Collaboraのセキュリティアドバイザリは、「リクエストによって、オペレーティングシステムのコマンドがWebサーバーのユーザーとして実行される可能性がある」としています。パスワードもユーザーのクリックも必要なく、CVSS 4.0では10点満点中9.2と評価されています。
条件が1つあります。攻撃が成功するのは、組み込みのCODEサーバーが動いていないときだけです。たとえば、コンテナーの再起動中、アップグレード中、クラッシュの後などです。The Hacker Newsがその理由を説明しています。何も待ち受けていないとき、どのリクエストでもローカルのCODEサーバーが起動します。バージョン26.4.302までは、アプリがそのリクエストのテキストをシェルコマンドの中に入れていました。そのため、攻撃者は自分のコマンドを紛れ込ませることができました。
侵入後、攻撃者は小さなPHPファイルを置きました。BleepingComputerによると、web shellはパスワードデータベース、パスワードマネージャーのファイル、暗号資産ウォレットを探すために使われました。ランサムウェアの被害を報告したユーザーもいますが、BleepingComputerは確認できていません。The Hacker Newsは、侵入を報告した管理者を3人数えており、攻撃者がroot権限を得たという報告は見つけていません。
警告より前に出ていた修正
修正は攻撃が始まる前から存在していましたが、セキュリティ修正であることを示すものは何もありませんでした。The Hacker Newsは日付を次のように整理しています。
| 日付(2026年) | 出来事 |
|---|---|
| 8月20日 | CollaboraのCaolán McNamara氏が修正を書く |
| 8月31日 | バージョン26.4.302が修正なしでリリースされる |
| 9月9日 | 修正がコミットされる |
| 9月10日 | 最初に記録された攻撃(UTC+2の19:51) |
| 9月11日 | バージョン26.4.303が修正付きでリリースされる |
| 10月3日 | フォーラムのメンバーが、この脆弱性は「すでに悪用されている」と警告する |
| 10月14日 | CVEとアドバイザリが公開される |
BleepingComputerによると、Collaboraは、公開が遅れた原因はGitHubでのCVE処理の滞留だとしました。1か月以上にわたり、リリースノートだけを読む管理者には、急いで更新する理由がありませんでした。
影響を受けるのは誰か
影響を受けるのは、Built-in CODE Serverアプリを使っているNextcloudサーバーだけです。アドバイザリによると、単体のCollabora Onlineサーバーは影響を受けません。The Hacker Newsは、組み込みコンポーネントなしのNextcloud Officeアプリも安全だと付け加えています。mmeeksという名前で投稿しているCollaboraの開発者は、このバグは「Development Editionにのみ影響し、しかもこの(かなり珍しい)Built-in CODE Serverの導入形態の場合だけだ」と述べました。Nextcloudのアプリストアは、このアプリを「ローカルでのテストや本番以外での利用」向けと説明しています。
古いサーバーはより厄介です。修正版のアプリにはNextcloud 30以降が必要です。Nextcloud 29以前はサポートが終了しているため、アドバイザリは、そうした管理者はNextcloudをアップグレードするかアプリを削除すべきだとしています。また、これはCVE-2025-66208とは別の脆弱性で、以前のその修正では防げません。
開発者にとっての意味
今日のうちに、Nextcloudのアプリ一覧に「Collabora Online - Built-in CODE Server」があるか確認してください。バージョンが26.4.303未満なら、更新するか削除してください。アドバイザリは、無効化では不十分だとはっきり述べています。アプリは「>= 26.4.303にアップグレードするか、削除しなければならない」とされています。The Hacker Newsによると、バージョン26.4.402は一部の環境で起動せず、26.4.303に戻した管理者もいます。
次に、侵入の痕跡を探してください。攻撃は、ほとんどの管理者が知る前に始まっていたからです。The Hacker Newsは次の確認を勧めています。
- apps/richdocumentscode/の中に、shxa35d0.phpのようなshx*.phpという名前のファイルがないか探し、あれば削除してください。
- Webサーバーのログを9月10日までさかのぼり、
$(または${IFS}を含むproxy.php?statusへのリクエストを探してください。 - Webサーバーのユーザーによるsudoの試みがないか探してください。
シェルを見つけた場合は、Webサーバーのユーザーが読めたすべての機密情報が漏えいしたものとみなし、ローテーションしてください。
より長期的な教訓は、告知のない修正についてです。セキュリティに関する記載のない変更履歴は、アップデートが任意であることの証明にはなりません。セルフホストしている各アプリについて、GitHubのセキュリティアドバイザリを確認しましょう。本番環境では、単体のCollabora Onlineサーバーを使ってください。組み込みアプリは、もともと本番用には作られていないからです。
出典
- Unauthenticated OS command injection in the richdocumentscode proxy - Collabora Online on GitHub
- Hackers exploit Collabora RCE flaw to backdoor Nextcloud servers - BleepingComputer
- Hackers backdoor Nextcloud servers - The Hacker News
関連記事
Perplexity、AIエージェント向けサンドボックスSPACEをオープンソース化
Perplexityは10月15日、Computerエージェントを支えるFirecrackerベースのサンドボックスSPACEを、Apache 2.0のオープンソースとして公開しました。自社のテストでは、108回の試行で脱出は0回でした。
OpenCode Consoleで侵害、保存されたAIプロバイダーのキーが流出のおそれ
OpenCode(オープンコード)は2026年10月17日、侵害がOpenCode Consoleユーザーの1.4%に及んだと明らかにしました。保存されていたOpenAI、Anthropic、GoogleのAPIキーが流出した可能性があります。
GitHubのライセンスコンプライアンス機能が一般提供開始
GitHub(ギットハブ)のオープンソースライセンスコンプライアンスが2026年10月16日に一般提供となりました。承認されていないライセンスを追加するプルリクエストを、rulesetでブロックできます。